Alertas Ingestadas
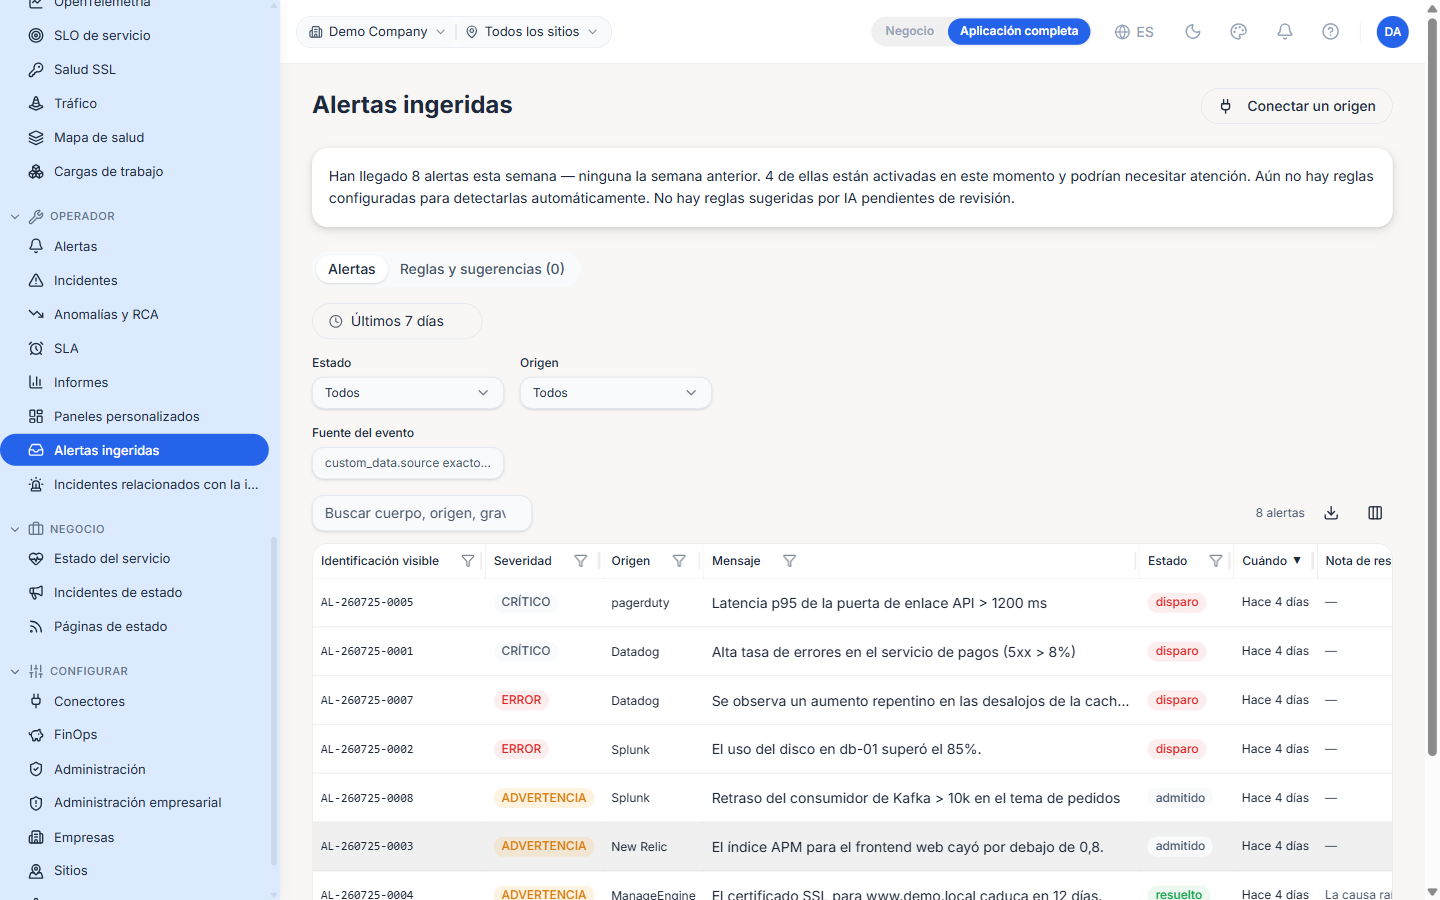
La página Ingested Alerts (/ingested-alerts, dentro del grupo OPERATE) es el espacio dedicado a las alertas enviadas a la plataforma desde sistemas de monitoreo externos — Datadog, Splunk, PagerDuty, New Relic, ManageEngine, Opsgenie y cualquier otra fuente que publique en la API de ingestión de alertas. Es un complemento enfocado de la página Alerts: mientras que Alerts combina señales disparadas por reglas y señales ingestadas en un único feed unificado, esta página muestra únicamente el lado ingestado, con los filtros y accesos directos de configuración que necesitan las fuentes externas.
Resumen en lenguaje sencillo
Un banner de resumen en la parte superior de la página describe el estado actual en una sola oración — cuántas alertas llegaron esta semana en comparación con la semana anterior, cuántas están disparándose en este momento y si hay reglas de promoción o reglas sugeridas por IA en espera. Está redactado para lectores que no trabajan directamente con los internos del sistema de alertas, de modo que un gerente pueda revisarlo sin necesidad de descifrar la tabla.
Pestañas
La página está organizada en dos pestañas:
- Alerts — El feed de alertas ingestadas (la vista predeterminada).
- Rules & suggestions — Reglas de promoción que convierten alertas ingestadas en incidentes, más cualquier regla sugerida por IA que la plataforma haya inferido a partir de patrones observados. La etiqueta de la pestaña muestra un conteo de sugerencias pendientes.
Filtros
La barra de herramientas permite acotar el feed:
- Time window —
Last 7 daysde forma predeterminada; controla el filtrostarted_atdel lado del servidor. - Status — Todos / disparando / reconocido / resuelto.
- Source — El canal proveedor de Beak por el que llegó la alerta (p. ej.,
datadog,splunk,pagerduty). - Event source — Una coincidencia exacta con el identificador del sistema de origen integrado en el campo
custom_data.sourcede la alerta. Se utiliza cuando muchos sistemas de origen canalizan a través de un mismo canal: el identificador real del sistema está almacenado encustom_datay se filtra aquí. - Search — Texto libre sobre el cuerpo, el origen y la severidad.
Columnas
| Columna | Descripción |
|---|---|
| Display ID | Identificador de alerta legible para humanos (AL-…) |
| Severity | critical / error / warning / info |
| Source | El canal proveedor por el que llegó la alerta |
| Message | El resumen de la alerta tal como lo envió el origen |
| Status | firing / acknowledged / resolved |
| When | Tiempo relativo desde que llegó la alerta |
| Resolution note | Por qué se cerró una alerta resuelta — vacío mientras siga disparándose |
| Details | Acción en línea para abrir el payload capturado completo |
Conectar un origen
La acción Connect a source (en la parte superior derecha) abre la guía de configuración para apuntar un sistema externo al endpoint de ingestión de alertas. Las claves de la API de ingestión se crean y delimitan en Settings → Alert Ingest; una clave con alcance de organización puede atribuir cada alerta enviada a la empresa (y sitio) correctos mediante los encabezados X-Company-ID / X-Site-ID.
Nota: Las alertas ingestadas también aparecen en el feed unificado de la página Alerts. Esta página es la vista con alcance por origen — nunca muestra alertas disparadas por reglas, por lo que es la forma más rápida de responder "¿qué nos está notificando el sistema de origen?".
Buenas Prácticas
- Configure una regla de promoción para los orígenes que importan (p. ej., cualquier alerta
criticalde PagerDuty) para que las alertas ingestadas recurrentes se conviertan automáticamente en incidentes en lugar de permanecer únicamente en este feed. - Use el filtro Event source, no solo Source, cuando un canal transporta muchos sistemas de origen: es la única manera de aislar el ruido de un único sistema de origen.
- Resuelva con una nota. La nota de resolución es obligatoria en la transición a
resolvedy es lo que verá un revisor más adelante; un cierre en blanco es rechazado.
Páginas Relacionadas
- Alerts — El feed unificado que combina alertas disparadas por reglas y alertas ingestadas
- Ingested Incidents — El equivalente en el lado de incidentes de esta página
- Settings — Claves de API de ingestión de alertas, claves con alcance de organización y webhooks de agentes salientes