Beak NOC — Centro de Operaciones de Red
Beak NOC es una plataforma integral de Centro de Operaciones de Red alojada en la nube que brinda a su equipo visibilidad unificada en cada capa de su infraestructura de red. Desde el estado de los dispositivos en tiempo real y el rendimiento de los enlaces WAN hasta la puntuación de postura de seguridad, la detección de desvíos de configuración y la inspección profunda de paquetes — Beak NOC consolida todos los datos críticos de red en un único panel de control.
Capacidades Principales
Monitoreo de Red en Tiempo Real
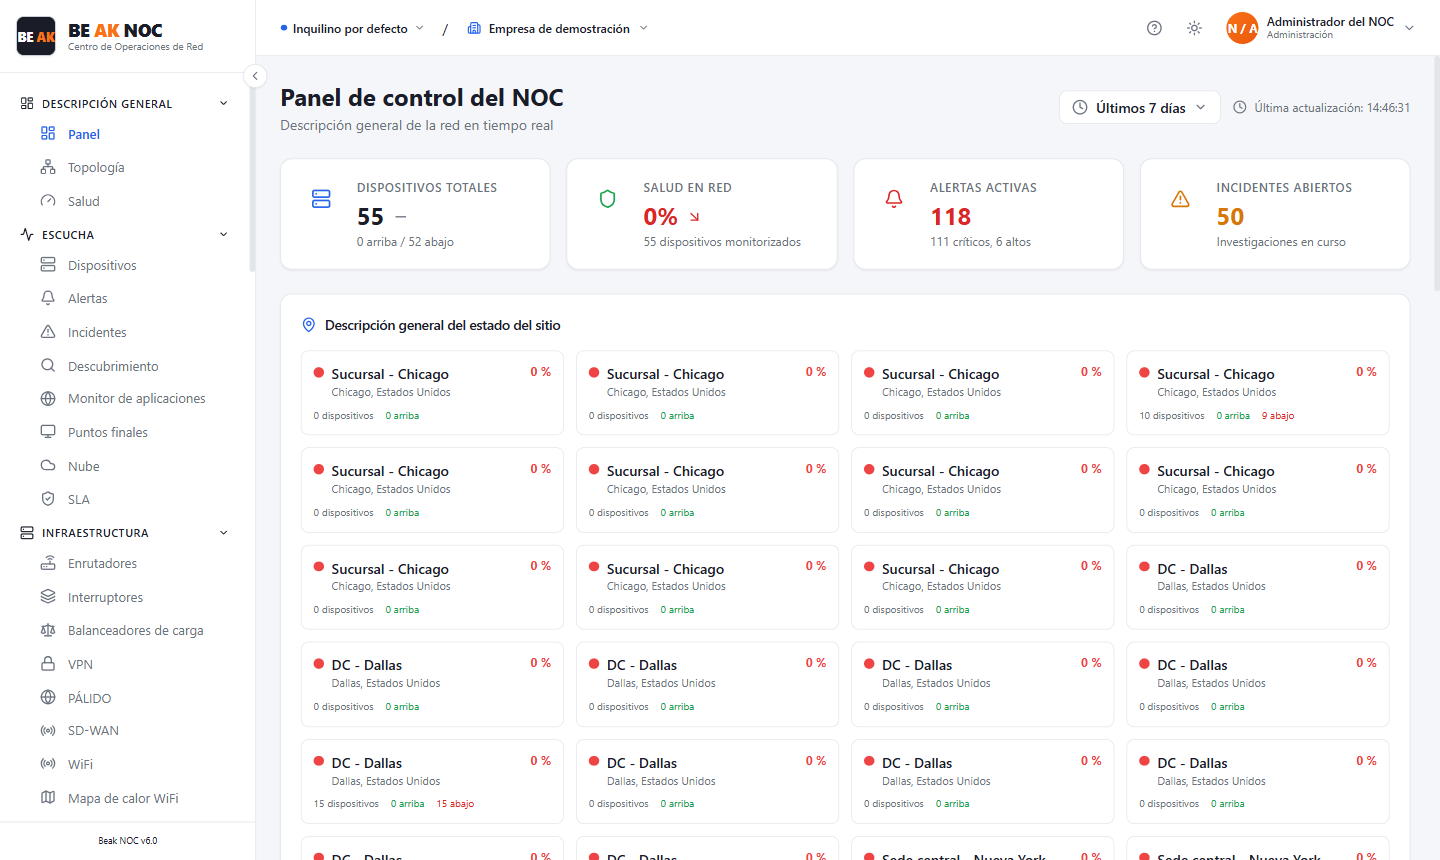
Realice seguimiento de cada dispositivo en su red con sondeo de estado en vivo. El Panel de NOC muestra el recuento total de dispositivos, el porcentaje de salud de la red, el recuento de alertas activas e incidentes abiertos de un vistazo — actualizado continuamente para que sus operadores siempre vean el estado actual.
Descubrimiento de Red en Múltiples Fases
Descubra automáticamente todos los dispositivos de su red utilizando ARP, Ping, escaneo de puertos TCP, mDNS, SNMP y toma de huellas SSH. Elija entre seis modos de escaneo que van desde un Barrido de Ping rápido hasta Descubrimiento Completo, programe trabajos recurrentes y almacene credenciales de forma centralizada para objetivos SNMP, SSH y WinRM.
Topología de Red Visual
Construya un mapa en vivo de su red que muestre los dispositivos como nodos y los enlaces como aristas. Filtre por estado del dispositivo (Activo/Inactivo) o tipo, amplíe segmentos y exporte el mapa para documentación o revisiones de cumplimiento.
Centro de Operaciones de Seguridad
Puntúe la postura de seguridad de su red con una calificación compuesta en letras. Monitoree la actividad de amenazas, señales de riesgo interno, evaluaciones de riesgo impulsadas por IA, estado de vulnerabilidades y parches virtuales, postura de cumplimiento, ejecución de políticas y exposición de puertos en todo su entorno — todo consolidado en un único panel de control con puntuación.
Rendimiento de Enlace WAN
Monitoree todos los enlaces de Red de Área Amplia con métricas de latencia, jitter y pérdida de paquetes por enlace. Realice seguimiento del estado de salud del enlace, vea las tendencias de latencia por enlace y mida el cumplimiento del SLA por ruta en todas las conexiones sitio a sitio.
Copia de Seguridad de Configuración y Detección de Desvíos
Realice copias de seguridad de las configuraciones de los dispositivos automáticamente según un calendario. Detecte desvíos de configuración de inmediato cuando la configuración en ejecución de un dispositivo se desvíe de su última línea base conocida como correcta. Vea el historial de versiones por dispositivo y compare cualquier dos copias de seguridad para ver exactamente qué cambió.
Análisis de Flujo de Red
Analice datos de tráfico NetFlow/IPFIX para identificar los principales emisores, uso de aplicaciones, distribución de protocolos y flujos de amenazas. Profundice en los Flujos de Ruta para obtener latencia de extremo a extremo con desglose salto por salto.
Análisis Profundo de Paquetes y Sockets
Inspeccione datos a nivel de paquete que incluyen recuentos totales de paquetes, tasas de error, rendimiento (pps) y distribución de protocolos TCP/UDP/ICMP. Monitoree los estados de conexión de sockets en todos los dispositivos con desglose por ESTABLISHED, TIME_WAIT, CLOSE_WAIT, LISTEN y otros estados TCP.
Paneles de SLA y Cumplimiento
Mida la disponibilidad de los dispositivos según objetivos de SLA configurables. Realice seguimiento del cumplimiento por dispositivo frente a reglas de configuración con puntuaciones generales, recuentos de dispositivos conformes/no conformes y detalles de fallo por regla.
Informes e Inteligencia
Genere informes completos que cubran postura de seguridad, marcos de cumplimiento, rendimiento de red, actividad de usuarios, incidentes y ejecución de políticas. Exporte como PDF o CSV para distribución a partes interesadas.
Estructura de Navegación
Beak NOC organiza sus funciones en las siguientes secciones, todas accesibles desde la barra lateral izquierda.
Controles del Encabezado
La barra superior está presente en todas las páginas:
| Control | Descripción |
|---|---|
| Selector de inquilino | Cambia el inquilino activo. La mayoría de las implementaciones utilizan un solo inquilino, mostrado como Default Tenant |
| Selector de empresa | Limita el alcance de cada página a una empresa cliente, o a All Companies para todo el inquilino |
| Ayuda | Abre la página de documentación de Beak NOC para la pantalla que está viendo actualmente |
| Alternador de tema | Alterna entre apariencia clara y oscura |
| Menú de usuario | Cuenta con sesión iniciada, rol y cierre de sesión |
Monitoreo
| Módulo | Descripción |
|---|---|
| Panel de Control | Descripción general del NOC en tiempo real con KPIs, estado de dispositivos, tendencias de alertas y gráficos de ancho de banda |
| Topología | Mapa visual de red que muestra nodos de dispositivos y conexiones de enlaces |
| Dispositivos | Inventario completo de todos los dispositivos de red monitoreados |
| Alertas | Alertas activas filtradas por severidad — Critico, Alto, Medio, Bajo |
| Incidentes | Gestión del ciclo de vida de incidentes desde Nuevo hasta Cerrado |
| SLA | Seguimiento del cumplimiento del Acuerdo de Nivel de Servicio por dispositivo |
| Salud de Red | Puntuación compuesta de salud de red con análisis de tendencias |
Seguridad
| Módulo | Descripción |
|---|---|
| Seguridad | Puntuación de postura de seguridad, monitoreo SSL/TLS, escaneo de CVE, exposición de puertos, seguridad DNS y línea de tiempo de eventos |
| Cumplimiento | Reglas de cumplimiento de configuración y puntuación por dispositivo |
Infraestructura
| Módulo | Descripción |
|---|---|
| Descubrimiento | Escaneo de red en múltiples fases y gestión de credenciales |
| Monitoreo WAN | Monitoreo de enlaces de Red de Área Amplia — latencia, jitter, pérdida de paquetes y cumplimiento de SLA |
| SD-WAN | Monitoreo de túneles SD-WAN, puntuación de salud y seguimiento de latencia/pérdida |
| VLANs | Topología de VLAN, distribución de puertos, volúmenes de tráfico y tendencias de 24 horas |
| Sesiones SPAN | Gestión de sesiones de duplicación de puertos para captura de paquetes |
| IPAM | Seguimiento de subredes, utilización de IP y asignación de direcciones |
| Copia de Seguridad de Configuración | Copia de seguridad automatizada de configuración y detección de desvíos |
Tráfico y Análisis
| Módulo | Descripción |
|---|---|
| Flujos de Red | Análisis de tráfico NetFlow/IPFIX, principales emisores y flujos de ruta |
| Análisis de Paquetes | Inspección profunda de paquetes, distribución de protocolos y análisis de sockets |
| Tráfico | Monitoreo de tráfico por dispositivo con tendencias de entrada/salida |
| Ancho de Banda | Monitoreo de utilización de interfaces y principales consumidores |
Inalámbrico
| Módulo | Descripción |
|---|---|
| Monitor WiFi y Mapa de Calor | Estado de puntos de acceso, distribución de clientes, análisis de señal y visualización de cobertura RF |
Herramientas Avanzadas
| Módulo | Descripción |
|---|---|
| PerfStack | Correlación de línea de tiempo multimétrica para análisis rápido de causa raíz |
| Constructor de Paneles | Paneles de monitoreo personalizados compuestos a partir de cualquier fuente de datos de NOC |
| Panel de Proveedor | Monitoreo con reconocimiento de modelo de dispositivo con métricas específicas del proveedor |
Integraciones
| Módulo | Descripción |
|---|---|
| Monitor de Aplicaciones | Monitoreo de endpoints HTTP/HTTPS, tiempo de respuesta, tiempo de actividad y seguimiento SSL |
| Monitoreo en la Nube | Estado de recursos de AWS, Azure y GCP junto con el monitoreo en las instalaciones |
Informes
| Módulo | Descripción |
|---|---|
| Informes | Informes de inteligencia completos — seguridad, cumplimiento, red, actividad de usuarios e incidentes |
| Informes Programados | Generación automatizada de informes recurrentes y entrega por correo electrónico |
Primeros Pasos
- Ejecute un Escaneo de Descubrimiento — Navegue a Descubrimiento y cree un trabajo de descubrimiento dirigido a los rangos de IP de su red. Comience con un Barrido de Ping para encontrar todos los hosts activos, luego ejecute el Descubrimiento Completo para enriquecer cada dispositivo con datos SNMP/SSH.
- Revise los Dispositivos Descubiertos — Vaya a Dispositivos para verificar que todos los dispositivos fueron encontrados y categorizados correctamente.
- Configure Credenciales — En Descubrimiento → Credenciales, agregue cadenas de comunidad SNMP y credenciales SSH/WinRM para que Beak NOC pueda recopilar métricas detalladas de los dispositivos administrados.
- Monitoree el Panel de Control — Regrese al Panel de Control para observar cómo los KPIs en tiempo real se completan a medida que comienza la recopilación de datos.
- Configure Alertas — Revise Alertas para comprender el modelo de severidad de alertas y configure la escalación de incidentes.
- Habilite la Copia de Seguridad de Configuración — Visite Copia de Seguridad de Configuración para asegurarse de que todos los dispositivos críticos tengan trabajos de copia de seguridad programados.
- Revise la Postura de Seguridad — Consulte la página de Seguridad para ver su puntuación inicial de postura de seguridad y actuar sobre cualquier hallazgo crítico.
Documentación
Monitoreo
- Panel de Control — Descripción general del NOC en tiempo real y métricas de KPI
- Topología — Mapa visual de red
- Dispositivos — Inventario de dispositivos de red
- Alertas — Gestión de alertas y niveles de severidad
- Incidentes — Gestión del ciclo de vida de incidentes
- SLA — Monitoreo de Acuerdo de Nivel de Servicio
- Salud de Red — Puntuación de salud y tendencias
Seguridad
- Seguridad — Centro de Operaciones de Seguridad
- Cumplimiento — Cumplimiento de configuración
Infraestructura
- Descubrimiento — Descubrimiento de red y gestión de credenciales
- Monitoreo WAN — Latencia, jitter, pérdida de paquetes y cumplimiento de SLA de enlaces WAN
- SD-WAN — Salud y gestión de túneles SD-WAN
- VLANs — Topología de VLAN y análisis de tráfico
- Sesiones SPAN — Gestión de sesiones de duplicación de puertos
- IPAM — Gestión de direcciones IP y seguimiento de subredes
- Copia de Seguridad de Configuración — Copia de seguridad y detección de desvíos
Tráfico y Análisis
- Flujos de Red — Análisis de flujos y monitoreo de rutas
- Análisis de Paquetes — Análisis profundo de paquetes y sockets
- Tráfico y Ancho de Banda — Utilización de tráfico y ancho de banda
Inalámbrico
- Monitor WiFi y Mapa de Calor — Estado de puntos de acceso y cobertura RF
Herramientas Avanzadas
- PerfStack — Espacio de trabajo de correlación multimétrica
- Constructor de Paneles — Paneles de monitoreo personalizados
- Panel de Proveedor — Métricas de dispositivos específicas del proveedor
Integraciones
- Monitor de Aplicaciones — Monitoreo de endpoints HTTP y aplicaciones
- Monitoreo en la Nube — Monitoreo de recursos AWS, Azure y GCP
Informes
- Informes — Informes de inteligencia, puntuación de riesgos e informes de cumplimiento
- Informes Programados — Entrega automatizada de informes
Sistema
- Administración del Sistema — Inquilinos, sitios, clientes, usuarios y recopiladores