Administración
La página Administration es la superficie de administración a nivel de inquilino. Tres pestañas cubren las tareas administrativas más comunes: gestión de claves API, revisión del registro de auditoría y configuración de SSO.
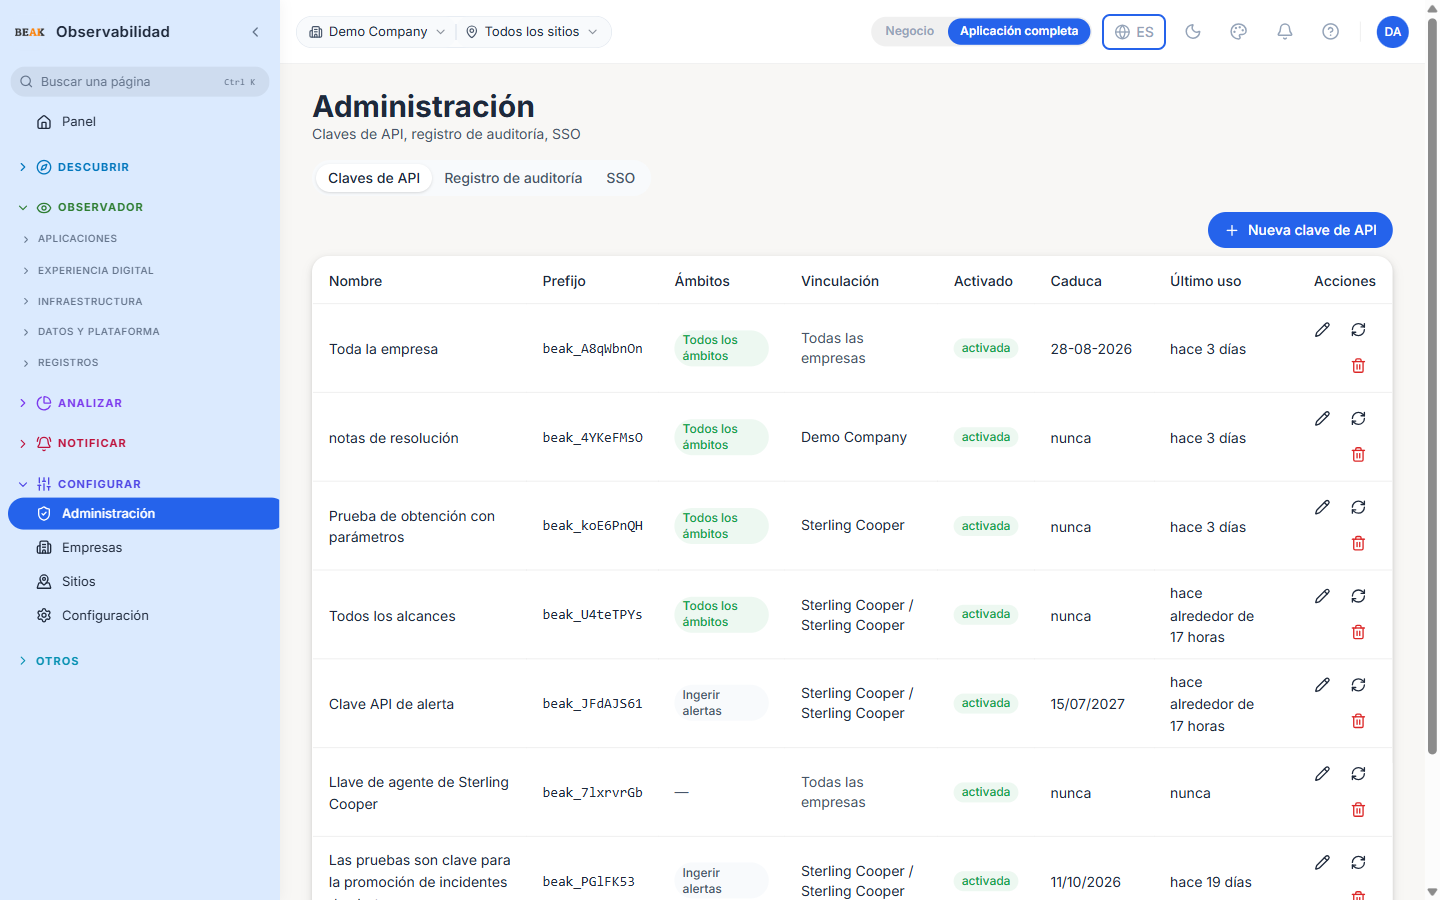
Claves API
La pestaña API Keys lista todas las claves emitidas para el inquilino. Cada fila muestra:
- Name — Nombre de visualización asignado en el momento de la creación
- Prefix — Los primeros caracteres de la clave (útil para referencia cruzada en auditorías; el resto nunca se muestra tras la creación)
- Scopes — Los permisos otorgados a la clave (una insignia
All scopescuando la clave posee el super-scope*) - Binding — La empresa (y sitio) a la que está vinculada la clave, o
All companiespara una clave de toda la organización - Enabled — Indicador
on/off - Expires — La fecha de expiración de la clave, o
never - Last used — Tiempo relativo desde que la clave autenticó por última vez
Crear una clave
El botón + New API key abre un diálogo con:
- Name — un nombre de visualización.
- Scopes — una lista de verificación agrupada de permisos (Alerts / Incidents / Telemetry). Marque exactamente lo que la clave necesita, o active All scopes para conceder el super-scope
*(otorga todo — se prefieren los scopes explícitos). La lista es generada por el backend, por lo que siempre refleja los scopes que admite la plataforma. - Expiry —
Never,30 days,90 dayso1 year. - Company / Site — una vinculación opcional. Deje All companies (org-wide) para una clave que pueda acceder a todas las empresas, o seleccione una empresa (y opcionalmente un sitio) para limitar todas las lecturas y escrituras que autoriza la clave a ese ámbito. Una clave vinculada ignora cualquier empresa/sitio que especifique el solicitante.
El valor completo de la clave se muestra exactamente una vez, inmediatamente después de la creación — cópielo en ese momento. Una advertencia en la parte superior del diálogo de éxito lo indica explícitamente.
Editar, regenerar y revocar
Cada fila tiene tres acciones:
- Edit (lápiz) — cambia el nombre, los scopes, la expiración, la vinculación o el estado de habilitación. La edición no modifica el secreto.
- Regenerate (actualizar) — rota el secreto. La clave actual deja de funcionar inmediatamente y el nuevo valor se muestra una vez. Úselo si una clave puede haberse filtrado.
- Revoke (papelera) — elimina la clave tras una confirmación.
Nota: Los scopes determinan qué puede llamar una clave. Los scopes de ingesta (
ingest:alerts,ingest:incidents, …) cubren el envío de datos y la lectura de lo ingestado;alerts:read/alerts:writeeincidents:read/incidents:writecubren los registros ingestados;alerts:read_internal/alerts:write_internaleincidents:read_internal/incidents:write_internalcubren los no ingestados (alertas activadas por reglas e incidentes del motor de reglas). Consulte Settings → Retrieve & update records.
Registro de Auditoría
La pestaña Audit lista todas las acciones privilegiadas realizadas en el inquilino: cambios de usuarios, cambios de roles, cambios de integraciones, creaciones y revocaciones de claves. Cada fila contiene el actor, la acción, la entidad afectada, la IP de origen y la marca de tiempo.
Utilice el registro de auditoría para revisiones de seguridad y análisis post-mortem de incidentes.
SSO
La pestaña SSO configura los ajustes de SSO a nivel de inquilino: proveedores de Microsoft, Google y OIDC / SAML personalizados. Los formularios de cada sección recopilan la URL del emisor, el ID de cliente, el secreto de cliente y las asignaciones de claims.
Nota: Las vinculaciones de SSO por usuario se encuentran en Settings → Users. Utilice la pestaña SSO de administración para la configuración del proveedor a nivel de inquilino, y Settings → Users para las vinculaciones de identidad por usuario.
Sub-páginas
Dos superficies administrativas relacionadas tienen sus propias páginas:
- Companies — Las empresas pertenecen al inquilino; cada una puede tener múltiples sitios
- Sites — Los sitios pertenecen a una empresa y poseen datos operativos
Buenas Prácticas
- Trate las nuevas claves API como si fueran contraseñas — cópielas y guárdelas en el gestor de secretos del equipo inmediatamente después de su creación. El valor completo de la clave nunca vuelve a mostrarse.
- Rote las claves API con una frecuencia acorde a su política de seguridad; la columna
Last usedfacilita identificar las claves que pueden revocarse de forma segura. - Filtre el Registro de Auditoría por actor y entidad cuando investigue un cambio específico — la tabla puede ser extensa en inquilinos maduros.
- Configure el SSO antes de abrir el inquilino a una base de usuarios más amplia — una vez que el SSO esté habilitado, los miembros iniciarán sesión a través del proveedor en lugar de con correo electrónico y contraseña.