Políticas
Las políticas son los objetos de aplicación de nivel superior en Beak AI Security. Una política combina Salvaguardas en un conjunto de reglas con nombre y define las acciones de aplicación que determinan qué ocurre cuando una interacción de IA desencadena una infracción, pasa sin problemas o queda en un estado que requiere revisión. Las políticas se asignan posteriormente a los agentes en el Registro de Agentes.
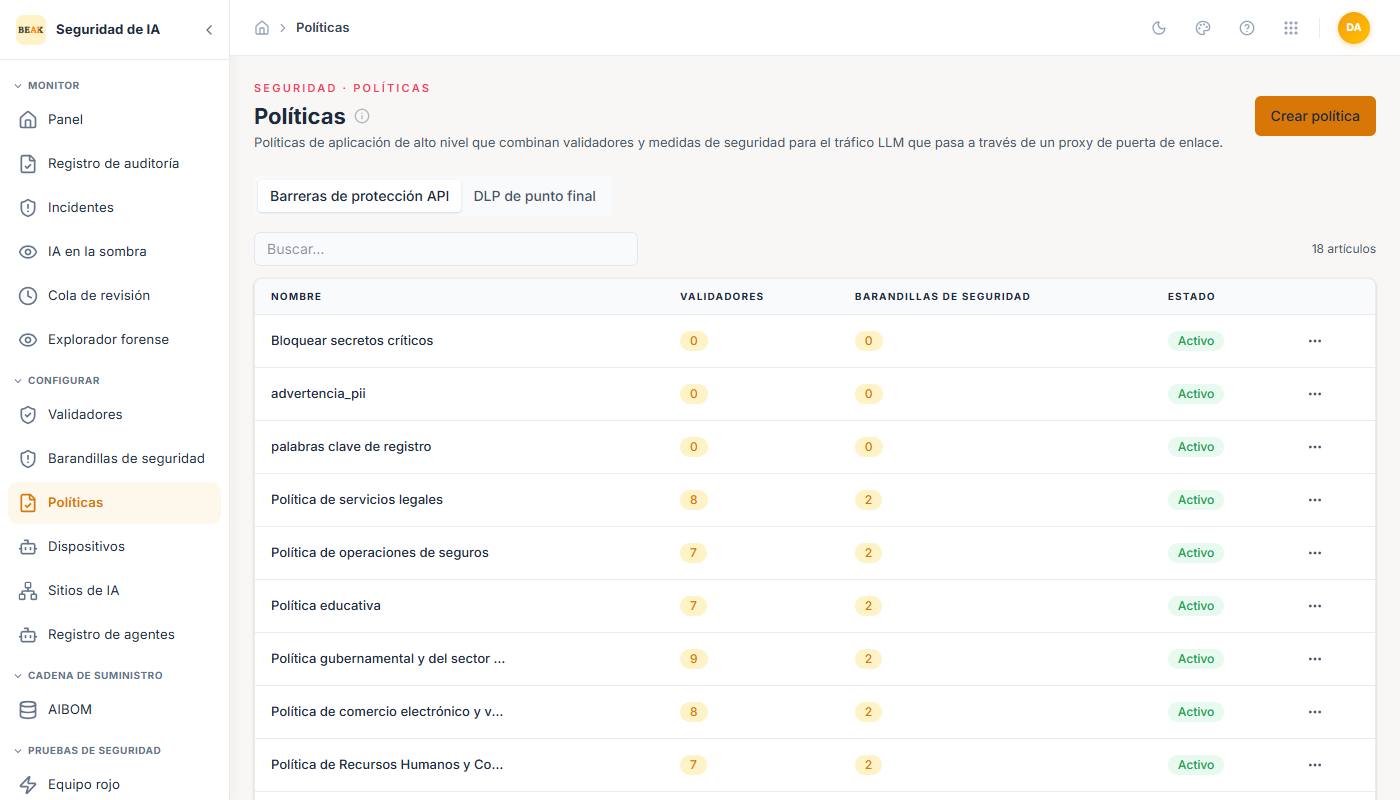
Lista de Políticas
La página de Políticas muestra todas las políticas configuradas con su nombre, el número de validadores y salvaguardas que incluyen, y su estado activo. La plataforma incluye 23 políticas predefinidas. Cada fila de política muestra los recuentos agregados — por ejemplo, una política con 3 salvaguardas seleccionadas puede tener 12 validadores subyacentes.
Crear una Política
Haga clic en Create Policy para abrir el formulario de política. Complete los siguientes campos:
- Name — Una etiqueta descriptiva para este conjunto de reglas de aplicación.
- Description — El propósito de esta política y lo que está diseñada para proteger.
- Guardrails — Una lista de verificación con todas las salvaguardas disponibles. Seleccione las salvaguardas que deben estar activas bajo esta política. Las salvaguardas seleccionadas aparecen resaltadas. El número de salvaguardas seleccionadas actualmente se muestra en el formulario.
- Active — Active o desactive la aplicación sin eliminar la política.
- Config — Un objeto JSON que define el comportamiento de aplicación.
Configuración de la Política
El campo Config es donde se define qué ocurre en cada resultado de aplicación. La estructura admite tres acciones de aplicación:
{
  "domain": "healthcare",
  "actions": {
    "on_deny": "block_and_audit",
    "on_allow": "log",
    "on_review": "flag_and_escalate"
  }
}
on_deny— Qué ocurre cuando un validador devuelve un fallo definitivo.block_and_auditdetiene la interacción y la registra en el Registro de Auditoria.on_allow— Qué ocurre cuando todos los validadores aprueban.logregistra la interacción sin bloquearla.on_review— Qué ocurre cuando los validadores devuelven un resultado límite o incierto.flag_and_escalateenruta la interacción a la Cola de Revisión para que una persona tome una decisión.
El campo domain proporciona contexto para los informes de cumplimiento (por ejemplo, healthcare, finance, real-estate).
Editar una Política
Haga clic en cualquier política de la lista para abrir su formulario de edición. La lista de verificación de Guardrails muestra todas las salvaguardas disponibles con las actualmente seleccionadas resaltadas en amarillo. Puede agregar o eliminar salvaguardas, modificar la configuración de aplicación o activar o desactivar el estado activo de la política. Los cambios se aplican de inmediato a todos los agentes asignados a esta política.
Asignar Políticas a Agentes
Las políticas entran en vigor cuando se asignan a un agente en el Registro de Agentes. Cada agente del registro tiene un umbral de riesgo y un conjunto de alcances permitidos, y está vinculado a una o más políticas que rigen su comportamiento en tiempo de ejecución.
Buenas Prácticas
- Utilice el campo
domainen Config de forma coherente — aparece en las vistas de cumplimiento y facilita el filtrado de infracciones de políticas por dominio de negocio. - Configure
on_reviewcomoflag_and_escalateen lugar deblock_and_auditpara las nuevas políticas en preproducción — esto le permite observar los casos límite antes de decidir si bloquearlos. - Revise periódicamente el recuento de salvaguardas en cada política. Una política con demasiadas salvaguardas puede generar un volumen excesivo en la cola de revisión; muy pocas pueden dejar brechas.
- Mantenga al menos una política como política "predeterminada" de referencia para los agentes que aún no tienen reglas específicas de dominio.