AIBOM — AI Bill of Materials
El AI Bill of Materials (AIBOM) proporciona un inventario completo y versionado de cada componente en un sistema de IA — modelos, conjuntos de datos, dependencias de software e incrustaciones. Aporta visibilidad sobre la cadena de suministro de la IA, de modo que se sabe exactamente qué contiene cada stack de IA, si algún componente tiene CVEs conocidos y si todos los componentes han sido revisados y aprobados.
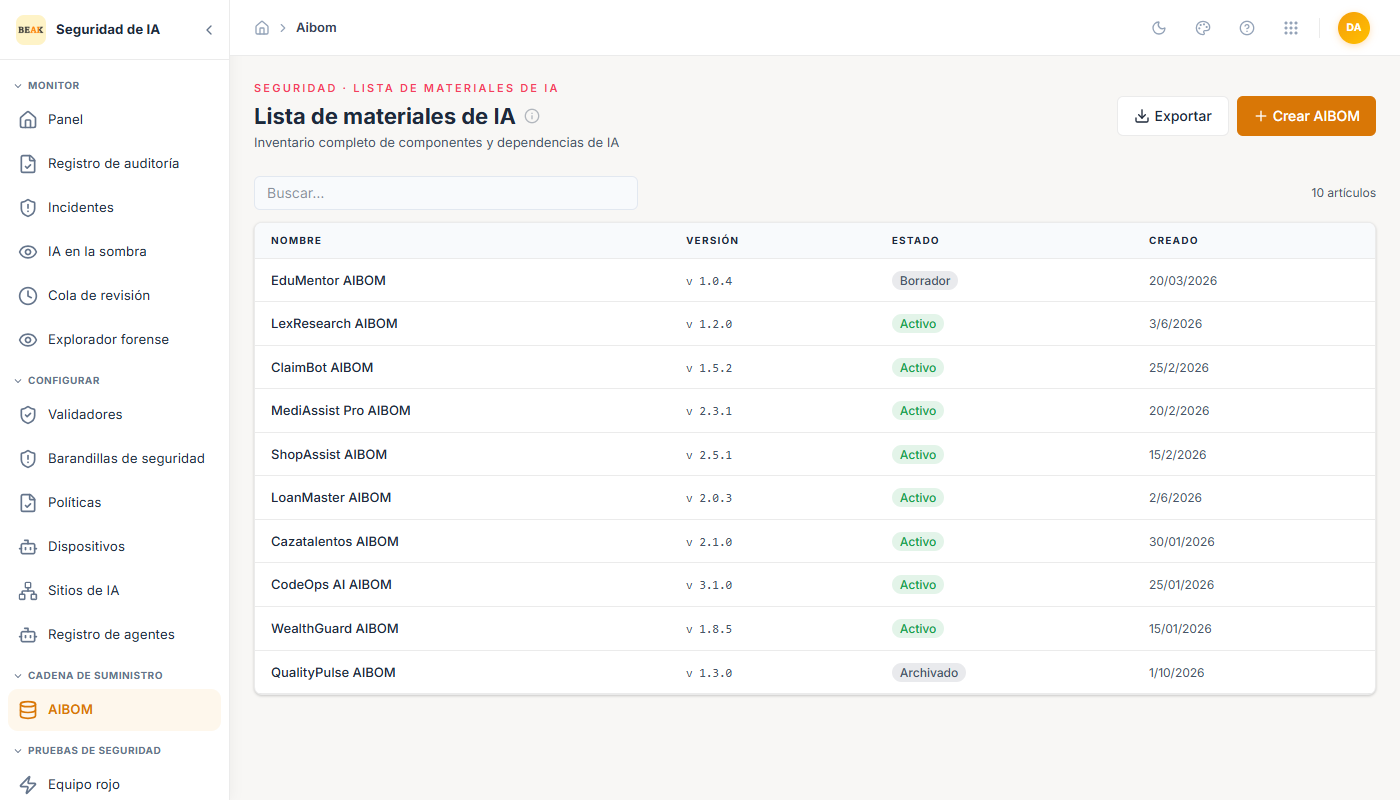
Lista de AIBOM
La página de AIBOM lista todos los sistemas de IA registrados, cada uno representando un stack completo. Cada entrada muestra el nombre y la versión del sistema. La plataforma realiza un seguimiento de múltiples stacks de IA simultáneamente, proporcionando a los equipos de cumplimiento un inventario único de todos los sistemas de IA de la organización.
Detalle de AIBOM
Al hacer clic en un sistema de IA se abre su vista detallada de AIBOM. La página de detalle está organizada en pestañas:
Modelos
Lista todos los modelos de IA utilizados en el sistema. Para cada modelo:
- Nombre del Modelo — El identificador específico del modelo (p. ej.,
Claude 3.5 Sonnet,GPT-4o,Llama 3.1 70B). - Proveedor — La organización de origen del modelo (p. ej., Anthropic, OpenAI, Meta).
- Indicador de CVE — Un indicador visible si se ha asociado un CVE conocido con esta versión del modelo.
- Estado de Aprobación — Si este modelo ha sido revisado y aprobado para su uso.
Conjuntos de Datos
Lista todos los conjuntos de datos utilizados para entrenar, ajustar o fundamentar el sistema de IA. Cada entrada de conjunto de datos muestra su nombre, propósito y estado de aprobación.
Dependencias
Lista todas las dependencias de software (p. ej., fastapi, langchain, langgraph, pytorch, transformers) con sus versiones. Esta es la parte tradicional de Bill of Materials de software del AIBOM.
CVEs
Una lista consolidada de todos los CVEs conocidos que afectan a cualquier componente del sistema — modelos, conjuntos de datos o dependencias. Esta pestaña proporciona una vista unificada de la exposición a vulnerabilidades actual sin necesidad de revisar cada pestaña de componentes individualmente.
Análisis y Exportación
Desde la página de detalle del AIBOM están disponibles dos acciones:
- Scan — Inicia un análisis de los componentes del sistema de IA contra las bases de datos de CVE actuales y actualiza la pestaña de CVEs con los nuevos hallazgos.
- Export — Genera una exportación de AIBOM legible por máquina, que puede proporcionarse a auditores, reguladores o equipos de adquisición como evidencia de la debida diligencia en la cadena de suministro.
Nota: El Panel de Cumplimiento realiza un seguimiento de la cobertura de exportación de AIBOM bajo el Artículo 11 (Documentación Técnica) de la Ley de IA de la UE. Asegúrese de que los AIBOMs sean exportados y archivados para todos los sistemas de IA en Produccion.
Integración con el Ledger
El ledger de Beak AI Security registra los cambios en el AIBOM como eventos a prueba de manipulaciones. El Registro de Auditoria muestra cuándo se crearon, modificaron o exportaron los AIBOMs, proporcionando un historial completo de los cambios en la cadena de suministro. En el Panel del CIO/Ejecutivo, el widget de Cadena de Suministro e Integridad muestra el recuento total de AIBOMs y confirma el estado de verificación del ledger.
Mejores Prácticas
- Cree una entrada de AIBOM para cada sistema de IA antes de desplegarlo en Produccion — la documentación retroactiva tras un incidente es difícil y puede no satisfacer los requisitos regulatorios.
- Ejecute un Scan después de cualquier actualización de modelo o mejora de dependencia para verificar la existencia de nuevos CVEs antes de que el cambio entre en producción.
- Exporte los AIBOMs con una cadencia regular (p. ej., trimestralmente) y almacénelos en su archivo de cumplimiento junto con otra documentación técnica.
- Para la pestaña de CVEs, priorice los modelos y dependencias con puntuaciones CVSS superiores a 7.0 — estos representan riesgos de cadena de suministro de Alta severidad.
- Revise el estado de aprobación de todos los componentes al incorporar nuevos modelos. Un modelo no aprobado que aparezca en un AIBOM de Produccion constituye un incumplimiento de conformidad.
Páginas Relacionadas
- Panel de Cumplimiento
- CI/CD Security Gate — Falla una compilación cuando el AIBOM está ausente o desactualizado.
- Registro de Auditoria
- Registro de Agentes