Características Principales
Nota: La Gobernanza de IA ahora forma parte de Seguridad y Gobernanza de IA
Las pantallas de gobernanza del Gateway ya no se distribuyen como una aplicación web independiente. Ahora se encuentran en la sección Govern de la consola de AI Security & Governance, de modo que la postura de seguridad y la gobernanza de costos/tráfico de LLM están disponibles con un único inicio de sesión y una única navegación.
- Dónde se encuentra ahora —
https://aigovernance-<env>.beakops.com/aisecurity/, y en los hosts de plataforma y tenant en/aisecurity/.- Los enlaces existentes siguen funcionando. Cada URL
/aigateway/...redirige a la ruta/aisecurity/...correspondiente, conservando el resto del enlace — por lo que/aigateway/keys/newlleva a/aisecurity/keys/new. Las redirecciones son permanentes y se mantienen, por lo que los marcadores no necesitan actualizarse.- Nada cambia en cuanto a la API ni el proxy. El backend del Gateway Manager no ha cambiado y sigue respondiendo en
/api/aigateway/*; el proxy de LiteLLM enaigateway-<env>.beakops.comno ha sido modificado.- El acceso tampoco cambia. Los roles y permisos de gobernanza permanecen separados de los de seguridad — ser administrador en AI Security no otorga ningún privilegio en AI Governance, y viceversa. La sección Govern está oculta para los usuarios cuyo tenant no tiene derecho a ella.
Beak AI Gateway es la superficie de gobernanza para cada llamada LLM realizada por cada agente en la plataforma. Es el lugar único donde se registran los modelos, se almacenan las credenciales de API, se asignan presupuestos y límites de velocidad a los equipos, se emiten claves virtuales, y las solicitudes se enrutan, observan y protegen.
Cada solicitud de un agente fluye a través del Enrutador Multiprovedor del Gateway. El enrutador elige un modelo para la solicitud en función de la política del equipo, aplica los límites de velocidad y presupuesto, ejecuta las políticas de seguridad asignadas al equipo, registra la solicitud para observabilidad y devuelve la respuesta — todo sin que el código del agente sepa qué proveedor la atendió finalmente.
Distribución del Espacio de Trabajo
Todas las pantallas de gobernanza se encuentran ahora en la sección Govern de la barra lateral de AI Security & Governance:
- Govern —
Models,Model Routing,Spend & Budgets,Virtual Keys,Teams,Gateway Projects,Alerting. Todo lo que las secciones Resources y Operations del producto independiente solían contener, en un único grupo. La entrada de proyectos está etiquetada como Gateway Projects para distinguirla de los proyectos propios del lado de seguridad. - Overview — el
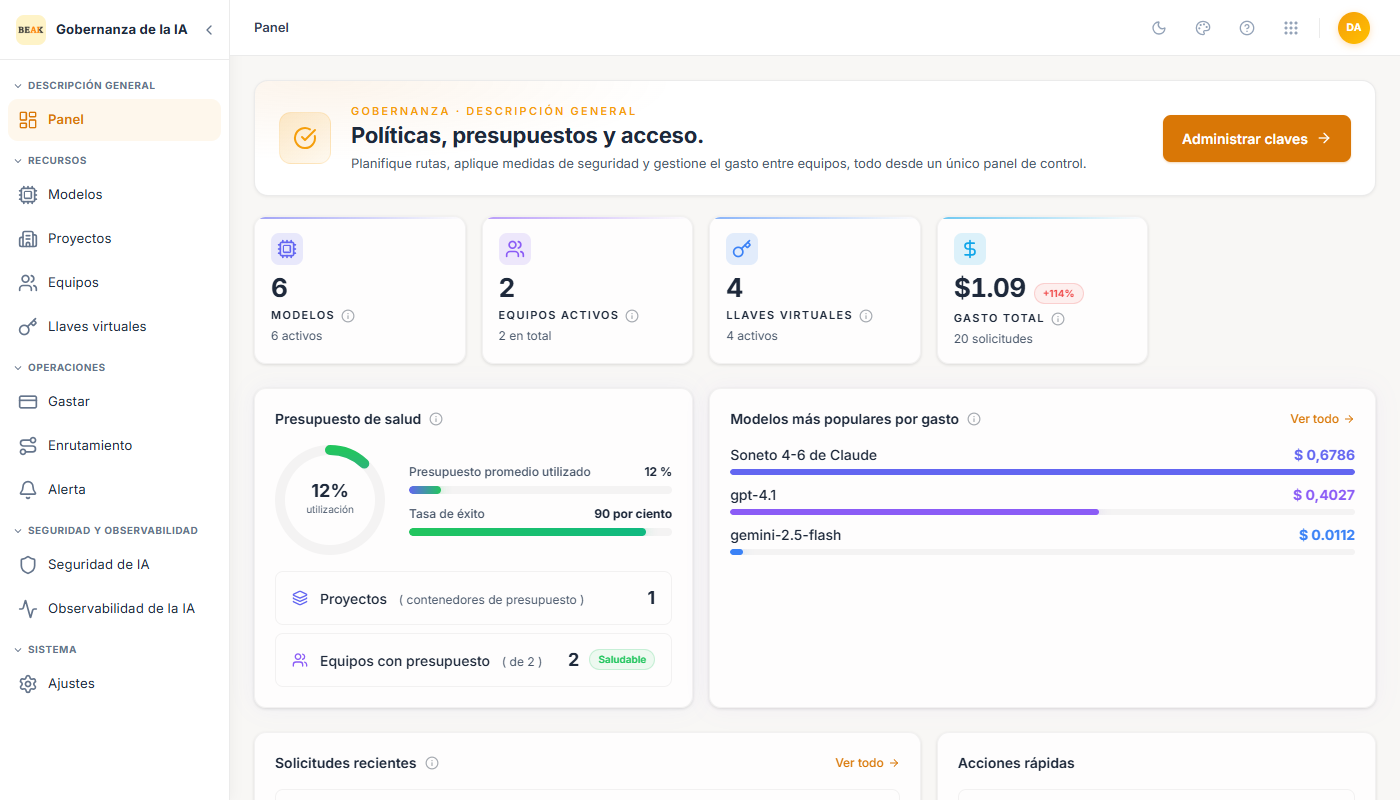
Dashboardincorpora una vista Governance junto a las vistas existentes de CIO, Compliance, SecOps e AI Engineer. Contiene los mismos paneles que el dashboard del Gateway: modelos, equipos activos, claves virtuales, gasto total, estado del presupuesto, modelos principales y solicitudes recientes. - Administration —
Users & Roleses ahora una sola pantalla con una pestaña por producto, ya que los roles de gobernanza y seguridad se asignan de forma independiente. Cada pestaña aparece solo si el usuario puede leer los roles de ese producto. - System —
Settingsincorpora una pestaña Notifications que contiene el relay SMTP para todo el tenant, que utiliza cada canal de alertas por correo electrónico.
Las pantallas independientes de AI Security y AI Observability han desaparecido como páginas propias. Existían únicamente para activar esas integraciones por equipo y seleccionar una política de seguridad, por lo que ambas configuraciones se encuentran ahora directamente en el editor de equipo — incluido el menú desplegable de política de seguridad, que ya no necesita comunicarse con otro host para listar las políticas disponibles. /aigateway/security y /aigateway/observability redirigen a la lista de Teams.
Dashboard
El Dashboard muestra Models, Active Teams, Virtual Keys y Total Spend como paneles principales, junto con un panel Budget Health, un ranking Top Models by Spend, un feed de Recent Requests y Quick Actions para las tareas de construcción más comunes. Consulte Dashboard.
Modelos
Cada LLM al que el Gateway puede llamar se registra como un modelo. Un modelo vincula un proveedor (Anthropic, Azure OpenAI, Google Gemini, OpenAI, Groq, Mistral AI, AWS Bedrock, Amazon Nova, Cohere, Perplexity, Together AI, Fireworks AI, DeepSeek, xAI Grok y Google Vertex AI), un identificador de modelo de proveedor específico, un tipo (Chat, Embedding, Completion, Image Generation, Audio Transcription), una URL base de API opcional y una referencia a una de las credenciales almacenadas. Consulte Models.
Credenciales de Proveedor
Cada clave de API de proveedor se introduce directamente en el modelo cuando se añade — no existe un almacén de credenciales independiente. La clave (junto con cualquier campo específico del proveedor, como un endpoint de Azure OpenAI o las claves de acceso/secreto de AWS Bedrock) se captura en el formulario Añadir Modelo y se almacena cifrada. Los proveedores compatibles coinciden con la lista de Modelos (OpenAI, Azure OpenAI, Anthropic, Google Gemini, Google Vertex AI, Mistral AI, Cohere, DeepSeek, Groq, Together AI, Fireworks AI, Perplexity, xAI Grok, AWS Bedrock, Amazon Nova). Consulte Models.
Proyectos
Los proyectos son contenedores de presupuesto de nivel superior. Un proyecto agrupa equipos para que varios equipos puedan compartir un presupuesto común y para que los informes financieros puedan consolidarse entre ellos. Consulte Projects.
Equipos
Los equipos son la unidad principal de control de acceso. Cada equipo tiene un nombre, un proyecto opcional, un presupuesto con un límite flexible y uno estricto, un período de facturación, límites de velocidad TPM y RPM, una lista de modelos permitidos, y activadores para Security y Observability. Las claves virtuales emitidas para un equipo heredan todos estos ajustes. Consulte Teams.
Claves Virtuales
Las claves virtuales son las claves de API que los agentes y aplicaciones utilizan para llamar al Gateway. Cada clave virtual está vinculada a un equipo (o se crea de forma independiente), puede llevar un presupuesto máximo opcional y puede expirar en una fecha configurada. El uso, el costo y el estado son visibles por clave. Consulte Virtual Keys.
Gasto
Gasto es la vista analítica de cada solicitud que ha pasado por el Gateway. Filtre por fecha, consulte los paneles agregados de gasto / tokens / solicitudes, observe el gráfico de Gasto Diario y explore el registro de transacciones para obtener detalles por solicitud. Consulte Spend.
Enrutamiento
El enrutamiento configura cómo el Gateway elige un modelo cuando más de uno es elegible, cuánto tiempo se excluye del pool un modelo con errores, qué modelos de respaldo se intentan y cuántos reintentos se realizan. Consulte Routing y Load Balancing.
Alertas
Las alertas le avisan antes de que un presupuesto se agote. Los canales de entrega cubren seis proveedores (Slack, Microsoft Teams, Email, PagerDuty, Webhook, Discord), las reglas de presupuesto se activan cuando el gasto supera un porcentaje del presupuesto de un proyecto, equipo, clave virtual o tenant, y un registro de eventos registra cada intento de entrega y su resultado. Consulte Alerting.
Seguridad de IA
AI Security habilita Beak AI Security por equipo y asigna una de 15 políticas predefinidas — predeterminada, privacidad, rendimiento y 12 políticas específicas por sector que cubren legal, seguros, educación, gobierno, comercio electrónico, RRHH, desarrollo de software, atención al cliente, investigación, manufactura, medios y bienes raíces. Asignar una política limita la validación a las salvaguardas y validadores que especifica la política. Consulte AI Security.
Observabilidad
Observability activa el trazado por equipo en Beak AI Observability. Cuando está habilitado, cada solicitud LLM que realiza el equipo se transmite como una traza con modelo, tokens, costo, latencia y contexto del agente. Consulte Observability.
Usuarios y Roles
Users & Roles controla quién puede usar Beak AI Governance y qué puede hacer. La identidad en sí reside en Beak IAM — una persona aparece aquí automáticamente en el primer inicio de sesión y se le asigna un rol inicial, tras lo cual cada acción de gestión en el Gateway se verifica frente a los permisos que conllevan sus roles. La página también expone un registro de auditoría de los cambios de autorización. Consulte Users & Roles.
Configuración
Settings alberga la infraestructura de notificaciones para todo el tenant — el relay SMTP a través del cual envía cada canal de alertas por correo electrónico, configurado una sola vez por tenant. Consulte Settings.