Dashboard
El Dashboard de Seguridad IA de Beak proporciona una visión general segmentada por rol de su postura de seguridad en IA. Hay cuatro perfiles disponibles — cada uno muestra las métricas, widgets y acciones rápidas más relevantes para ese rol. Puede cambiar entre vistas utilizando las pestañas en la parte superior de la página.
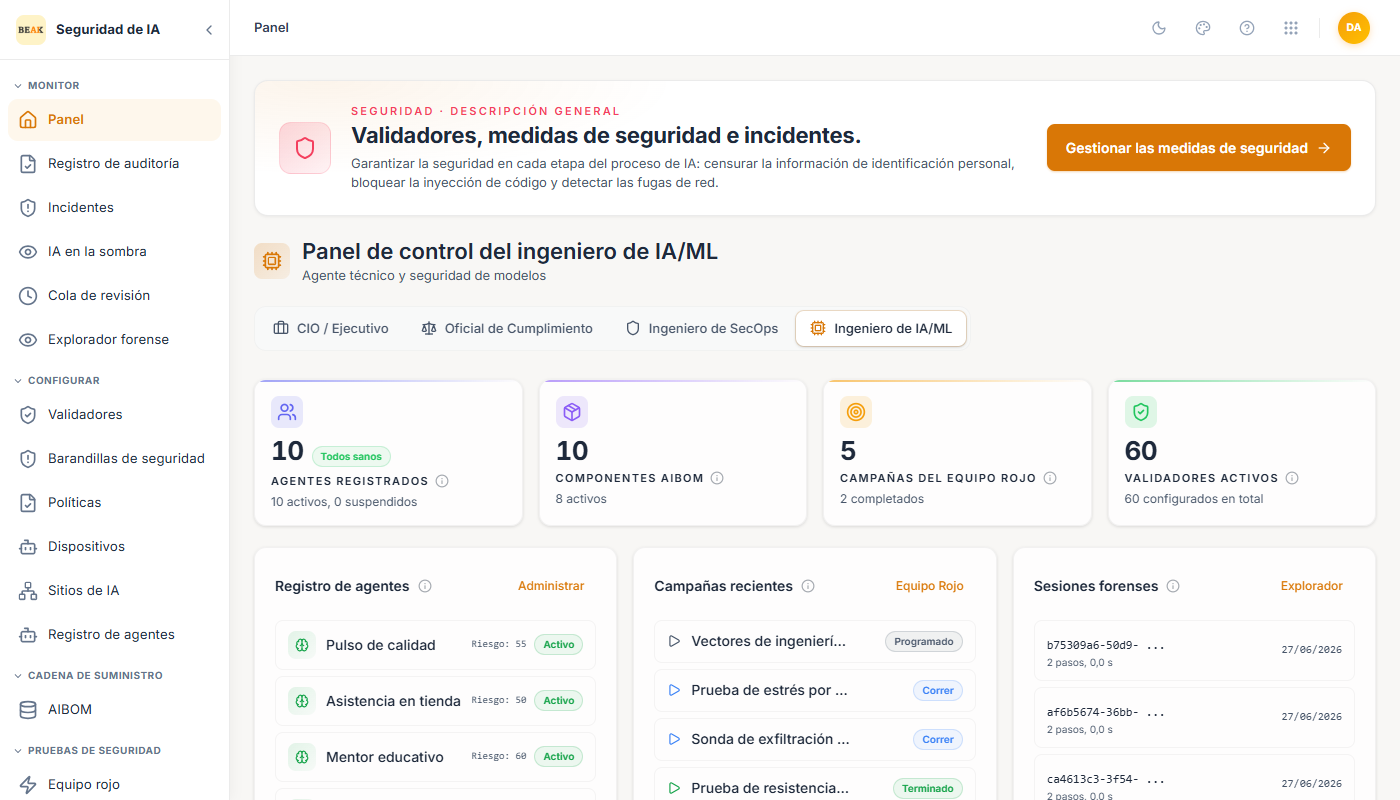
Ingeniero IA/ML
La vista de Ingeniero IA/ML se centra en el estado técnico de los agentes registrados y el pipeline de pruebas de seguridad.
Métricas principales:
- Agentes Registrados — Total de agentes en el registro con desglose activo/suspendido y estado de salud.
- Componentes AIBOM — Número de sistemas de IA rastreados en el Bill of Materials de IA.
- Campañas Red Team — Total de campañas ejecutadas, con el recuento de completadas destacado.
- Validadores Activos — Total de validadores configurados en todas las políticas.
Widgets:
- Registro de Agentes — Lista de vista rápida de agentes con sus puntuaciones de riesgo y estado activo/suspendido. Enlaza al Registro de Agentes completo.
- Campañas Recientes — Últimas campañas de red team con su estado (
Pendiente,Completed). Enlaza a Red Teaming. - Sesiones Forenses — Sesiones de reproducción de interacciones más recientes. Muestra las infracciones recientes en línea. Enlaza al Explorador Forense.
- Gráfico de Seguridad Técnica — Gráfico de barras que resume Agentes, Validadores, Campañas, AIBOMs, porcentaje de cobertura ATLAS, puntuación de riesgo promedio, sistemas listos para escaneo y recuento de sesiones.
CIO / Ejecutivo
La vista de CIO / Ejecutivo proporciona un resumen de postura de seguridad de alto nivel para la dirección.
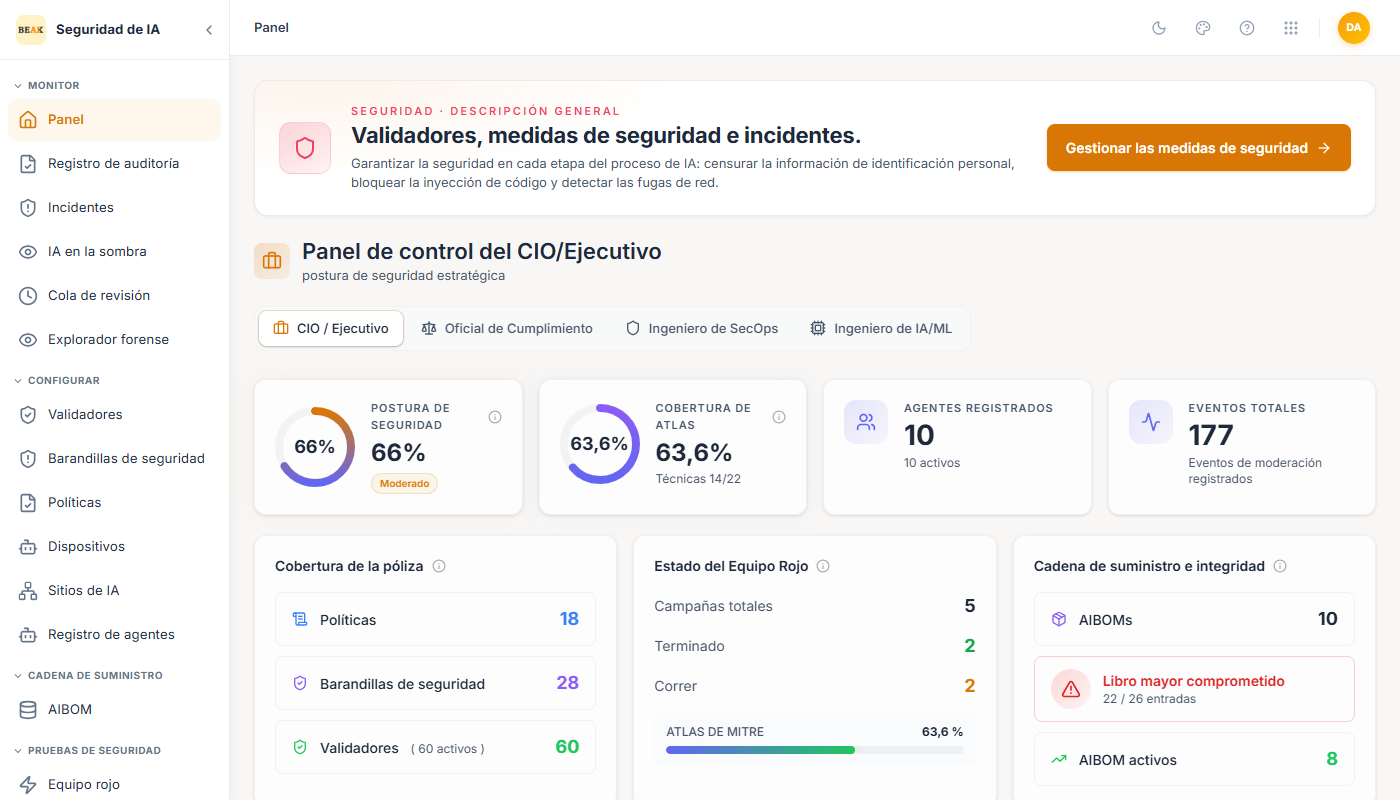
Métricas principales:
- Postura de Seguridad — Una puntuación agregada (p. ej., 91% — Sólida) que combina cobertura de políticas, cobertura ATLAS, estado de validadores e integridad de la cadena.
- Cobertura ATLAS — Porcentaje de técnicas MITRE ATLAS cubiertas por las defensas de la plataforma.
- Agentes Registrados — Recuento total de agentes.
- Total de Eventos — Eventos de moderación acumulados registrados en el libro mayor.
Widgets:
- Cobertura de Políticas — Recuento de políticas activas, guardrails y validadores.
- Estado del Red Team — Desglose del total de campañas, las completadas y las que se están ejecutando actualmente.
- Cadena de Suministro e Integridad — Recuento de AIBOM y estado de verificación de integridad del libro mayor.
- Línea de Tiempo de Mitigación de Amenazas — Gráfico de barras apiladas que muestra los resultados diarios de moderación a lo largo del tiempo.
- Puntuación de Integridad del Sistema — Puntuación compuesta que desglosa individualmente la Integridad de la Cadena, la Cobertura de Políticas, la Cobertura ATLAS y el Estado de los Validadores.
Responsable de Cumplimiento
La vista de Responsable de Cumplimiento se centra en la postura regulatoria, la cartera de revisiones pendientes y la integridad del libro mayor.
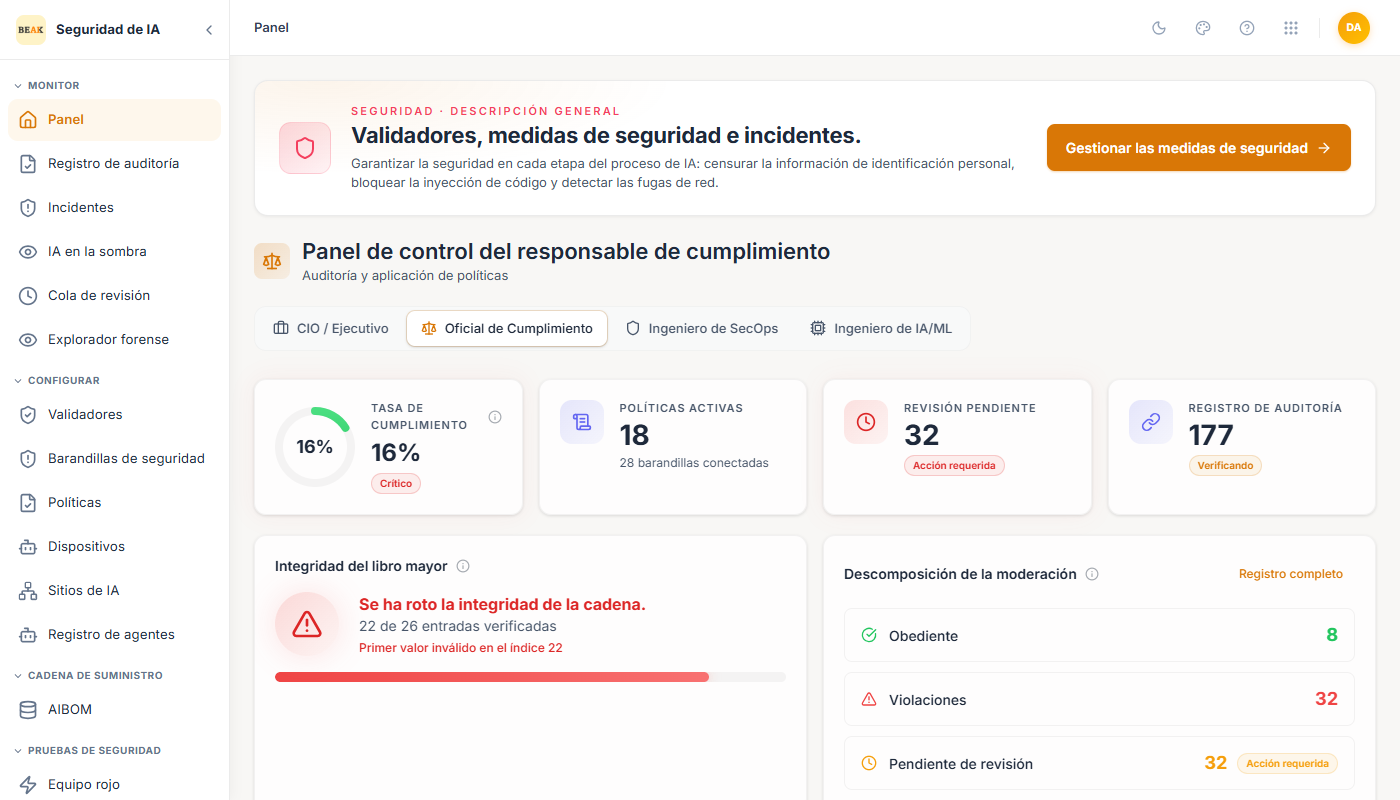
Métricas principales:
- Tasa de Cumplimiento — Porcentaje general de eventos conformes. Aparece una insignia
Criticocuando la tasa cae por debajo del umbral. - Políticas Activas — Recuento de políticas activas con el total de guardrails vinculados.
- Revisiones Pendientes — Número de interacciones que se encuentran actualmente en la Cola de Revisión a la espera de una decisión humana.
- Registro de Auditoría — Total de eventos en el libro mayor a prueba de manipulaciones con el estado de verificación de la cadena.
Widgets:
- Integridad del Libro Mayor — Verificación de la cadena en tiempo real que muestra cuántos eventos han sido verificados contra la cadena de hash.
- Desglose de Moderación — Desglose en forma de donut de los recuentos de eventos Conformes, Infracción y Revisión Pendiente.
- Mapa de Aplicación de Políticas — Lista completa de todas las políticas activas, cada una mostrando su recuento de guardrails y estado de aplicación.
- Inventario AIBOM — Lista de sistemas de IA rastreados en la cadena de suministro, con versiones.
Ingeniero SecOps
La vista de Ingeniero SecOps es un feed operativo en vivo para el equipo de operaciones de seguridad.
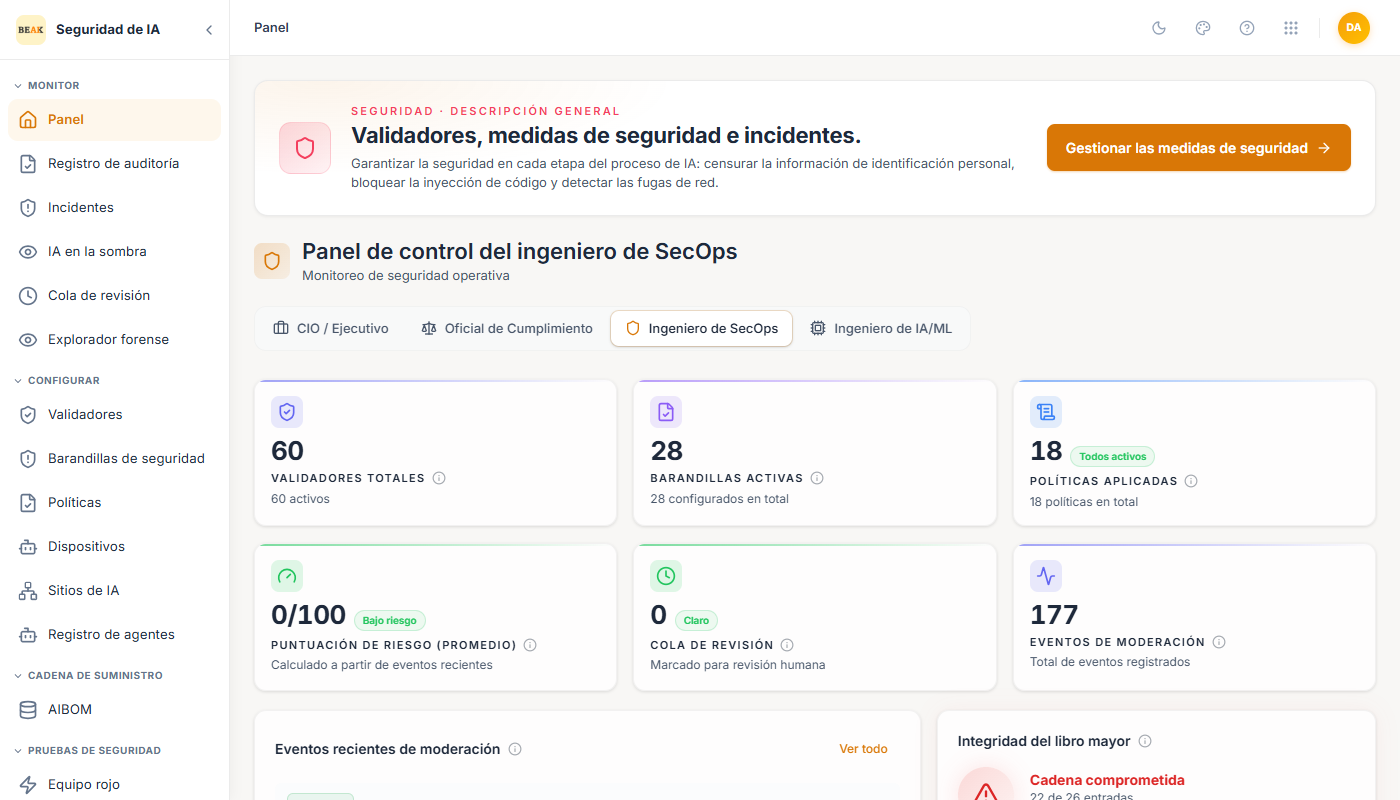
Métricas principales:
- Total de Validadores — Número de validadores configurados.
- Guardrails Activos — Número de guardrails activos.
- Políticas Aplicadas — Recuento de políticas actualmente activas.
- Puntuación de Riesgo Prom. — Puntuación de riesgo promedio en todos los eventos de moderación (escala 0–100).
- Cola de Revisión — Recuento actual de revisiones humanas pendientes.
- Eventos de Moderación — Total de eventos procesados.
Widgets:
- Eventos de Moderación Recientes — Feed en vivo de las últimas interacciones de IA que muestra el fragmento del prompt de entrada, el resultado
AllowoReview, la puntuación de riesgo y la marca de tiempo. - Integridad del Libro Mayor — Estado de verificación de la cadena con recuento de eventos.
- Acciones Rápidas — Enlaces directos a la Cola de Revisión, el Registro de Auditoria y la gestión de Validadores.
Mejores Prácticas
- Utilice la vista CIO / Ejecutivo para reportes a nivel de directorio o gerencia — la Puntuación de Integridad del Sistema proporciona una métrica única exportable.
- Establezca una rutina para revisar la vista de Responsable de Cumplimiento en busca de revisiones pendientes — los elementos no revisados en la cola pueden afectar su tasa de cumplimiento.
- Mantenga la vista de Ingeniero SecOps abierta durante los despliegues activos para detectar infracciones de políticas en tiempo real.
- Utilice la vista de Ingeniero IA/ML al depurar el comportamiento de los agentes — el widget de Sesiones Forenses enlaza directamente a reproducciones paso a paso de las interacciones marcadas.