Panel de Cumplimiento
El Panel de Cumplimiento realiza seguimiento de la conformidad de su organización con los marcos EU AI Act y NIST AI RMF. Puntúa cada artículo de control y función de forma individual, muestra qué controles específicos faltan y genera informes de cumplimiento para auditorías y presentaciones regulatorias.
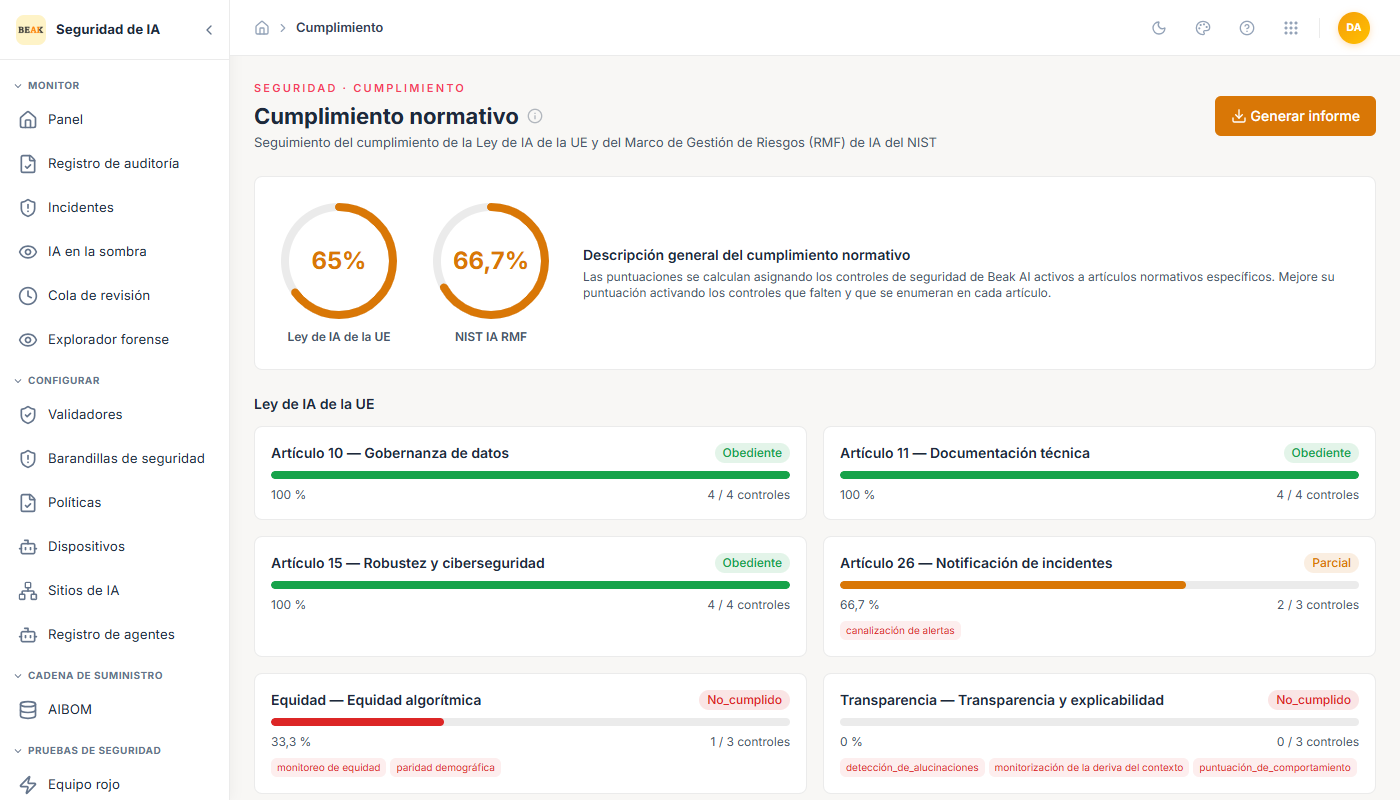
Puntuaciones Generales
Dos medidores circulares en la parte superior de la página muestran las puntuaciones generales de cumplimiento:
- EU AI Act — Una puntuación porcentual basada en cuántos de los controles requeridos han sido implementados en todos los artículos rastreados.
- NIST AI RMF — Una puntuación porcentual basada en la cobertura de las cuatro funciones NIST: Govern, Map, Measure y Manage.
Cada puntuación se calcula a partir de las tarjetas de control por artículo y por función subyacentes. Mejorar la cobertura en cualquier tarjeta de control eleva la puntuación del marco correspondiente.
Controles del EU AI Act
La sección EU AI Act muestra una tarjeta por cada artículo rastreado. Cada tarjeta muestra:
- Nombre y número del artículo — La disposición específica del EU AI Act.
- Insignia de estado —
Compliant(verde),Partial(amarillo) oNon-compliant(rojo). - Puntuación — Porcentaje de controles implementados (p. ej., 75%).
- Recuento de controles — Cuántos controles están implementados frente a los requeridos (p. ej., 3/4).
- Controles faltantes — Etiquetas que indican exactamente qué controles aún no están en vigor.
Los artículos rastreados incluyen:
| Artículo | Factores de Estado |
|---|---|
| Artículo 10 — Gobernanza de Datos | Controles de calidad de datos, documentación de conjuntos de datos |
| Artículo 11 — Documentación Técnica | Exportación de AIBOM, registros técnicos |
| Artículo 15 — Robustez y Ciberseguridad | Controles de resiliencia, cobertura de pruebas adversariales |
| Artículo 26 — Notificación de Incidentes | Canal de alertas, registros de respuesta a incidentes |
| Equidad Algorítmica | Monitorización de equidad, auditoría de paridad demográfica, controles de sesgo |
| Transparencia y Explicabilidad | Detección de alucinaciones, monitorización de deriva de contexto, puntuación de comportamiento |
Controles del NIST AI RMF
La sección NIST AI RMF muestra una tarjeta por cada función del marco. Cada tarjeta sigue el mismo formato que las tarjetas del EU AI Act.
| Función | Factores de Estado |
|---|---|
| Govern | Políticas organizacionales, roles y estructuras de responsabilidad |
| Map | Identificación de riesgos de IA, descubrimiento de IA en la sombra, mapeo de casos de uso |
| Measure | Puntuación de comportamiento, detección de alucinaciones, auditoría de equidad |
| Manage | Respuesta a incidentes, controles del ciclo de vida del modelo, procesos de remediación |
Abordar los Controles Faltantes
Las etiquetas de controles faltantes de cada tarjeta le indican específicamente qué implementar para mejorar su puntuación. Por ejemplo:
missing: aibom_export→ Vaya a AIBOM y exporte AIBOMs para todos los sistemas de IA registrados.missing: hallucination_detection→ Ejecute la herramienta de Detección de Alucinaciones en Hallucination & Fairness y documente los resultados.missing: fairness_monitoring→ Ejecute la herramienta de Auditoría de Equidad y configure validadores de tipocomplianceque apliquen comprobaciones de equidad.missing: alert_pipeline→ Configure las alertas de incidentes en sus ajustes de notificación.missing: shadow_ai_discovery→ Registre todos los sistemas de IA en el Agent Registry y en AIBOM.
Generar un Informe de Cumplimiento
Haga clic en Generate Report en la parte superior derecha para producir un documento de informe de cumplimiento. El informe incluye:
- Puntuaciones actuales tanto del EU AI Act como del NIST AI RMF.
- Estado de controles por artículo y por función.
- Inventario de controles faltantes.
- Marca de tiempo y referencias de evidencia.
Utilice este informe para revisiones internas de gobernanza, presentaciones a auditores o trámites regulatorios.
Mejores Prácticas
- Revise el Panel de Cumplimiento después de cada cambio de configuración significativo — agregar un nuevo validador, completar una campaña de red team o exportar un AIBOM puede modificar las puntuaciones.
- Priorice los artículos
Non-compliantprimero — estos tienen 0% de cobertura de controles y representan el mayor riesgo regulatorio. - Para sistemas de IA de alto riesgo del EU AI Act, apunte al 100% en el Artículo 10 y el Artículo 15 antes de pasar a producción.
- Genere y archive un informe de cumplimiento al menos trimestralmente, o antes de cualquier revisión regulatoria.
- Utilice las etiquetas de controles faltantes como lista de verificación de acciones y asigne la responsabilidad de cada control faltante a un miembro específico del equipo.