Gobernanza de Agentes
Cada agente de IA tiene una identidad criptográfica en Beak IAM. Ejecutar ese agente de forma desatendida — activado por un webhook, un correo electrónico entrante o una programación, sin nadie supervisando — es una decisión separada de mayor privilegio. La Gobernanza de Agentes es donde un ser humano toma esa decisión: enumera todas las identidades de agentes en su tenant y permite que una persona autorizada otorgue, revise, suspenda o revoque la concesión de autonomía que autoriza la operación desatendida.
Los agentes obtienen su identidad de dos maneras. Los agentes que usted crea en Beak se registran automáticamente cuando se crean. Un agente que Beak no creó — uno que se ejecuta en Amazon Bedrock, Microsoft Copilot Studio, Salesforce Agentforce, un par A2A, o un script que usted mismo aloja — obtiene una mediante inscripción (consulte Inscripción de un agente externo).
En cualquier caso el resultado es la misma identidad, y la autonomía nunca es automática — un agente no puede hacer nada de forma desatendida hasta que una persona se la conceda explícitamente. Esto es deliberado: una ejecución desatendida no tiene un ser humano en el ciclo en el momento en que actúa, por lo que la concesión es la responsabilidad. El origen de un agente se registra como procedencia; no cambia cuánta confianza se le otorga al agente.
Por qué importan las concesiones
Cuando un agente es invocado en un canal (webhook, correo, programación), Beak le emite una credencial de corta duración para esa ejecución. Si la identidad del agente no tiene una concesión de autonomía activa, esa emisión es rechazada y la ejecución falla de forma segura — el comportamiento predeterminado seguro. Un agente recién creado con canal activo, por tanto, no hace nada hasta que alguien le conceda autonomía.
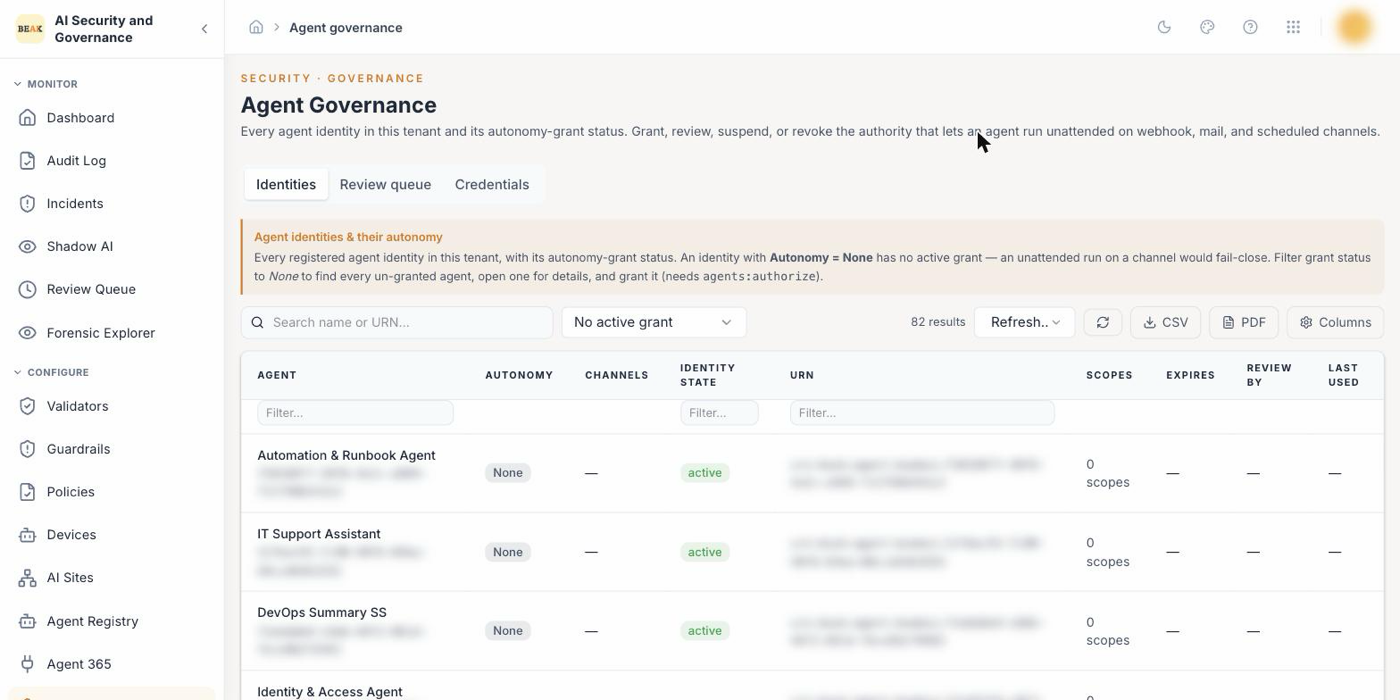
La pestaña Identidades muestra exactamente esto: filtre Autonomía por Ninguna para encontrar todos los agentes que fallarían de forma segura en una ejecución desatendida, y otorgue autonomía a los que deben ejecutarse.
La pestaña Identidades
Lista todas las identidades de agentes en su tenant con su estado de autonomía:
| Columna | Significado |
|---|---|
| Autonomía | Autónomo (concesión activa, dentro del plazo), Revisión pendiente (activa pero pasada su fecha de revisión), Expirada (plazo de concesión cerrado — las ejecuciones desatendidas son rechazadas), o Ninguna (sin concesión — falla de forma segura). |
| Canales | Los iniciadores que la concesión permite: webhook, mail, schedule, a2a_peer, ambient, sub_agent. |
| Estado de identidad | La identidad en sí: pending / active / suspended / revoked. |
| Ámbitos, Expira, Revisar antes de, Último uso | Los ámbitos concedidos al agente y el plazo de la concesión activa. |
La búsqueda (por nombre o URN) y el filtro de estado de concesión se aplican sobre todo el tenant, no solo la página cargada; la exportación (CSV/PDF) refleja los filtros aplicados. Haga clic en cualquier fila para ver el detalle y las acciones disponibles.
Concesión de autonomía
Abra una identidad y seleccione Conceder autonomía. Usted queda registrado como el concedente responsable. El formulario solicita:
- Ámbitos máximos — lo máximo que una ejecución desatendida puede hacer. Debe ser un subconjunto de los propios ámbitos concedidos al agente; limítelo a lo que el agente realmente necesita.
- Canales (iniciadores permitidos) — qué activadores pueden ejecutar el agente de forma desatendida. Una ejecución en un canal que la concesión no incluye es rechazada, aunque exista una concesión.
- Expira y Revisar antes de — el plazo de la concesión y la fecha en que se compromete a volver a revisarla. La revisión debe ser en la fecha de expiración o antes.
- Justificación — por qué este agente puede ejecutarse de forma desatendida. Se registra en la concesión.
Necesita el permiso agents:authorize para conceder, revisar, suspender o revocar la autonomía —
distinto de agents:read (ver) y agents:write (registrar/editar una identidad).
Inscripción de un agente externo
Un agente que se ejecuta fuera de Beak puede convertirse en un principal gobernado en su tenant. Entonces posee una identidad Beak, aparece en la pestaña Identidades y está sujeto a las mismas políticas, concesiones de autonomía y registro de auditoría que un agente creado aquí.
La inscripción tiene dos pasos, deliberadamente separados — uno es su decisión, el otro es el agente demostrando su identidad.
1. Usted genera un token de inscripción
En la pestaña Inscripción, seleccione Inscribir un agente. Usted proporciona:
| Campo | Qué hace |
|---|---|
| Nombre del agente | Cómo aparece el agente en la gobernanza, la auditoría y la política. |
| Propietario | La persona responsable de este agente. Déjelo en blanco para asignárselo a usted mismo. |
| Procedencia | De dónde proviene el agente — externo, par A2A, instalado desde Hub, o nativo de Beak. Se registra para correlación; no cambia cuánta confianza se le otorga al agente. |
| ID de origen | El id del agente en su propia plataforma — un ARN de agente de Bedrock, un id de agente de Copilot Studio. Opcional, y se usa para identificar el agente en distintas consolas. |
| Límite de ámbito | Lo máximo que las credenciales de este agente pueden llegar a tener. Déjelo en blanco para una identidad que solo pueda demostrar quién es y no autorice nada. |
| Token válido durante | Cuánto tiempo tiene para usar el token. Cuanto más corto, más seguro. |
Todo lo anterior queda fijado en este momento y no puede ser modificado por el agente que se inscribe. Este solo proporciona la prueba de que posee una clave privada — un agente que pudiera nombrar sus propios ámbitos estaría otorgándose autoridad a sí mismo.
Advertencia: El token se muestra una sola vez. Beak almacena únicamente un hash del mismo, por lo que no hay forma de recuperarlo después — cópielo antes de cerrar el diálogo. Además, es de un solo uso: una vez que un agente se inscribe con él, no puede volver a utilizarse. Si lo pierde, revóquelo y genere otro.
2. El agente se inscribe a sí mismo
El agente genera su propio par de claves Ed25519, conserva la mitad privada, y presenta el token junto con una firma que demuestra que posee esa clave. Beak almacena únicamente la mitad pública — ninguna parte de Beak posee la clave privada de un agente externo.
Requiere el permiso agents:authorize para generar o revocar un token, el mismo permiso que para conceder
autonomía: decidir que un agente debe existir, propiedad de una persona nombrada, es la misma clase de decisión que
autorizarlo a ejecutarse de forma desatendida.
Qué puede hacer el agente inmediatamente después de inscribirse: nada
Esta es la parte que conviene conocer antes de comenzar. Un agente recién inscrito solo puede demostrar quién es y nada más. Su identidad está activa, pero no tiene ninguna autoridad — una solicitud de credencial es rechazada hasta que un ser humano le conceda autonomía desde la pestaña Identidades.
Eso no es una limitación que deba evitarse; es la misma regla bajo la que vive todo agente nativo de Beak. Demostrar la posesión de una clave establece quién es un agente, no qué puede hacer.
Seguimiento de tokens
La pestaña Inscripción conserva todos los tokens, incluidos los usados y los revocados, porque "qué persona autorizó la existencia de este agente, y cuándo" es una pregunta de auditoría. Cada fila muestra su estado:
| Estado | Significado |
|---|---|
| Activo | Sin usar y dentro de su plazo — un agente aún puede inscribirse con él. |
| Consumido | Ya usado para crear una identidad. De un solo uso, por lo que no puede volver a utilizarse. La fila enlaza con la identidad que produjo. |
| Revocado | Retirado por un operador antes de ser usado. |
| Expirado | Su plazo se cerró antes de que alguien lo usara. Genere uno nuevo. |
Revocar solo se ofrece para un token activo. Si un agente ya se ha inscrito, revocar el token no tiene ningún efecto — revoque la identidad en su lugar, desde la pestaña Identidades.
Gestión de una concesión
Desde una identidad con una concesión activa:
- Extender revisión — ampliar la fecha de revisión (nunca más allá de la expiración).
- Suspender — pausar la concesión e invalidar las credenciales autónomas pendientes del agente. Queda en el registro.
- Revocar — el interruptor de emergencia: finalizar la concesión e invalidar todas las credenciales autónomas pendientes. Las sesiones interactivas (en nombre de una persona) no se ven afectadas, por lo que revocar la autoridad desatendida nunca cierra la sesión de personas que usan el agente directamente.
La cola de revisión
La pestaña Cola de revisión lista las concesiones activas que han superado su fecha de revisión o que vencen dentro
de un plazo que usted elija. Trabajar la cola es lo que mantiene las concesiones bajo control — una fecha Revisar antes de sobre la que nadie actúa es una nota, no un control. Abra una concesión desde la cola para extenderla, suspenderla
o revocarla.
Dónde reside la lógica
Las concesiones se almacenan y se aplican en Beak IAM, que posee el invariante de ser humano responsable (solo un
administrador provisionado con agents:authorize puede conceder, y cada concesión nombra a ese ser humano). La consola
de Seguridad y Gobernanza de IA es la superficie de operación sobre esa autoridad.
Mejores Prácticas
- Conceda el límite más restrictivo que funcione. El límite es lo máximo que una ejecución desatendida puede hacer — comience desde el conjunto más pequeño de ámbitos que el trabajo del agente necesita, no los ámbitos completos concedidos al agente.
- Liste solo los canales en los que el agente realmente se ejecuta. Un agente webhook no debería tener un iniciador de correo o programación "por si acaso" — cada canal listado amplía lo que puede activar una ejecución desatendida.
- Establezca una fecha de revisión que vaya a cumplir, y trabaje la cola. Una fecha
Revisar antes desobre la que nadie actúa es una nota, no un control. Use la pestaña Cola de revisión para volver a verificar las concesiones antes de que queden desactualizadas. - Suspenda para pausar, revoque para finalizar. Suspender mantiene la concesión en el registro para una suspensión temporal; revocar es el interruptor de emergencia. Ambas opciones invalidan solo las credenciales autónomas del agente — las personas que usan el agente de forma interactiva nunca pierden su sesión.
- Trate "Autonomía: Ninguna" en un agente con canal activo como una acción pendiente. Fallará de forma segura en su próxima ejecución desatendida; otórguele autonomía de forma deliberada en lugar de descubrir el fallo en producción.
- Genere tokens de inscripción con una vida útil corta. El token es el único momento en que alguien externo puede crear un principal en su tenant. Una hora suele ser suficiente para entregárselo a quien esté desplegando el agente; un token filtrado que ya ha expirado no le cuesta nada.
- Nombre un propietario real para cada agente externo. "Quién es responsable de este agente" debería tener respuesta antes de que el agente exista, no después de que algo que hizo necesite explicación.