Registro de Agentes
El Registro de Agentes es donde se registran y administran todos los agentes de IA que operan dentro del perímetro de cumplimiento de Beak AI Security. Cada perfil de agente define sus alcances permitidos, el umbral de riesgo de comportamiento y, opcionalmente, una clave de identidad criptográfica utilizada para la atestación y la detección de manipulaciones.
Es el inventario único de agentes gobernados, independientemente del entorno del que provengan: los agentes registrados directamente en Beak conviven con los incorporados desde Microsoft Agent 365. La columna Source indica el entorno y el identificador con el que ese entorno conoce al agente, por lo que un agente de Agent 365 muestra el ID del objeto de la entidad de servicio de Entra que se buscaría en el portal. Filtre por origen para ver un entorno a la vez.
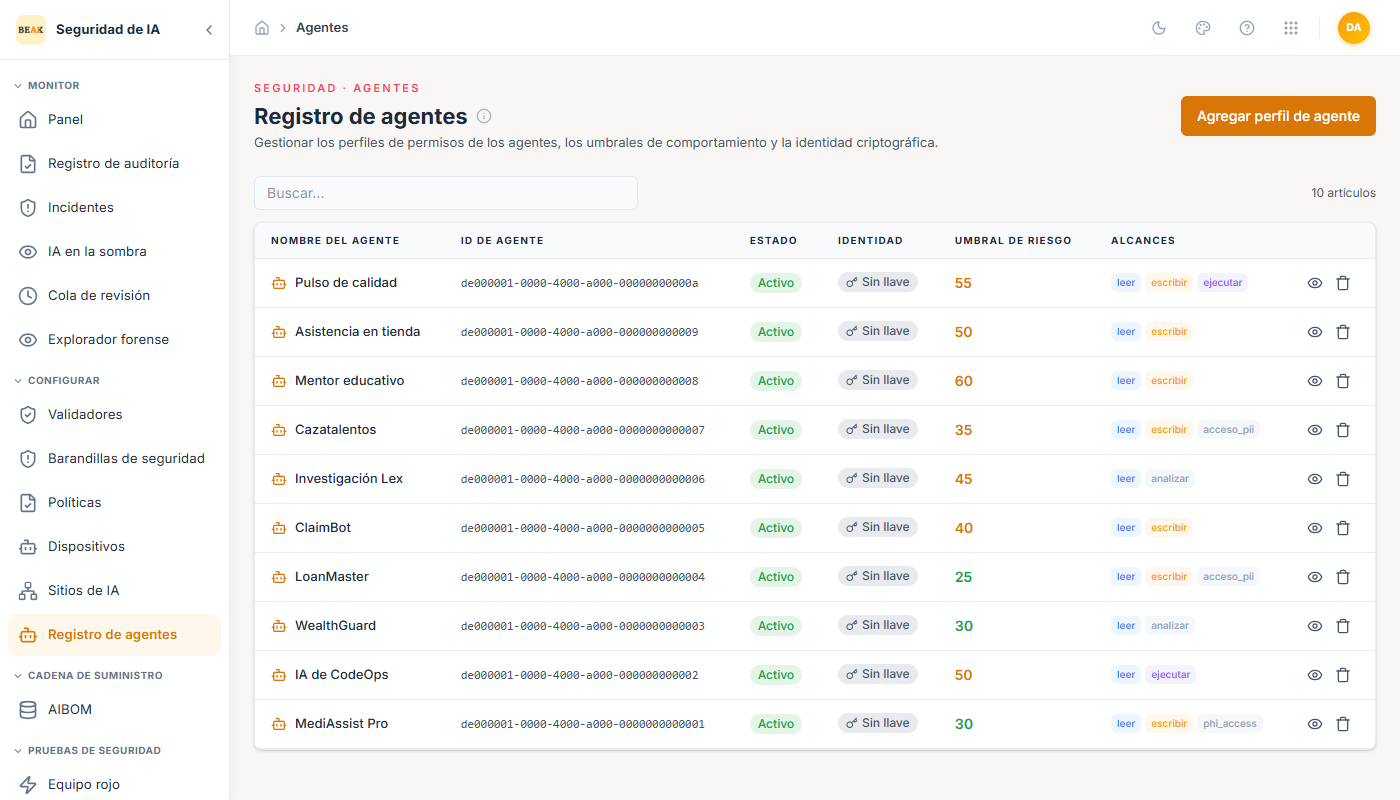
Lista de Agentes
El registro lista todos los agentes registrados con las siguientes columnas:
- Agent Name — Un identificador legible para el agente.
- Source — El entorno del que proviene el agente (
Beakpara uno registrado aquí,Agent 365para uno incorporado desde Microsoft), con el identificador propio de ese entorno debajo. - Governance — Si Beak ha adoptado el agente:
Governed,DiscoveredoExcluded. La lista muestraGovernedde forma predeterminada; use el filtro de Governance para ver los candidatos que una sincronización ha encontrado pero que nadie ha adoptado. - Coverage — Lo que realmente se aplica al agente:
Inference,Tool hook onlyuObserved only. Consulte Coverage más abajo. Filtre por esta columna para encontrar agentes sobre los que no se aplica ninguna medida. - Agent ID — Un identificador único en formato slug utilizado en llamadas a la API y registros de auditoría.
- Status —
Active,InactiveoSuspended.Inactivees común ahora que los agentes llegan desde entornos externos: un candidato está inactivo hasta que es adoptado, y al adoptarlo se refleja si el entorno de origen tiene el agente habilitado en lugar de asumir que debería estar activo. - Identity — Estado de la clave criptográfica. Muestra
No Keysi no se ha asignado ninguna clave de atestación, o una referencia de clave si existe una. - Risk Threshold — Un valor numérico (0–100) que define la puntuación de riesgo máxima que puede alcanzar una interacción antes de que la política del agente active una revisión o un bloqueo. Por ejemplo, un umbral de 55 significa que las interacciones con una puntuación superior a 55 se escalan.
- Scopes — Las insignias de capacidad que definen lo que el agente tiene permitido hacer:
read,writey/oexecute.
Advertencia: Status y Governance responden preguntas diferentes. Status indica si un agente gobernado por Beak puede actuar en este momento. Governance indica si Beak lo gobierna. Un agente
Discoveredno puede autenticarse independientemente de lo que indique su Status — aún no forma parte de su entorno.
Coverage — lo que realmente se aplica
Governance indica que Beak tiene permiso para actuar sobre un agente. Coverage indica si existe una ruta de llamada que pueda hacerlo. Son conceptos separados, y un agente puede ser Governed con una cobertura de Observed only — adoptado, pero sin que nada lo aplique.
Inference— Las llamadas al modelo del agente pasan a través de Beak, por lo que los prompts y las completaciones se inspeccionan antes de que el modelo los vea y antes de que se devuelva la respuesta. Esta es la cobertura que tiene un agente enrutado por Beak, y la cobertura que tiene una organización de Anthropic a través de los Inference hooks.Tool hook only— Beak es llamado por la opción de seguridad externa de Copilot Studio cuando el agente invoca una herramienta. Eso es solo el límite de la herramienta: el agente se ejecuta en la nube de Microsoft, sus prompts y completaciones nunca llegan a Beak, y no se puede aplicar ninguna política a nivel de prompt. Las llamadas a herramientas se verifican; las conversaciones no.Observed only— El agente está en el inventario y nada lo aplica. El descubrimiento lo encontró, o fue registrado manualmente, pero no existe ninguna ruta de tráfico.
La cobertura solo se eleva mediante una ruta en la que Beak ha sido realmente llamado — nunca por lo que una plataforma externa informa sobre sí misma. Un agente listado en Power Platform permanece en Observed only hasta que llama a Beak, porque estar listado no es evidencia de que algo se esté aplicando.
Coverage responde a lo que Beak ha sido llamado a hacer. El nivel de gobernanza del agente responde a lo que su integración hace posible — el techo. Ambos se leen juntos: un agente managed con cobertura Observed only es uno cuya integración permite una inspección completa y cuyo tráfico actualmente no está tomando esa ruta. Para conocer los límites de cada plano y cómo un agente en cualquier framework se registra a sí mismo, consulte Governing an Agent from Any Platform.
Advertencia: Incorporar un agente no cambia su cobertura, y adoptar un agente
Tool hook onlyno comienza a inspeccionar sus prompts. Para alcanzar la coberturaInference, las llamadas al modelo del agente deben enrutarse a través de Beak. Si necesita aplicación de políticas a nivel de prompt para un agente de Copilot Studio, eso implica un cambio en cómo se despliega el agente, no un ajuste aquí.
Búsqueda de Agentes
Los agentes llegan al registro de tres formas. Las tres producen el mismo tipo de registro, por lo que un agente encontrado por una no recibe un trato diferente al encontrado por otra.
- Descubrimiento — Seleccione Discover agents para enumerar los agentes de Copilot Studio desde sus entornos de Power Platform. Requiere la integración de Power Platform en Integrations. Todo lo que encuentra llega como candidato.
- Primer contacto — Un agente que llama a Beak queda registrado la primera vez que lo hace, independientemente de si alguien lo ha enumerado. Esta es la única forma en que aparece un agente que Beak no puede enumerar.
- Sincronización de runtime y Agent 365 — Los agentes que Beak ejecuta, y los agentes incorporados desde Microsoft Agent 365, se proyectan mediante sus propias sincronizaciones.
Los agentes descubiertos no otorgan nada. Llegan como Discovered e Inactive sin alcances, y un agente que no es Governed no puede autenticarse — por lo que aparecer en el registro nunca autoriza nada por sí solo. La adopción siempre es una decisión que alguien toma.
Nota: El descubrimiento encuentra todos los agentes en los entornos configurados, lo que en un tenant grande puede suponer muchos candidatos a la vez. Se filtran de la vista predeterminada; cambie el filtro de Governance a
Discoveredpara trabajar con ellos.
Incorporación y Exclusión de Candidatos
Una fila Discovered ofrece dos acciones:
- Onboard — Adopta el agente en el inventario gobernado. Las políticas y la autorización de herramientas comienzan a aplicársele, y su Status pasa a
Active. Su cobertura no cambia — consulte la advertencia en Coverage. - Exclude — Registra que no desea que el agente sea gobernado. Esto es permanente: una sincronización posterior que aún informe sobre el agente no lo volverá a traer, y deja de ocupar su cola de revisión cada vez que se ejecuta el descubrimiento. Incorporarlo más adelante sigue siendo posible.
Ambas acciones solicitan confirmación, porque ambas son decisiones sobre un registro compartido y no una preferencia de vista.
La incorporación requiere el permiso agents:create — el mismo permiso que rige la adopción de un agente de Agent 365. La exclusión requiere agents:update.
Añadir un Perfil de Agente
Haga clic en Add Agent Profile para registrar un nuevo agente. Proporcione:
- Agent Name — Un nombre descriptivo que coincida con el rol o el contexto de despliegue del agente.
- Agent ID — Un identificador único en formato slug (generado automáticamente o especificado manualmente).
- Status — Establézcalo en
Activepara comenzar la aplicación de inmediato. - Risk Threshold — El techo de puntuación para este agente. Los umbrales más bajos son más estrictos; los más altos permiten el paso de más interacciones limítrofes.
- Allowed Scopes — Seleccione las capacidades que requiere este agente:
read,write,execute. Aplique el principio de mínimo privilegio — conceda solo lo que el agente necesita.
Detalle del Agente
Al hacer clic en el icono del ojo de cualquier agente, se abre su modal de detalle, que muestra:
- Agent ID y Status
- Risk Threshold — El techo de puntuación configurado.
- Allowed Scopes — Las insignias de capacidad otorgadas.
- Cryptographic Identity — Estado de la clave, configuración de atestación y botones Rotate / Revoke para la gestión de claves.
- Governance Decisions — Lo que Beak AI Security decidió sobre el tráfico de este agente.
- Recent Actions — Un registro de las interacciones recientes atribuidas a este agente.
Decisiones de Gobernanza
Cada fila es una decisión de moderación registrada para este agente — la acción tomada (allow, log, warn, redact o block), qué la activó y desde qué superficie provino el tráfico. Un resumen de las acciones aparece encima de la lista.
Hay dos aspectos de este panel que vale la pena conocer:
- Se sitúa junto a la autoridad del agente a propósito. La línea encima de la lista muestra el estado de gobernanza del agente y los alcances otorgados, porque una decisión solo tiene sentido junto a lo que el agente tenía permitido hacer — un block contra un agente de solo lectura dice algo diferente a un block contra uno que tiene
admin. - Los recuentos cubren la ventana mostrada, no todo el historial. Cuando la lista está truncada, se indica con una nota. Esto evita que los totales discrepen silenciosamente con las filas que aparecen debajo.
Un agente que Beak no gobierna muestra Not registered en lugar de un estado de gobernanza. Un agente que está registrado pero nunca ha sido llamado muestra No decisions recorded for this agent yet — ese es un estado normal, no un error de carga.
Nota: Las decisiones se registran contra el agente solo para el tráfico que llevaba una identidad de agente. Las llamadas que llegaron a la puerta de enlace sin una se gobiernan a granularidad de equipo y aparecen en el Registro de Auditoria en lugar de aquí.
Identidad Criptográfica
La sección de identidad criptográfica habilita la atestación basada en hardware o software para un agente:
- Key Status — Si se ha asignado una clave de firma al agente.
- Attestation — Verificación de que el binario o modelo del agente no ha sido manipulado.
- Rotate — Emite una nueva clave para el agente (la clave anterior queda invalidada).
- Revoke — Invalida inmediatamente la clave del agente. Un agente revocado no puede autenticarse hasta que se le asigne una nueva clave.
Nota: La atestación criptográfica es opcional, pero se recomienda encarecidamente para los agentes de producción que manejan datos sensibles o decisiones de alto riesgo. Sin una clave, la columna
IdentitymuestraNo Keyy los registros de auditoría no pueden atribuirse criptográficamente a una instancia de agente específica.
Ajuste del Umbral de Riesgo
El umbral de riesgo es el control de comportamiento principal para cada agente. Interactúa directamente con la política de aplicación:
- Interacciones con una puntuación de riesgo por debajo del umbral que aún superan todos los validadores → acción
on_allow(normalmentelog). - Interacciones con una puntuación de riesgo por encima del umbral → acción
on_reviewuon_denysegún la configuración de la política.
Un agente recién desplegado debería comenzar con un umbral conservador (p. ej., 40–50) y ajustarse al alza a medida que se valida su comportamiento en el Forensic Explorer.
Buenas Prácticas
- Registre todos los agentes — incluso los internos o de bajo riesgo — para que todas las interacciones de IA aparezcan en el Registro de Auditoria y sean rastreables hasta una identidad de agente específica.
- Aplique los alcances mínimos necesarios. Un agente que solo necesita leer datos no debería tener alcances
writeoexecute. - Use claves criptográficas para los agentes que procesan datos regulados (salud, finanzas, legal) para cumplir con los requisitos de no repudio.
- Suspenda los agentes en lugar de eliminarlos cuando los desconecte — la eliminación borra el historial del agente de la vista del registro.
- Trabaje con el filtro
Discovereddespués de cada ejecución de descubrimiento en lugar de dejar que los candidatos se acumulen. Un candidato no aplica nada, por lo que una acumulación de ellos es una acumulación de agentes no gobernados. - Filtre periódicamente por cobertura
Observed only. Esos agentes están en su inventario y nada se aplica sobre ellos — lo cual es un problema diferente al de un agente que no ha adoptado, y más fácil de pasar por alto.
Páginas Relacionadas
- Integrations — Configuración de Power Platform y Copilot Studio
- Policies
- Guardrails
- Registro de Auditoria
- Forensic Explorer