Descripción General de Seguridad IA
Beak AI Security es una plataforma empresarial para proteger agentes de IA, despliegues de LLM y cadenas de suministro de IA. Proporciona defensas en capas — desde la aplicación de políticas y cadenas de validadores hasta pruebas de adversarios de red teaming y seguimiento del cumplimiento normativo — todo diseñado específicamente para organizaciones que ejecutan IA a escala.
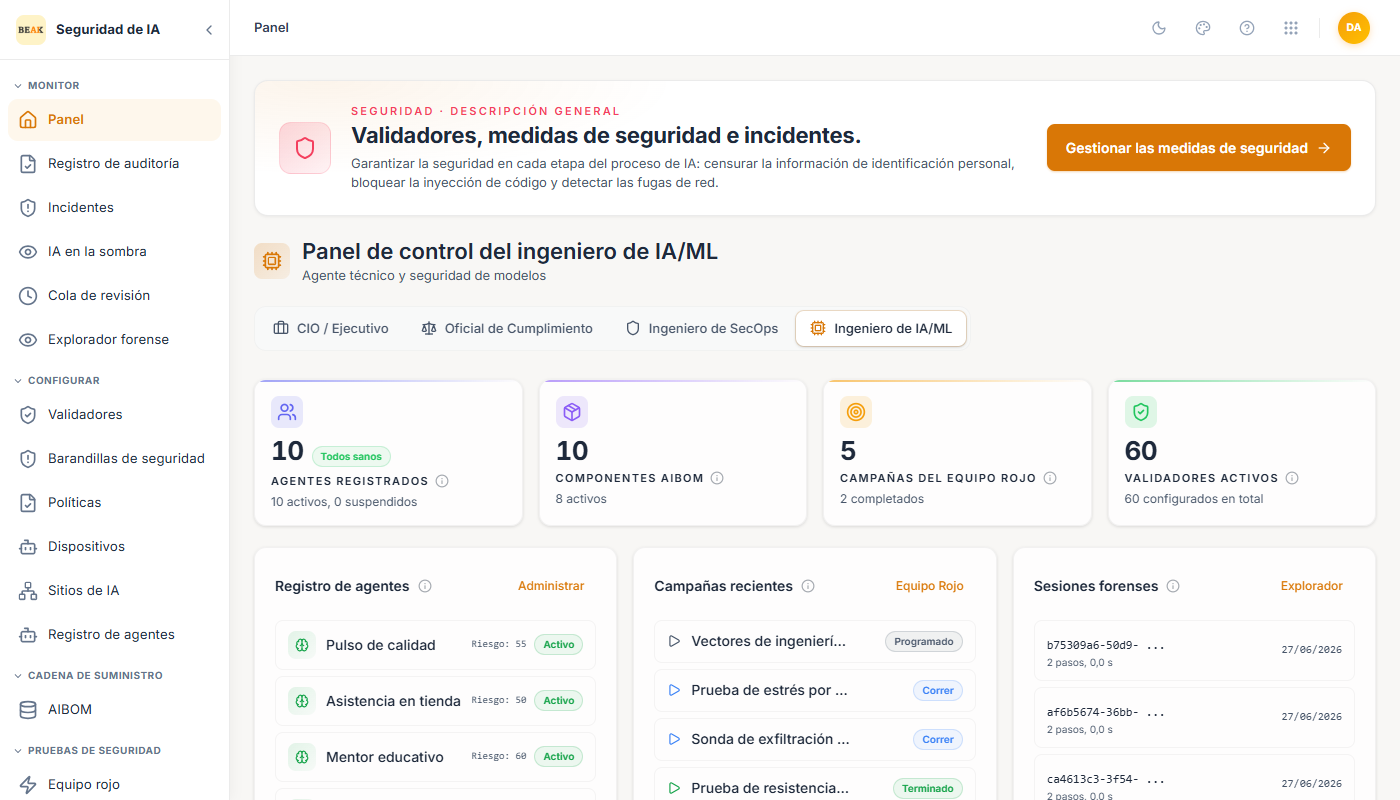
Qué Cubre Beak AI Security
Beak AI Security está organizado en ocho áreas funcionales:
-
Govern — Modelos LLM registrados y su enrutamiento, gasto y presupuestos, claves virtuales, equipos, proyectos de gateway y alertas de presupuesto. Esta área fue anteriormente el producto independiente AI Governance y está documentada en AI Gateway; ahora es una sección de esta consola. Los roles de gobernanza se asignan de forma independiente a los roles de seguridad, y la sección está oculta para los inquilinos que no tienen derecho a ella.
-
Monitor — Realice un seguimiento de cada interacción de IA a través de un libro de auditoría a prueba de manipulaciones, profundice en incidentes DLP de endpoints individuales, detecte el uso de Shadow AI en toda la organización, enrute eventos marcados para revisión humana y reproduzca cadenas de sesión paso a paso en el Forensic Explorer.
-
Configure — Defina la pila de aplicación: los Validators verifican entradas y salidas individuales, los Guardrails agrupan validadores en límites de seguridad temáticos, las Policies combinan guardrails en reglas de aplicación, el Agent Registry gestiona identidades criptográficas y perfiles de permisos, Devices gestiona los endpoints del navegador vinculados a su inquilino, y AI Sites cataloga qué servicios de IA detecta la extensión y su estado sancionado.
-
Supply Chain — Mantenga un AI Bill of Materials (AIBOM) para cada sistema de IA, rastreando modelos, conjuntos de datos, dependencias y exposición a CVE en toda la pila.
-
Security Testing — Ejecute campañas adversariales automatizadas contra sus agentes con Red Teaming, explore la biblioteca completa de técnicas MITRE ATLAS para comprender las brechas de cobertura, y bloquee una compilación insegura para que no se publique con el CI/CD Security Gate.
-
Runtime Protection — Supervise la actividad de amenazas en tiempo real a través del Threat Dashboard, con interruptores de circuito integrados, limitación de consultas, privacidad diferencial y un firewall de base de datos vectorial.
-
Reliability — Detecte alucinaciones en las salidas de LLM y audite la equidad algorítmica entre grupos demográficos antes de que los problemas lleguen a producción.
-
Compliance — Realice un seguimiento de la conformidad con los marcos EU AI Act y NIST AI RMF, con puntuación de controles por artículo y por función, y generación de informes.
Paneles Basados en Roles
El Panel se adapta a cinco perfiles, cada uno mostrando las métricas y flujos de trabajo más relevantes para ese rol:
| Rol | Enfoque |
|---|---|
| CIO / Ejecutivo | Puntuación de postura de seguridad, cobertura ATLAS, integridad del sistema, descripción general de riesgos |
| Oficial de Cumplimiento | Tasa de cumplimiento, revisiones pendientes, integridad del registro de auditoría, inventario AIBOM |
| Ingeniero SecOps | Recuentos de validadores, guardrails activos, cola de revisión, eventos de moderación en tiempo real |
| Ingeniero IA/ML | Agentes registrados, componentes AIBOM, campañas de red teaming, sesiones forenses |
| Governance | Gasto en LLM y estado del presupuesto, volumen de solicitudes y tasa de éxito, principales modelos por gasto, solicitudes recientes |
El perfil Governance aparece únicamente para los inquilinos con derecho a AI Governance.
Jerarquía de Aplicación
El modelo de aplicación principal es una pila en capas:
-
Validators — Reglas atómicas que verifican una condición específica (p. ej., detección de SSRF, presencia de PII, temas prohibidos). Cada validador tiene un tipo (
security,privacy,reliability,compliance) y devuelve aprobado/rechazado con un motivo. -
Guardrails — Límites de seguridad con nombre que agrupan validadores relacionados. Un guardrail como "Real Estate Compliance" agrupa todos los validadores relevantes para ese dominio.
-
Policies — Objetos de aplicación de nivel superior que combinan guardrails y definen qué sucede ante una infracción:
block_and_audit,logoflag_and_escalate. -
Agent Registry — Registra cada agente de IA con su política asignada, umbral de riesgo, alcances permitidos y clave de atestación criptográfica opcional.
-
Agent Governance — Otorga, revisa y revoca la autonomía que permite a un agente ejecutarse de forma desatendida en canales de webhook, correo y programados, con un responsable humano en cada concesión.