Registro de Auditoria
El Registro de Auditoria — denominado en el producto como el Libro de Ejecución — registra cada evento de moderación de IA en una cadena de hash a prueba de manipulaciones, al estilo blockchain. Cada evento está vinculado al anterior mediante un hash de contenido criptográfico, lo que hace detectable cualquier modificación retroactiva. El libro de contabilidad es el registro oficial para informes de cumplimiento, investigación de incidentes y auditorías regulatorias.
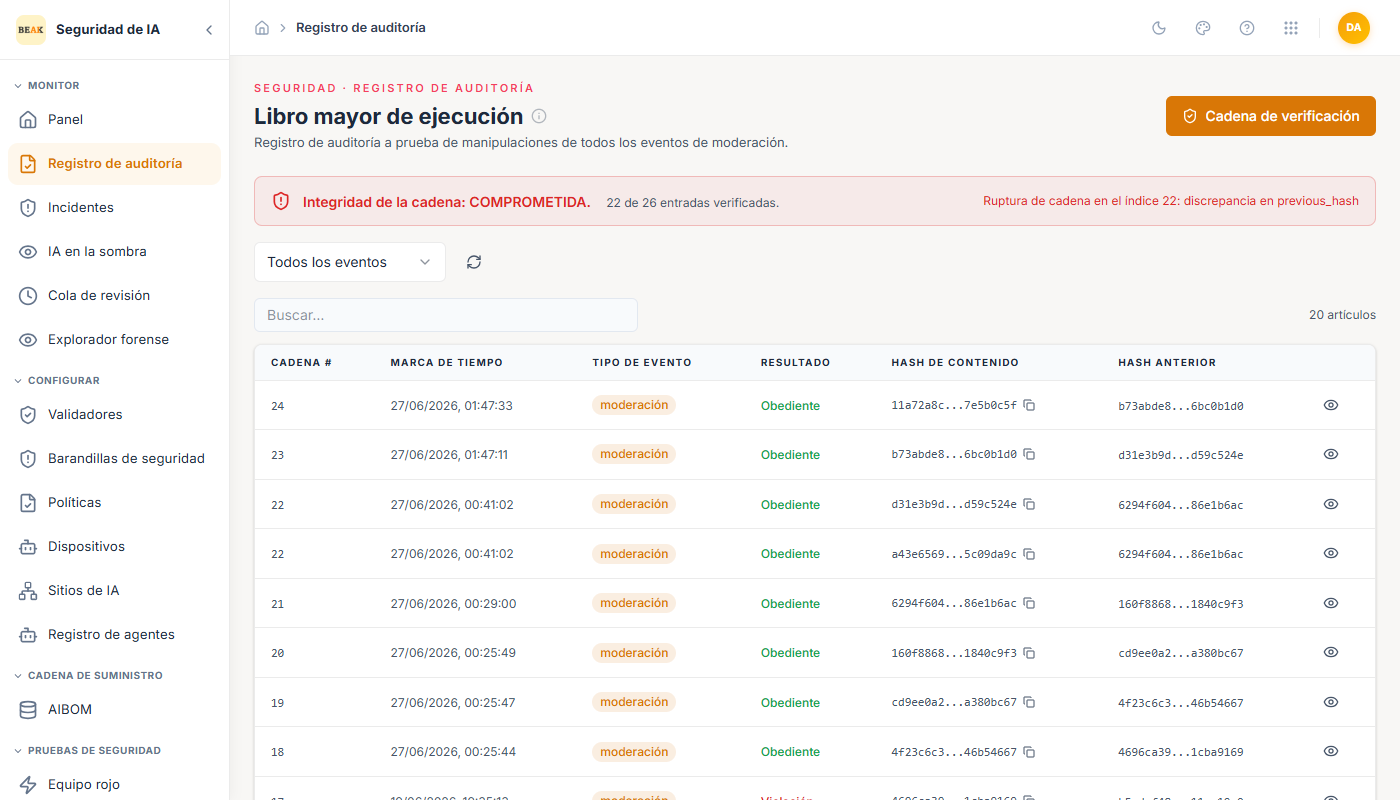
Integridad de la Cadena
Una barra de estado de Integridad de la Cadena en la parte superior de la página muestra cuántos eventos han sido verificados contra la cadena de hash. Un estado verificado (p. ej., 248/248) significa que no se ha detectado ninguna manipulación en todos los registros. El botón Verificar Cadena a la derecha activa una reverificación completa a demanda.
Nota: La verificación de la cadena puede ejecutarse en cualquier momento. Un recuento verificado inferior al total significa que la verificación se detuvo en ese punto, y hay dos razones bastante diferentes para ello. Una es la manipulación. La otra es una ruptura histórica — por ejemplo, dos eventos que alguna vez se escribieron en la misma posición de la cadena, lo cual versiones anteriores podían producir bajo carga y que ya no ocurre. Lea el índice y el motivo reportados antes de concluir cuál es el caso: una ruptura dentro de un rango de historial largo y estable es una situación diferente a una que aparece al inicio del libro.
Lista de Eventos
Cada fila del libro representa un evento de moderación. Las columnas son:
-
Cadena # — Índice secuencial del evento en el libro. Los eventos se numeran comenzando desde 1.
-
Marca de tiempo — Fecha y hora exactas en que se procesó el evento.
-
Tipo de Evento — La categoría del evento (p. ej.,
moderation). -
Resultado — El resultado de la aplicación:
Compliant(verde) oViolation(rojo). -
Hash de Contenido — Hash SHA truncado del payload del evento, con un botón para copiar el hash completo.
-
Hash Anterior — Hash del evento inmediatamente precedente, que forma el enlace de la cadena.
-
Modo — Cómo actuaba el agente cuando se tomó la decisión: Sin supervisión para una ejecución sin ningún humano presente, o OBO ("en nombre de") para una llevada a cabo bajo la autoridad delegada de una persona. Una fila sin supervisión también muestra qué la activó: una programación, un webhook, un par entrante. Un guion significa que el solicitante no declaró ningún modo.
La lista puede filtrarse por tipo de evento, por modo y buscarse por texto libre. Cada filtro se aplica en todo el libro, no solo en la página visible en pantalla.
Decisiones sin supervisión vs. delegadas
El menú desplegable de modo divide el libro según la autoridad con la que actuaba el agente:
- Sin supervisión (autónomo) — nadie estaba presente. Se activó una programación, llegó un webhook o llamó un par. Esta es la vista que se debe abrir primero durante una revisión de incidentes: responde a la pregunta "¿qué hicieron los agentes mientras nadie estaba presente?", que es la pregunta que el resto del libro no puede aislar.
- En nombre de una persona (OBO) — el agente actuaba con la autoridad delegada de una persona identificada, y esa persona es responsable de ello.
El modo se declara cuando se emite la credencial del agente, nunca se deduce de la forma de la solicitud. Eso importa como evidencia: un modo deducido podría volver a derivarse de manera diferente más adelante, mientras que uno declarado es una afirmación que alguien hizo en ese momento.
También está dentro de la cadena de hash. Reatribuir una decisión sin supervisión como una interactiva — o redirigirla a un agente diferente — cambia el hash de contenido y rompe la verificación de todos los eventos posteriores. Lo mismo ocurre con el activador.
Nota: El modo y el activador son independientes. Un agente puede actuar sin supervisión y bajo la autoridad delegada de una persona — un trabajo programado que se ejecuta con la autoridad de un usuario es una combinación real, no una contradicción — por lo que una fila puede mostrar OBO y aun así llevar un activador.
Decisiones que nunca fueron inspeccionadas
La inspección de contenido es deliberadamente permisiva en caso de fallo: si no se puede alcanzar el almacén de políticas, la solicitud continúa en lugar de que todos los agentes del inquilino se detengan. Lo que no debe ocurrir es que continúe silenciosamente — en el cable, tal decisión parece idéntica a un paso limpio, e idéntica a un inquilino que no tiene políticas en absoluto.
El interruptor Solo no inspeccionadas reduce el libro a esas decisiones. La Gobernanza de Agentes muestra la misma cifra como un recuento continuo, por lo que es visible sin necesidad de buscarlo.
Advertencia: Estas filas se registran como permitidas y conformes, porque la solicitud no fue bloqueada. Eso no es lo mismo que haber sido verificada. No se aplicó ninguna salvaguarda a ese tráfico, y vale la pena entender por qué la inspección no estaba disponible.
El interruptor se combina con todos los demás filtros, por lo que "sin supervisión y no inspeccionada" es una sola consulta en lugar de dos.
Detalle del Evento
Al hacer clic en el icono de ojo en cualquier fila se abre un modal de detalle que contiene el registro completo:
- Metadatos del evento — Tipo, índice de cadena, marca de tiempo y resultado.
- Hashes completos — Hash de contenido completo y hash anterior (copiables).
- Datos de Entrada — La entrada sin procesar que se envió al agente de IA.
- Resultados del Validador — Salida JSON completa de cada validador que evaluó el evento, incluido el estado de aprobado/rechazado y el texto del motivo para cada uno.
Esta vista de detalle proporciona la evidencia completa necesaria para informes de incidentes o paquetes de evidencia de cumplimiento.
Mejores Prácticas
- Ejecute Verificar Cadena antes de generar informes de cumplimiento para confirmar la integridad del libro.
- Exporte los registros de auditoría periódicamente y almacénelos en su SIEM o archivo de cumplimiento.
- Use el filtro de Resultado para aislar las infracciones e investíguelas en el Explorador Forense.
- En entornos de alto volumen, use la barra de búsqueda para filtrar por IDs de agentes específicos o ventanas de tiempo.