Registro de Auditoria
El Registro de Auditoria proporciona un rastro completo de todas las acciones de usuario realizadas dentro de la plataforma Beak M365 License Optimizer. Cada inicio de sesión, exportación de datos, operación de sincronización, creación de registros y cambio de configuración queda registrado con marcas de tiempo, atribución de usuario y detalles contextuales — lo que respalda los requisitos de cumplimiento, la auditoría de seguridad y la resolución de problemas operativos.
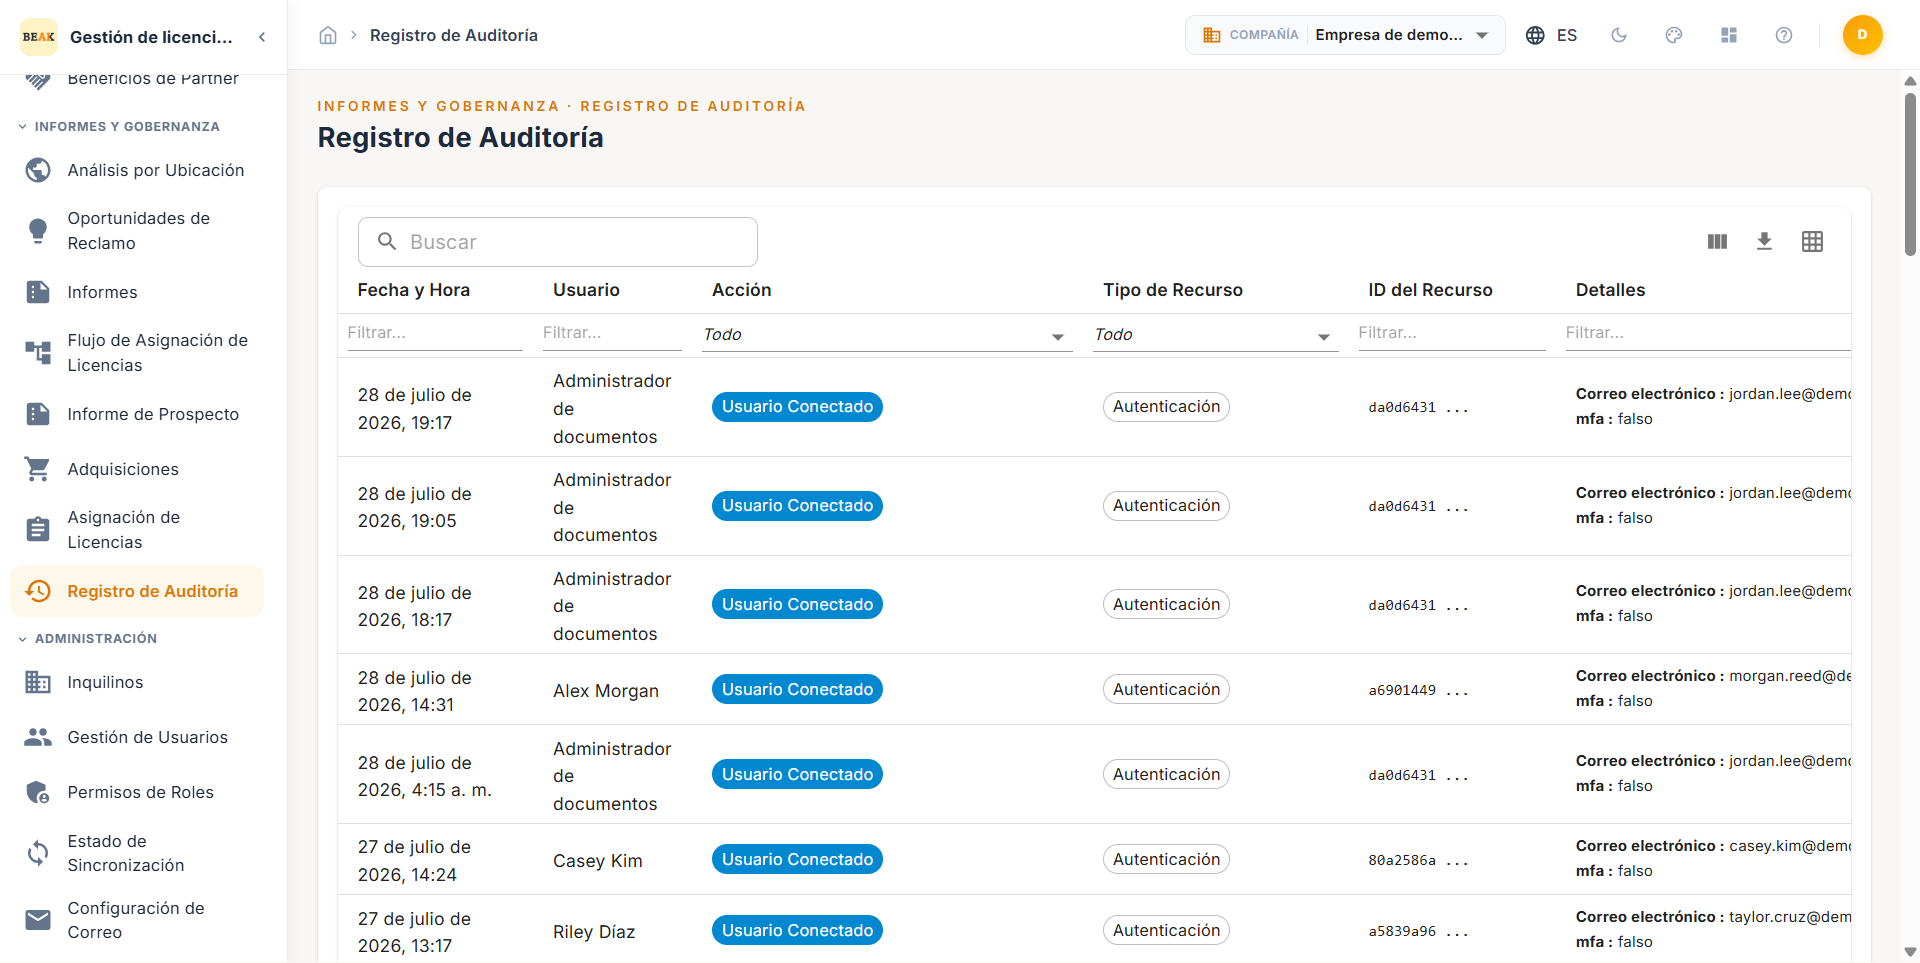
Tabla del Registro de Auditoria
El Registro de Auditoria muestra los eventos en una tabla con búsqueda y orden cronológico con las siguientes columnas:
- Timestamp — La fecha y hora en que se realizó la acción, mostrada en la zona horaria configurada de la plataforma
- User — El usuario de la plataforma que inició la acción
- Action — El tipo de acción realizada, mostrada como una insignia con código de color para identificación visual rápida
- Resource Type — La categoría del recurso afectado por la acción (por ejemplo, Usuario, Licencia, Informe, Configuración)
- Resource ID — El identificador único del recurso específico sobre el que se actuó
- Details — Contexto adicional sobre la acción, incluidos los valores anteriores y posteriores para modificaciones y metadatos relevantes
Tipos de Acciones
Las acciones se muestran como insignias con código de color para un escaneo visual rápido:
- User Logged In — Un usuario de la plataforma se autenticó y accedió a la aplicación
- User Created — Se aprovisionó una nueva cuenta de usuario de la plataforma
- Export — Se exportaron datos desde un módulo o informe
- License Synced — Se completó un trabajo de sincronización de licencias, mostrando los usuarios y licencias sincronizados
- Usage Collected — Se completó un trabajo de recopilación de datos de uso, mostrando las métricas recopiladas
- Recommendations Generated — El motor de recomendaciones se ejecutó y produjo un nuevo conjunto de recomendaciones, mostrando la cantidad generada
- Company Created — Se registró una nueva empresa en la plataforma
- Demo Data Loaded — Se cargaron datos de demostración en la plataforma (evento generado por el sistema)
- Create — Se creó un nuevo registro (por ejemplo, solicitud de adquisición, entrada de configuración)
- Update — Se modificó un registro existente
- Delete — Se eliminó un registro de la plataforma
Nota: Las insignias con código de color permiten a los administradores identificar rápidamente tipos de acciones específicos al analizar grandes volúmenes de entradas de auditoría. La columna Details muestra metadatos estructurados en formato clave-valor para cada evento (por ejemplo,
email:,role:,count:,users_synced:).
Búsqueda y Filtrado
La barra de búsqueda en la parte superior del Registro de Auditoria permite filtrar entradas por cualquier combinación de:
- Nombre de usuario o correo electrónico — Localice todas las acciones realizadas por un usuario específico
- Tipo de acción — Filtre para mostrar únicamente categorías de acciones específicas (por ejemplo, todos los eventos de Export)
- Tipo de recurso — Limite los resultados a las acciones que afectan una categoría de recurso particular
- ID de recurso — Encuentre todas las acciones relacionadas con un registro específico
- Búsqueda por palabra clave — Búsqueda de texto libre en la columna Details
Nota: Utilice la barra de búsqueda para investigar eventos específicos durante la respuesta a incidentes o para generar evidencia para auditorías de cumplimiento.
Eventos Rastreados
El Registro de Auditoria captura las siguientes categorías de actividad de la plataforma:
Eventos de Autenticación
- Eventos de inicio y cierre de sesión de usuarios
- Intentos de autenticación fallidos
- Eventos de expiración de sesión
Operaciones de Datos
- Generación y visualización de informes
- Exportaciones de datos (CSV, PDF)
- Operaciones masivas y sus eventos secundarios individuales
Eventos de Sincronización
- Inicio y finalización de sincronización completa
- Eventos de sincronización incremental
- Errores de sincronización con detalles del error
Gestión de Registros
- Creación, aprobación y rechazo de solicitudes de adquisición
- Asignación y eliminación de licencias
- Cambios de configuración (ajustes de inquilino, ajustes de correo electrónico, ajustes de aplicación)
- Acciones de gestión de usuarios (creación de usuarios, cambios de rol, actualizaciones de estado)
Buenas Prácticas
- Revise el Registro de Auditoria después de operaciones masivas — Verifique que todos los cambios previstos de las operaciones de asignación masiva o importación masiva se completaron correctamente filtrando por el Resource Type relevante
- Monitoree los eventos de inicio de sesión — Revise regularmente las entradas de autenticación para detectar intentos de acceso no autorizados o patrones de inicio de sesión inusuales
- Úselo para auditorías de cumplimiento — Exporte las entradas filtradas del Registro de Auditoria para satisfacer los requisitos de SOC 2, ISO 27001 o auditorías internas de documentación de gestión de cambios
- Investigue errores de sincronización — Cuando se detecten discrepancias en los datos, filtre el Registro de Auditoria por eventos de sincronización para identificar sincronizaciones fallidas y sus detalles de error
- Conserve el historial de auditoría — Establezca una política de retención para los datos del registro de auditoría que se alinee con los requisitos de cumplimiento y regulatorios de su organización