Configuración M365
La página de Configuración M365 administra las credenciales de autenticación utilizadas para conectar Beak M365 License Optimizer a su tenant de Microsoft 365 a través de Microsoft Graph API. Cada configuración almacena los detalles de registro de aplicaciones de Azure AD necesarios para la sincronización de datos, el inventario de licencias y los informes de uso.
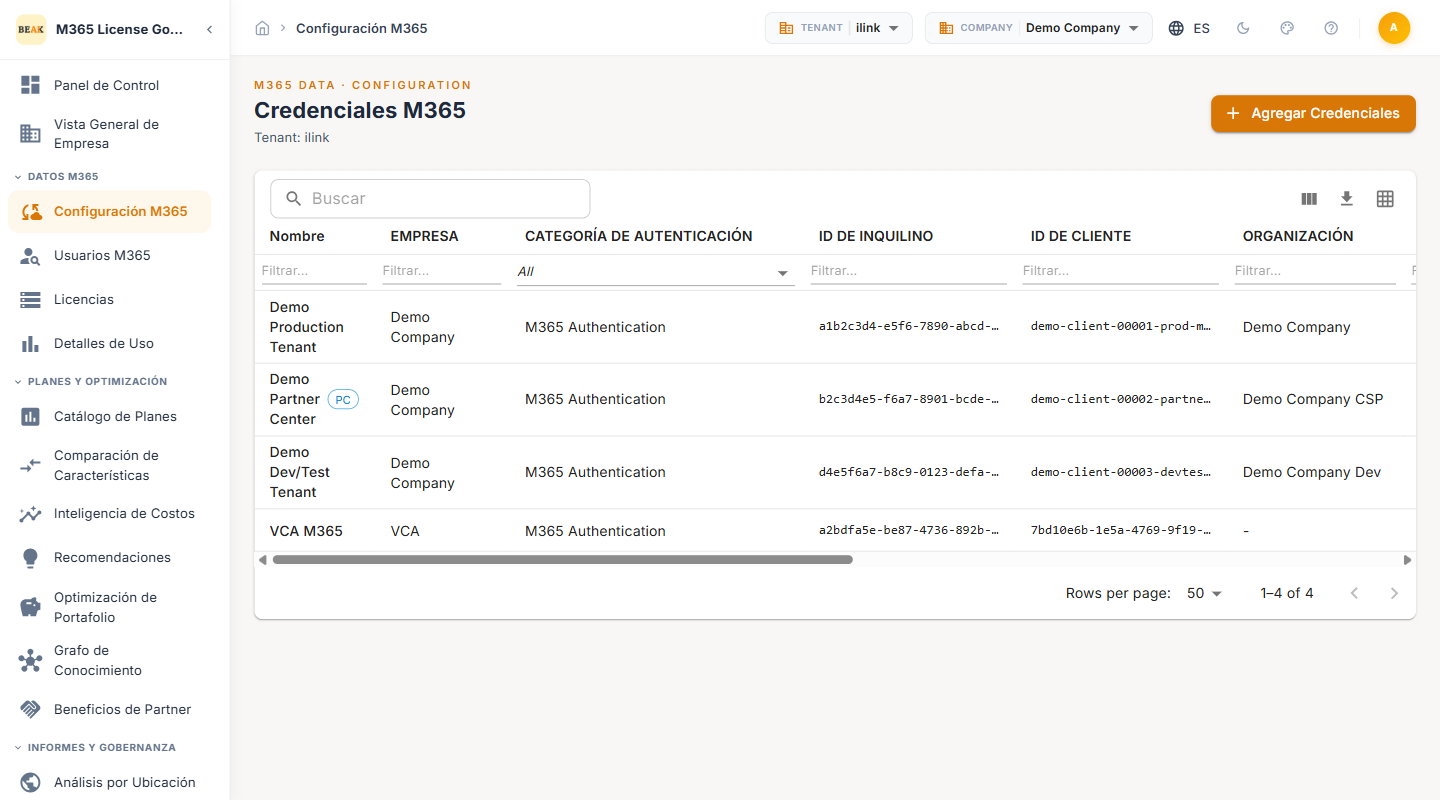
Descripción General de la Configuración
La tabla de Credenciales M365 muestra todas las configuraciones registradas en el tenant actual. El encabezado de la tabla muestra el nombre del tenant (por ejemplo, "Tenant: iLink"). Las siguientes columnas están disponibles:
- Name — Una etiqueta descriptiva para la entrada de configuración. Las entradas pueden mostrar un distintivo
PCpara indicar una configuración de origen de Partner Center. - Company — La organización asociada a esta conexión de tenant M365
- Authtype Category — El método de autenticación utilizado, mostrado como
M365 Authentication - Tenant ID — El identificador de tenant de Azure AD para el entorno de Microsoft 365 conectado
- Client ID — El ID de la aplicación (cliente) del registro de aplicaciones de Azure AD
- Organization — La unidad organizativa o entidad empresarial vinculada a la configuración
- Certificate Thumbprint — La huella digital del certificado utilizado para la autenticación, o
Nonesi se utiliza autenticación con secreto de cliente - Status — El estado actual de la configuración:
ActivooInactivo - Last Synced — La fecha y hora de la sincronización de datos exitosa más reciente para esta configuración
- Modified By — El usuario de la plataforma que modificó esta configuración por última vez
- Modified At — La fecha y hora de la modificación más reciente
Agregar una Configuración
Para agregar una nueva configuración M365:
- Haga clic en el botón Add Configuration en la parte superior de la lista de credenciales
- Ingrese un Name descriptivo para la configuración
- Seleccione la Company asociada a este tenant
- Elija el Auth Type como M365 Authentication
- Proporcione el Tenant ID desde su portal de Azure AD
- Ingrese el Client ID de su aplicación de Azure AD registrada
- Seleccione la Organization a la que pertenece esta configuración
- Cargue un Certificate o proporcione un Client Secret según su método de autenticación preferido
- Guarde la configuración
Nota: Los valores de Tenant ID y Client ID están disponibles en el portal de Azure en App Registrations para su aplicación registrada.
Opciones de Auth Type
La Configuración M365 admite el siguiente tipo de autenticación:
- M365 Authentication — Se conecta utilizando credenciales de registro de aplicaciones de Azure AD con permisos de Microsoft Graph API. Este es el método de autenticación estándar para acceder a los datos del tenant M365, incluidos usuarios, licencias, suscripciones e informes de uso.
Autenticación con Certificado vs. Secreto
Beak M365 License Optimizer admite dos métodos para autenticarse con Microsoft Graph API:
Autenticación Basada en Certificado
- Recomendada para entornos de producción
- Cargue un archivo de certificado
.pfxo.cerdurante la configuración - Proporciona mayor seguridad con verificación basada en clave asimétrica
- Los certificados deben estar registrados en el registro de aplicaciones de Azure AD en Certificates & secrets
Autenticación con Secreto de Cliente
- Adecuada para entornos de desarrollo o pruebas
- Utiliza una cadena de secreto de cliente generada desde Azure AD
- Los secretos tienen períodos de vencimiento configurables (6 meses, 12 meses, 24 meses o personalizado)
- Requiere rotación periódica antes del vencimiento para mantener la sincronización sin interrupciones
Nota: Microsoft recomienda la autenticación basada en certificado para cargas de trabajo en producción debido a sus mayores garantías de seguridad. Los secretos de cliente deben rotarse regularmente para reducir el riesgo de compromiso de credenciales.
Permisos Requeridos
El registro de aplicaciones de Azure AD utilizado para la configuración M365 debe tener los siguientes permisos de Microsoft Graph API otorgados con consentimiento de administrador:
- User.Read.All — Leer todos los perfiles de usuario y detalles de cuenta
- Directory.Read.All — Leer datos del directorio, incluida la estructura organizativa
- Reports.Read.All — Acceder a los informes de uso de M365 para la actividad de buzones, OneDrive y Teams
- Organization.Read.All — Leer la configuración a nivel de organización y los detalles de suscripción
- LicenseAssignment.ReadWrite.All — Leer y administrar las asignaciones de licencias en todo el tenant
- Group.Read.All — Leer las membresías de grupos para datos de licencias basadas en grupos
Nota: Todos los permisos enumerados anteriormente requieren permisos de tipo Application (no Delegated) y deben tener el consentimiento de administrador otorgado por un Administrador Global o un Administrador de Roles con Privilegios.
Mejores Prácticas
- Utilice autenticación con certificado en producción para cumplir con los requisitos de cumplimiento de seguridad
- Limite los permisos únicamente a los necesarios para los datos que desea sincronizar
- Rote los secretos de cliente con suficiente anticipación a su fecha de vencimiento para evitar interrupciones en la sincronización
- Cree un registro de aplicaciones dedicado para Beak M365 License Optimizer en lugar de compartir uno entre múltiples integraciones
- Monitoree el estado de la configuración regularmente para asegurarse de que todas las conexiones de tenant permanezcan
Activo - Documente los Tenant IDs y las empresas asociadas para simplificar la administración multi-tenant