Usuarios
User Management es el directorio de usuarios del tenant. Cada vista de análisis, verificación de RBAC y resolución de turno parte de un registro de usuario — mantenga este catálogo ordenado y el resto del producto funcionará sin problemas.
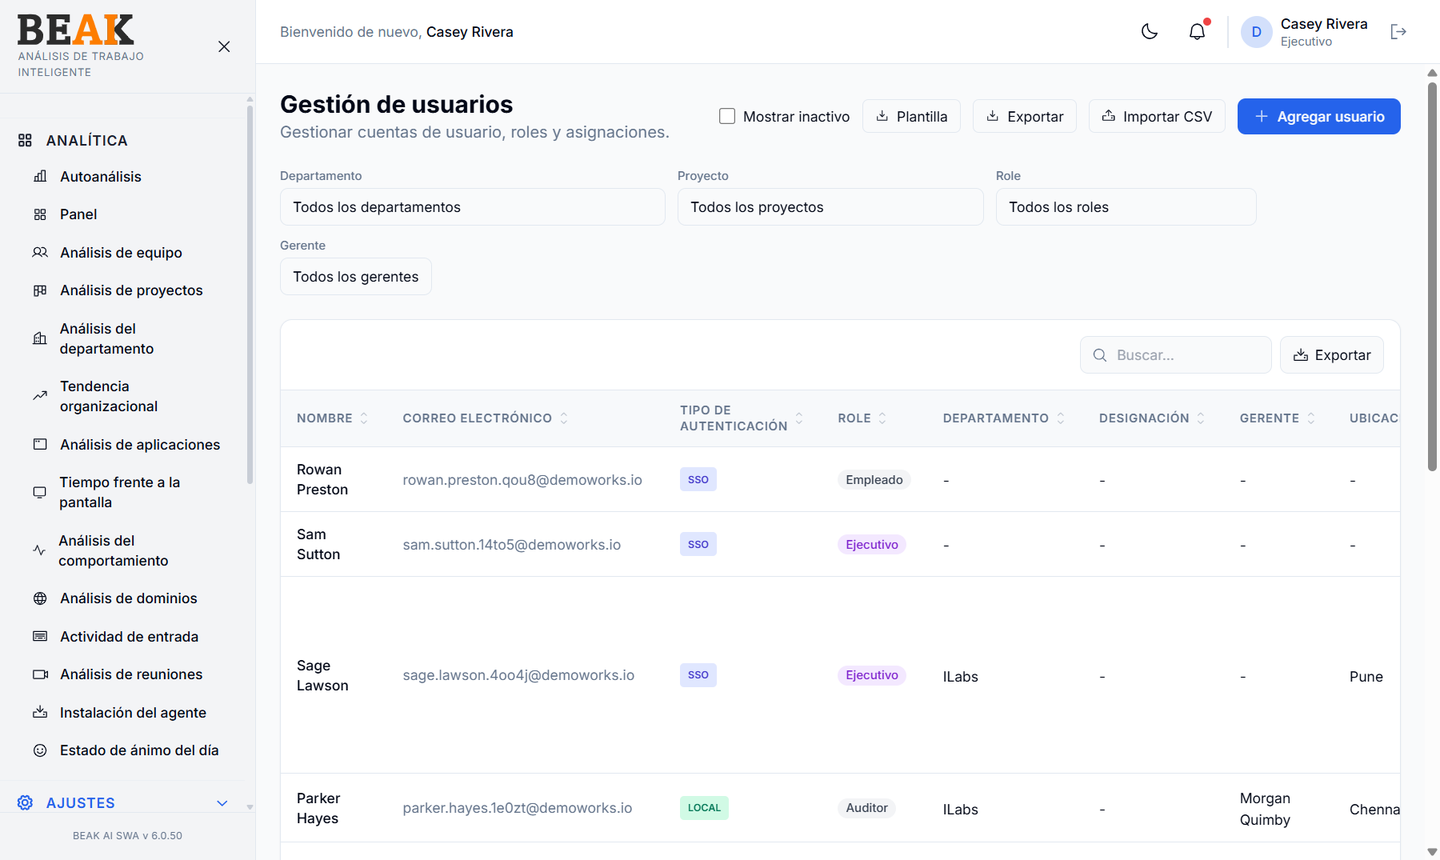
Tabla de Usuarios
Una tabla ordenable y paginada:
| Columna | Descripción |
|---|---|
| Name | Nombre completo |
| Correo corporativo | |
| Auth Type | SSO o LOCAL |
| Role | Rol asignado |
| Department | Departamento asignado |
| Designation | Designación asignada |
| Manager | Manager al que reporta |
| Location | Ubicación de oficina o remota |
| Actions | Edit, Deactivate |
Use Show Inactive para incluir usuarios desactivados. Export descarga la lista de usuarios en formato CSV. El campo de búsqueda sobre la tabla busca por nombre y correo electrónico.
Agregar un Usuario
Haga clic en + Add User para abrir el diálogo Agregar Usuario.
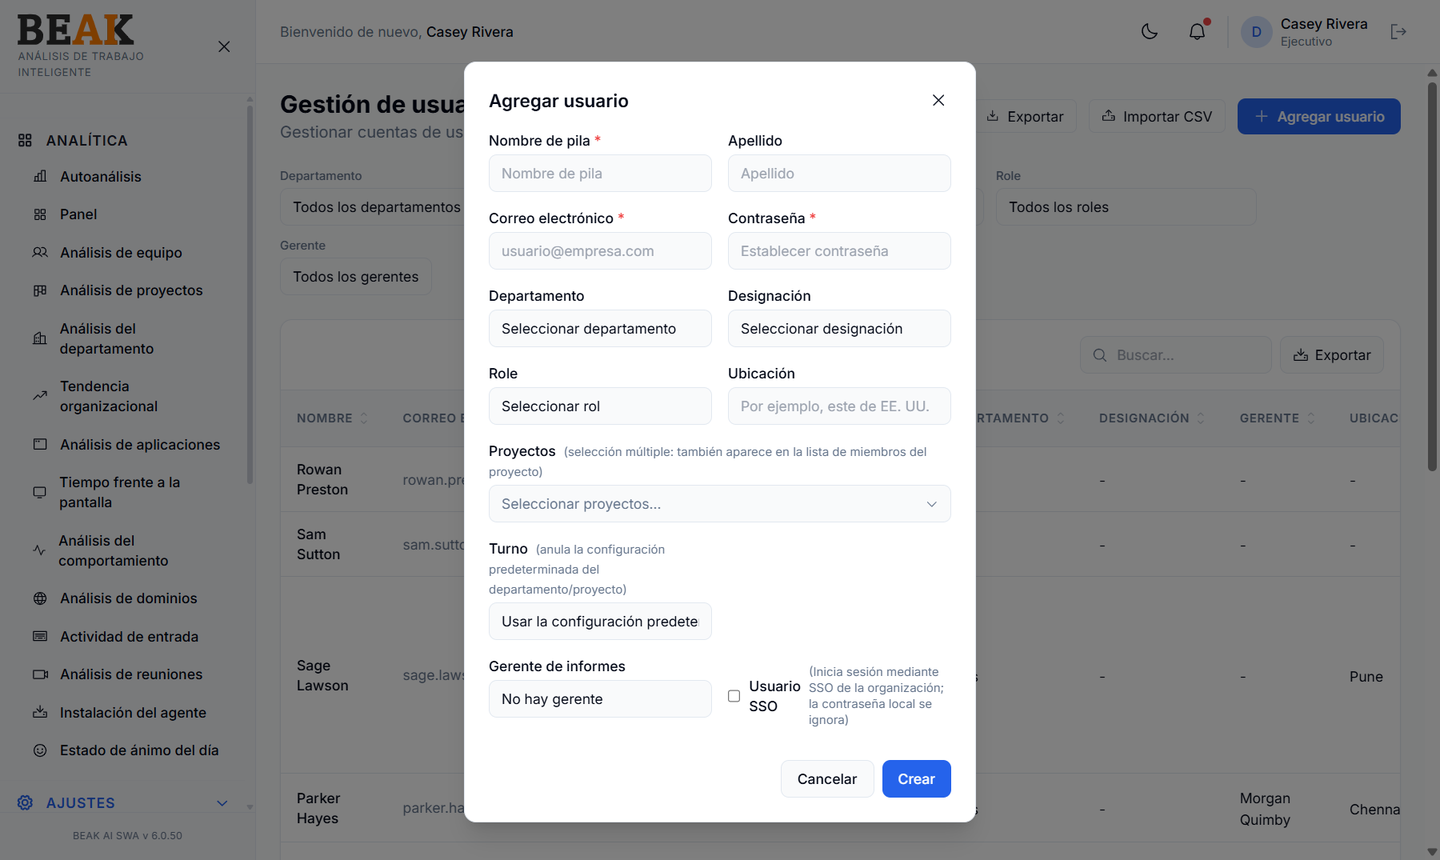
Complete los siguientes campos:
- First Name *
- Last Name
- Email *
- Password * (requerido solo para autenticación
LOCAL) - Department — Seleccione de Departamentos
- Designation — Seleccione de Designaciones
- Role — Seleccione de Roles
- Location — Texto libre (p. ej.
US-East) - Reporting Manager — Elija entre los usuarios existentes
- SSO User — Active esta opción si el usuario inicia sesión mediante SSO de la organización (la contraseña local se ignora)
Haga clic en Create para agregar el usuario. Los usuarios SSO iniciarán sesión mediante el proveedor SSO del tenant; los usuarios locales usarán la contraseña establecida aquí y podrán recibir un OTP a través del SMTP del tenant.
Tipos de Autenticación
| Tipo de Autenticación | Comportamiento |
|---|---|
SSO | El usuario inicia sesión mediante el proveedor SSO del tenant (p. ej. Microsoft Entra). La contraseña local se ignora. |
LOCAL | El usuario inicia sesión con el correo electrónico y la contraseña configurados en este diálogo. OTP mediante SMTP si está habilitado. |
La mayoría de los tenants empresariales deberían usar SSO para la mayor parte de los usuarios y reservar LOCAL para cuentas de servicio o de acceso de emergencia.
Buenas Prácticas
- Use SSO para todos los empleados siempre que sea posible — las cuentas locales no reciben actualizaciones de departamento o manager desde RRHH.
- Mantenga el campo
Manageractualizado — muchas vistas de análisis dependen de la jerarquía de managers para consolidar datos. - Desactive (no elimine) a los usuarios que abandonen la empresa — los análisis históricos necesitan que el registro del usuario exista para una atribución correcta.
- Combine
Userscon un Conector para que las asignaciones de dispositivo-usuario se mantengan actualizadas cuando las personas cambien de rol. - Audite las asignaciones de
Roletras reorganizaciones importantes — la desviación de roles es la causa más común de problemas de acceso inesperados.
Páginas Relacionadas
- Roles — Roles de RBAC
- Departments — Directorio de departamentos
- Designations — Títulos de trabajo
- Connectors — Asignación de dispositivo-usuario sincronizada con RRHH
- General Settings — SMTP e identidad del tenant