Integración con Intune – Requisitos de Acceso
Esta guía describe el acceso y los permisos necesarios para habilitar la integración con Microsoft Intune. Estos permisos deben añadirse a un registro de aplicación de Azure AD existente en el tenant del cliente — no se requiere un nuevo registro.
1. Detalles del Registro de Aplicación de Azure AD
Proporcione las siguientes credenciales del registro de aplicación de Azure AD existente que se utilizará para habilitar la integración con Intune:
| Campo | Descripción |
|---|---|
| Tenant ID (Directory ID) | El identificador único de su tenant de Azure AD. |
| Client ID (Application ID) | El ID de aplicación (cliente) de la aplicación registrada. |
| Client Secret (Value) | El secreto de cliente generado para la aplicación. |
| App Registration Name | El nombre para mostrar de la aplicación existente. |
2. Permisos Requeridos de Microsoft Intune
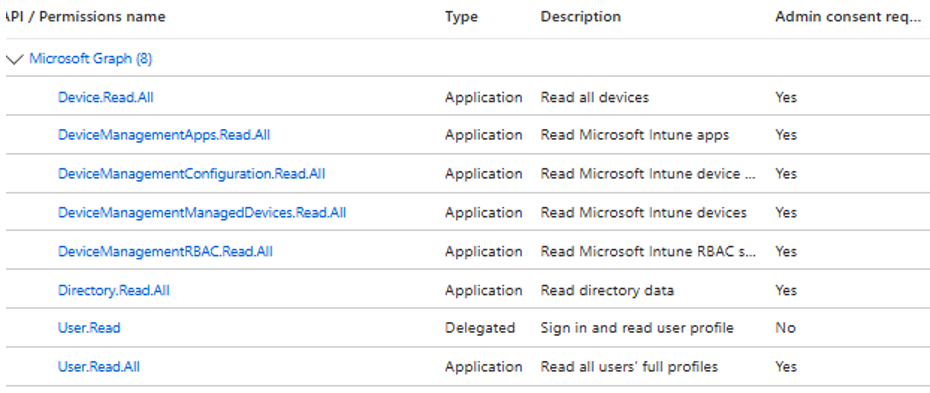
A la aplicación se le deben otorgar permisos a nivel de aplicación de Microsoft Graph API para habilitar la sincronización segura de activos y dispositivos desde Microsoft Intune.
Asigne los siguientes permisos de API a la aplicación:
| Permiso | Propósito |
|---|---|
Device.Read.All | Leer el inventario de dispositivos administrados por Intune |
User.Read.All | Recuperar detalles de usuarios asociados a los dispositivos |
User.Read | Iniciar sesión y leer el perfil del usuario |
Directory.Read.All | Leer datos del directorio |
DeviceManagementApps.Read.All | Leer aplicaciones de Microsoft Intune |
DeviceManagementConfiguration.Read.All | Leer la configuración y las políticas de dispositivos de Intune |
DeviceManagementManagedDevices.Read.All | Leer dispositivos de Intune |
DeviceManagementRBAC.Read.All | Leer la configuración de RBAC de Intune |
⚠️ Después de asignar los permisos, haga clic en Grant admin consent.
Una vez completada esta configuración, BEAK podrá sincronizar de forma segura los detalles de activos y dispositivos desde Microsoft Intune.