Incidentes
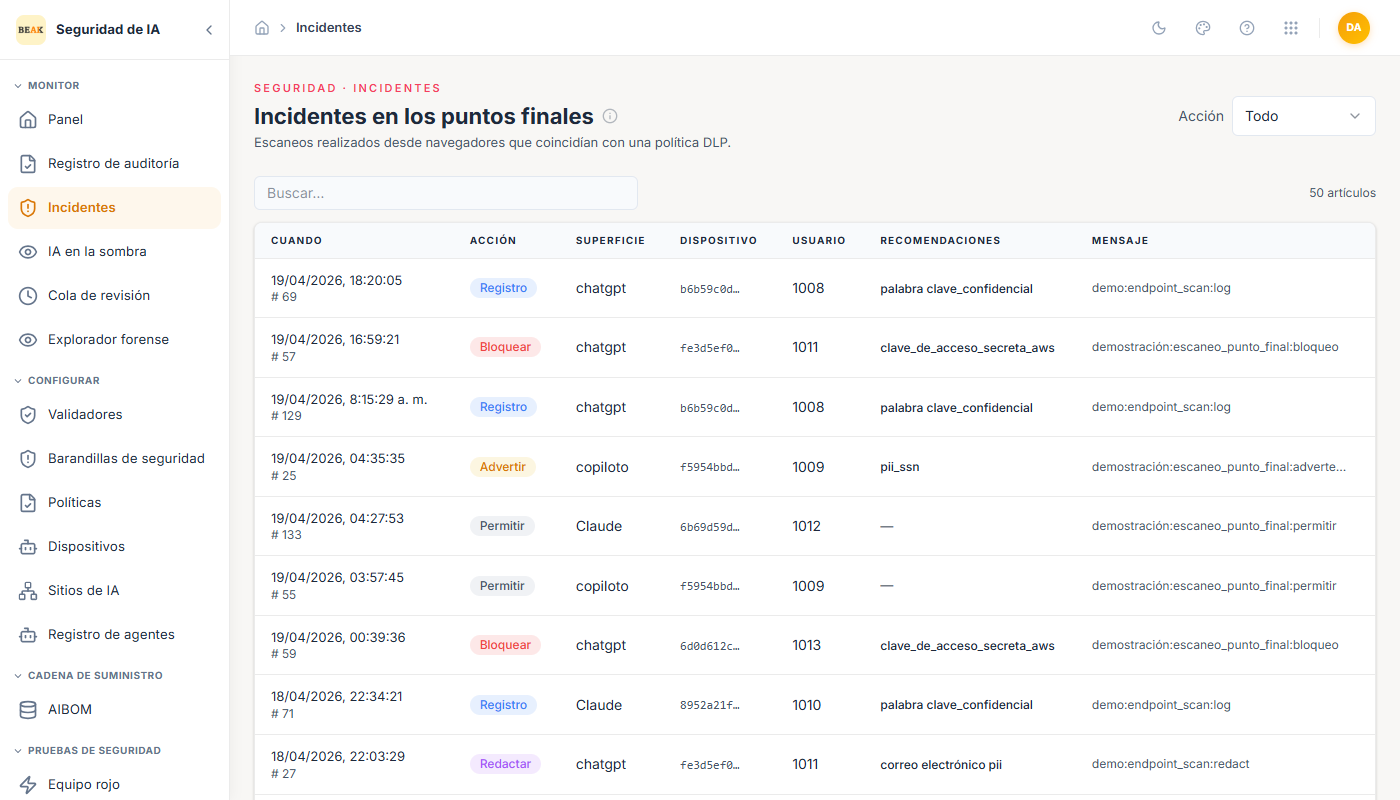
La página Incidents se encuentra bajo el encabezado Security · Incidents y es la cola de triaje para cada solicitud sobre la que actuó una de sus políticas, sin importar qué la inspeccionó. Cada fila representa una decisión del motor de reglas: cuándo ocurrió, qué inspeccionó el tráfico, qué política se activó, qué hizo el motor y qué encontraron los escáneres.
Cuatro rutas envían tráfico al mismo motor de reglas y las cuatro aparecen aquí: la extensión del navegador en un dispositivo administrado, los agentes de Microsoft Copilot Studio, los hooks de inferencia de Anthropic y la API de moderación utilizada por los runtimes de agentes. Cada incidente lleva los metadatos completos de la cadena forense — hash de contenido, índice de cadena y puntero al hash anterior — de modo que el registro es resistente a manipulaciones y adecuado como evidencia regulatoria. Al hacer clic en cualquier fila se abre un panel lateral con el detalle completo.
Nota: Un incidente es un acierto de política, no un registro de tráfico. Las solicitudes limpias sobre las que ninguna política actuó quedan excluidas, por lo que el recuento de filas refleja lo que sus políticas detuvieron y no el volumen de tráfico que pasó. Active
Include allowedpara ampliar la lista, o use el Registro de Auditoria para el registro de auditoría completo.
Origen y fuente de un incidente
Los incidentes se agrupan en dos dimensiones. Origin es la más general y es el punto de partida habitual del triaje:
- Endpoint — Una persona en un dispositivo administrado. La extensión del navegador Beak analizó lo que estaban a punto de enviar a un sitio de IA.
- Agent — Un modelo o agente que realiza llamadas. Incluye llamadas de herramientas de Microsoft Copilot Studio, hooks de inferencia de Anthropic y la API de moderación.
Detected by es la integración específica dentro de ese origen:
- Browser extension — Un análisis desde un dispositivo vinculado, con el sitio de IA y la identidad del dispositivo.
- Microsoft Copilot Studio — Una llamada de herramienta evaluada antes de que se permitiera a Copilot Studio ejecutarla.
- Anthropic — Un prompt retenido por Anthropic mientras Beak devolvía un veredicto de permitir o denegar.
- API — Una llamada a la API de moderación, típicamente desde un runtime de agente.
- Red team y Evaluation — Tráfico simulado de los conjuntos de red-team y evaluación.
Nota: Un origen que esta consola aún no reconoce se agrupa bajo
Agenten lugar de dejarse en blanco, de modo que una integración recién añadida aparece en la cola sin ninguna configuración.
Filtros y controles
La búsqueda, los filtros y el rango de tiempo son resueltos por el servidor a través de todos los incidentes en el rango, no solo las filas de la página actual — por lo que una búsqueda devuelve coincidencias de la página cuarenta con la misma facilidad que de la página uno.
- Search — Texto libre sobre el contenido inspeccionado, el veredicto, el nombre de la política, la superficie, la identidad del agente y los metadatos registrados (incluido el nombre de una herramienta de Copilot y sus argumentos).
- Origin — Reduce a
EndpointoAgent. - Detected by — Reduce a una única integración.
- Action — Reduce a una decisión del motor de reglas:
Blocked,Would block (shadow),Redacted,WarnedoLogged only. - Include allowed — Añade las solicitudes sobre las que ninguna política actuó. Desactivado por defecto.
- Time range — Acota la ventana temporal; el valor predeterminado son los últimos siete días.
- Refresh interval — Vuelve a ejecutar la consulta en una cadencia elegida, o desactivado.
- Columns — Muestra u oculta columnas; la selección se recuerda por usuario.
- Export — Genera CSV o PDF de todos los incidentes que coinciden con los filtros actuales, no solo la página visible.
Tabla de incidentes
La tabla lista los incidentes en orden cronológico inverso y pagina a través del conjunto filtrado completo. El recuento de elementos sobre la tabla es el total del servidor para los filtros actuales.
- When — Marca de tiempo de la decisión en la zona horaria local del navegador.
- Action — Una insignia con código de color para la decisión del motor de reglas:
Allow(neutro),Log(gris),WarnyRedact(ámbar),Would block(ámbar),Block(rojo). - Origin —
EndpointoAgent. - Detected by — La integración que inspeccionó el tráfico.
- Policy — El nombre de la política que se activó.
- Who — La identidad del agente para tráfico de agente, o el usuario del tenant para tráfico de endpoint.
- Where — La superficie donde se observó el tráfico — un sitio de IA como
chatgpt.compara un análisis del navegador, o la aplicación que realiza la llamada para un agente — con un identificador de dispositivo abreviado añadido cuando el incidente provino de un dispositivo vinculado. - What was found — Hasta tres categorías de hallazgos detectadas por los escáneres, con un recuento del resto.
Nota:
Would blockes un veredicto en modo sombra. El motor de reglas calculó un bloqueo y no lo aplicó, porque el tenant aún está ajustando la política. Revisar estos incidentes es la forma de confirmar que una política está lista para aplicarse.
Panel de detalle del incidente
Al hacer clic en cualquier fila se abre un panel lateral titulado Incident #<chain-index> con la insignia de acción y las marcas de tiempo absoluta y relativa en el encabezado.
Context
- Origin —
EndpointoAgent. - Detected by — La integración que inspeccionó el tráfico.
- Surface — El sitio de IA o la aplicación que realiza la llamada, cuando se registró uno distinto a la integración.
- Agent ID — El agente al que pertenecía el tráfico, cuando se registró.
- User — El ID de usuario del tenant.
- Device — El UUID completo del dispositivo, para incidentes de endpoint.
- Event type — La categoría de evento tal como la registró el pipeline de envío.
Decision
- Action — La acción con estilo de insignia que tomó el motor de reglas.
- Policy — El nombre de la política que se activó.
- Sent to Anthropic — Para un incidente de Anthropic, el veredicto realmente devuelto por la red. Esto puede diferir de la acción: una política que solicitó redacción no puede ser satisfecha por un protocolo que no tiene forma de devolver texto reescrito, por lo que se resuelve en un permitir o denegar según la configuración del tenant.
- Fired rules — Los IDs de regla que contribuyeron a la decisión.
- Reason — El mensaje que explica por qué se tomó la acción.
Request details
Los detalles específicos de la solicitud, que difieren según la integración. Un incidente de Copilot Studio muestra la herramienta que se llamó, sus argumentos, la intención declarada del agente, la conversación y el entorno de Power Platform. Un incidente de Anthropic muestra el modelo, el actor y la sesión. El detalle compartido del motor — la severidad más alta encontrada, las categorías coincidentes y los validadores que objetaron — aparece para todas las fuentes.
Findings
Una tarjeta por hallazgo registrado por el escáner, mostrando una insignia de severidad (critical, high, medium o low), la categoría del hallazgo, el tipo de escáner que lo detectó, una puntuación de confianza, el rango de caracteres dentro del texto inspeccionado, el fragmento coincidente y el ID de regla asociado.
Redactions
Presente cuando la acción fue redact. Lista cada tramo redactado con su rango de caracteres y la categoría del contenido redactado.
Inspected text
Cuando está disponible, los primeros 1 000 caracteres del contenido enviado para inspección, en un bloque monoespaciado desplazable.
External systems
Dónde se replicó este incidente y cómo abrirlo allí. Cada integración configurada aparece listada con su estado — Created, Forwarded, Queued, Failed o Gave up — y cualquier error que haya reportado.
- Microsoft Defender XDR — Crea una alerta por incidente y devuelve su identificador, por lo que esta entrada lleva un enlace
Open in Defender XDRdirectamente a la alerta. El ID de alerta se muestra junto al enlace, porque un tenant en nube soberana accede al portal en un host diferente. - Microsoft Sentinel — Las filas de auditoría se reenvían en lotes a una tabla personalizada de Log Analytics. El estado es
Forwardeduna vez que este incidente está detrás de la marca de agua de reenvío del tenant, yQueuedhasta entonces. - Microsoft Teams — Publica en un webhook de canal. Solo estado de entrega.
Nota: Sentinel no tiene enlace por incidente, y esto es una limitación de la API de ingesta y no una omisión — una escritura por lotes en Log Analytics no devuelve ningún identificador por fila. En su lugar, el panel muestra una consulta KQL lista para ejecutar bajo
Find it in Logsque localiza este incidente exacto en la tabla personalizada. Péguela en Sentinel → Logs.
Cuando el panel informa que no hay ninguna integración externa configurada, es una declaración sobre el tenant, no sobre el incidente: no hay nada configurado para replicar. Configure las integraciones en Integrations.
Forensic chain
- Chain index — La posición secuencial de este evento en la cadena de auditoría del tenant.
- Schema version — La versión del esquema de payload utilizada cuando se registró el evento.
- Content hash — Hash SHA-256 del payload del evento.
- Previous hash — Hash del evento precedente, que vincula este registro con su predecesor.
Permisos
La lectura de esta página requiere el permiso incidents:read, que está incluido en todos los roles integrados que llevan acceso de lectura. Un rol personalizado lo necesita explícitamente para abrir la página y su panel de detalles.
Prácticas recomendadas
- Filtre por
Originantes que nada — Los incidentes de endpoint y de agente son gestionados por personas diferentes y se resuelven de formas distintas: un bloqueo de endpoint es una conversación con un usuario, mientras que un bloqueo de agente es un cambio en un prompt, una herramienta o una política. - Revise
Would blockantes de aplicar una política — Los veredictos en modo sombra muestran lo que una política habría detenido sin detenerlo, por lo que trabajar con ellos es la forma de encontrar falsos positivos antes de que lleguen a los usuarios. - Busque por nombre de política para medir un control — Como la búsqueda incluye el nombre de la política, escribirlo devuelve todos los incidentes que esa política ha causado en las cuatro fuentes, lo que responde "¿está haciendo algo esta regla?" en una sola consulta.
- Compruebe
External systemscuando un incidente debería estar en su SIEM — Un estadoFailedoGave upsignifica que la integración necesita atención en Integrations, y un estadoQueuedde Sentinel que nunca avanza significa que el reenviador no está drenando. - Exporte con los filtros aplicados como evidencia — Las exportaciones en CSV y PDF cubren todos los incidentes que coinciden con los filtros actuales en lugar de la página visible, por lo que una exportación realizada desde una vista filtrada es un registro completo de esa consulta.
- Preserve la cadena forense para el cumplimiento — El índice de cadena, el hash de contenido y el hash anterior proporcionan una trayectoria de prueba criptográfica de integridad; haga referencia a estos campos al preparar evidencia regulatoria.
Páginas relacionadas
- Overview — Descripción general de alto nivel del producto Beak AI Security.
- Registro de Auditoria — El libro mayor completo encadenado por hash, incluidas las solicitudes sobre las que ninguna política actuó.
- Shadow AI — Informe de uso agregado que resume los recuentos de bloqueos, advertencias y redacciones por servicio de IA.
- Devices — Gestione los dispositivos vinculados que generan eventos de análisis de endpoint.
- AI Sites — Configure qué servicios de IA detecta la extensión y su estado de autorización.
- Integrations — Configure las integraciones de Defender XDR, Teams y Sentinel que reciben los datos de incidentes replicados.