Gestión de Usuarios
La pestaña User Management es el registro de control de acceso para Beak ELM. Cada fila es un usuario con privilegios de inicio de sesión en la plataforma — distinto del Directorio de Empleados más amplio, que contiene todos los empleados independientemente de si tienen acceso a ELM. Los usuarios son de nivel de inquilino: cada uno lleva un rol más el conjunto de empresas a las que puede acceder.
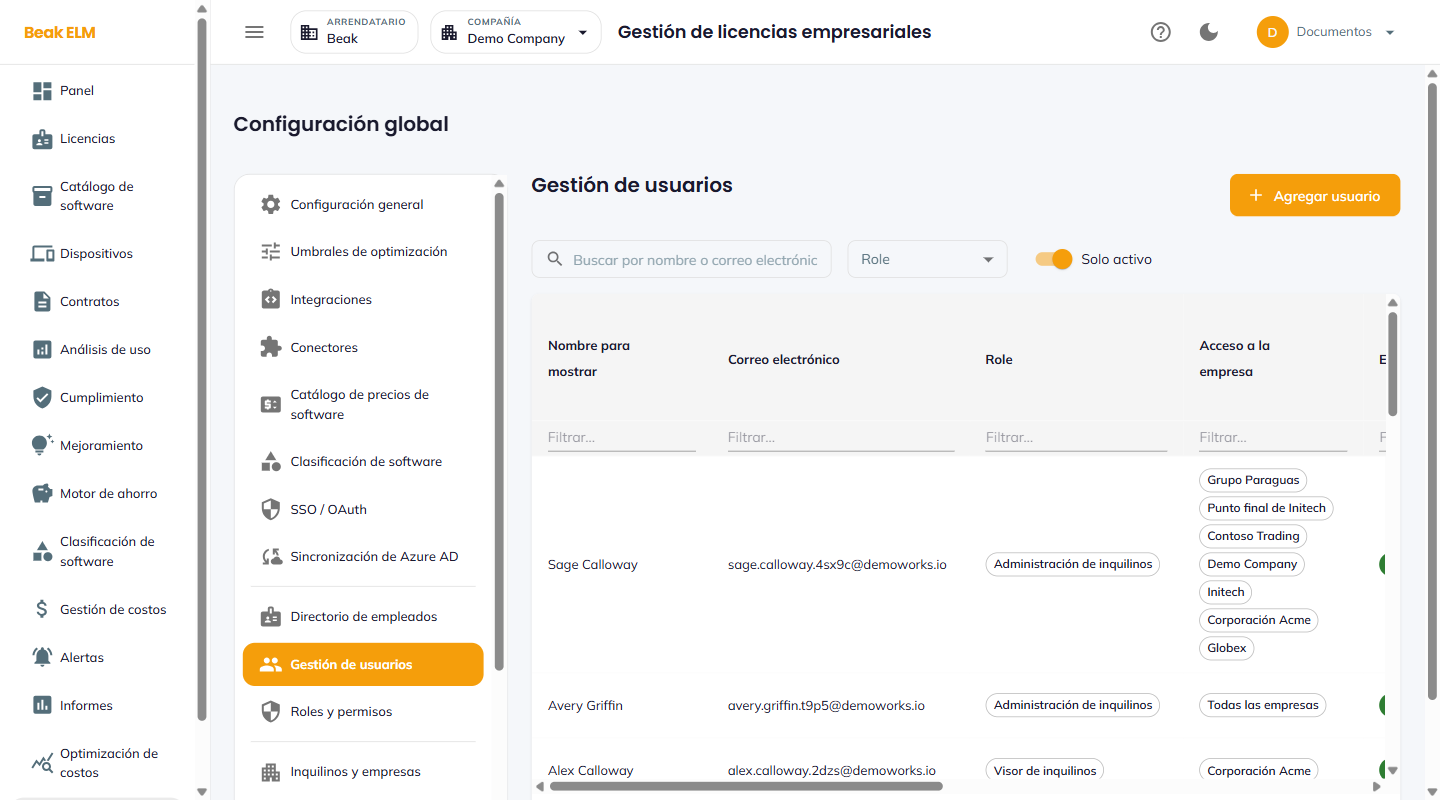
Filtros
- Buscar por nombre o correo electrónico — Coincidencia de texto libre
- Rol — Filtrar por rol desde Roles y Permisos (p. ej.
Tenant Admin,Tenant Viewer) - Solo activos — Alternar para ocultar usuarios desactivados
Columnas de la Tabla
| Columna | Descripción |
|---|---|
| Display Name | Nombre completo |
| Correo electrónico de inicio de sesión | |
| Role | Rol desde Roles y Permisos |
| Company Access | Empresas a las que el usuario puede cambiar — empresas específicas o All Companies |
| Status | Active o Inactive |
| Created By / Created | Quién creó la cuenta y cuándo |
| Modified By / Modified At | Quién modificó la cuenta por última vez y cuándo |
| Actions | Editar, Desactivar, Restablecer Contraseña (solo local) |
Agregar Usuario
El botón Add User abre un diálogo de Agregar Usuario con nombre de visualización, correo electrónico, rol, acceso a empresas y (para usuarios locales) contraseña inicial. Los usuarios SSO generalmente se crean automáticamente en el primer inicio de sesión — consulte SSO / OAuth.
Mejores Prácticas
- Prefiera los usuarios SSO sobre los usuarios locales — las cuentas locales son útiles para escenarios de acceso de emergencia pero quedan fuera de su política de rotación de contraseñas.
- Restrinja
Company Accessal conjunto mínimo de empresas que cada usuario necesita —All Companiesdebe reservarse para los administradores del inquilino. - Desactive los usuarios en lugar de eliminarlos — la eliminación hace perder el rastro de auditoría de las acciones pasadas en el Registro de Auditoria.
- Asigne el rol mínimo que cubra las responsabilidades de cada usuario — comience con
Tenant Viewery eleve solo cuando esté justificado por una brecha en el flujo de trabajo.
Páginas Relacionadas
- Roles y Permisos — Definiciones de roles
- SSO / OAuth — Aprovisionamiento SSO
- Azure AD Sync — Aprovisionamiento masivo con Entra
- Registro de Auditoria — Registro de actividad por usuario