SSO / OAuth
La pestaña SSO / OAuth configura el inicio de sesión único para Beak ELM. Se admiten dos proveedores de forma predeterminada: Microsoft (Azure AD) y Google. Cada uno puede habilitarse de forma independiente, con aprovisionamiento automático opcional en el primer inicio de sesión.
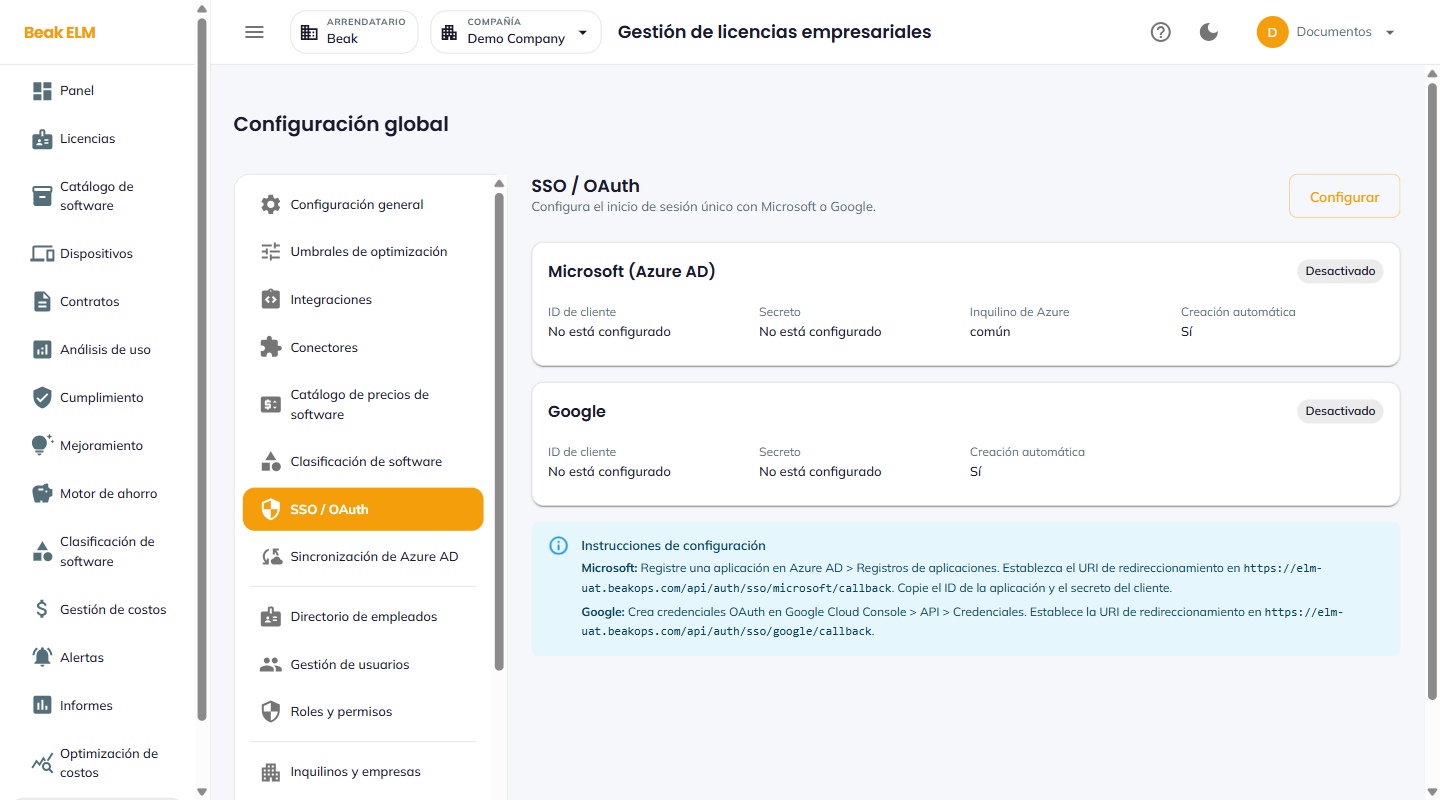
Microsoft (Azure AD)
| Campo | Descripción |
|---|---|
| Estado | Disabled o Enabled |
| Client ID | ID de aplicación del registro de aplicaciones en Azure AD |
| Secret | Secreto de cliente de Azure AD |
| Azure Tenant | common para múltiples inquilinos, o un ID de inquilino específico |
| Auto-create | Yes para aprovisionar usuarios en el primer inicio de sesión, No para requerir registros de usuario preexistentes |
Google
| Campo | Descripción |
|---|---|
| Estado | Disabled o Enabled |
| Client ID | ID de cliente OAuth de Google Cloud Console |
| Secret | Secreto de cliente OAuth |
| Auto-create | Yes para aprovisionar usuarios en el primer inicio de sesión |
Instrucciones de configuración
La página muestra una tarjeta de instrucciones de configuración con los URI de redirección que se deben registrar en cada proveedor.
- Microsoft — Registre una aplicación en
Azure AD → App Registrations. Establezca el URI de redirección enhttps://<your-elm-host>/api/auth/sso/microsoft/callback. Copie el ID de aplicación y el secreto de cliente en los campos anteriores. - Google — Cree credenciales OAuth en
Google Cloud Console → APIs → Credentials. Establezca el URI de redirección enhttps://<your-elm-host>/api/auth/sso/google/callback.
El botón Configure en la parte superior derecha activa el modo de edición del formulario.
Mejores prácticas
- Habilite
Auto-createsolo después de configurar los valores predeterminados de Roles y Permisos — los usuarios creados automáticamente obtienen el rol predeterminado, y un valor predeterminado demasiado permisivo representa un riesgo de seguridad. - Combine SSO con Azure AD Sync — SSO autentica al usuario, mientras que la sincronización lo aprovisiona con departamento, responsable y membresía de grupo para informes de departamento precisos.
- Pruebe ambos proveedores desde una ventana de navegador privada después de la configuración — el caché puede enmascarar un URI de redirección mal configurado.
- Rote el secreto de Microsoft y el secreto de Google anualmente; los secretos vencidos interrumpen SSO de forma silenciosa.
Páginas relacionadas
- Azure AD Sync — Aprovisionamiento masivo de usuarios y departamentos
- Gestión de Usuarios — Registros de usuario (creados automáticamente por SSO)
- Roles y Permisos — Rol predeterminado asignado a los usuarios creados automáticamente