Azure AD Sync
La pestaña Azure AD Sync configura el aprovisionamiento masivo de usuarios desde Microsoft Entra (Azure AD) hacia Beak ELM. Más allá de autenticar una sesión — eso es SSO / OAuth — la sincronización incorpora el departamento, el responsable, la membresía de grupos y el tipo de empleado para que los resúmenes de uso y costos tengan dimensiones de departamento precisas.
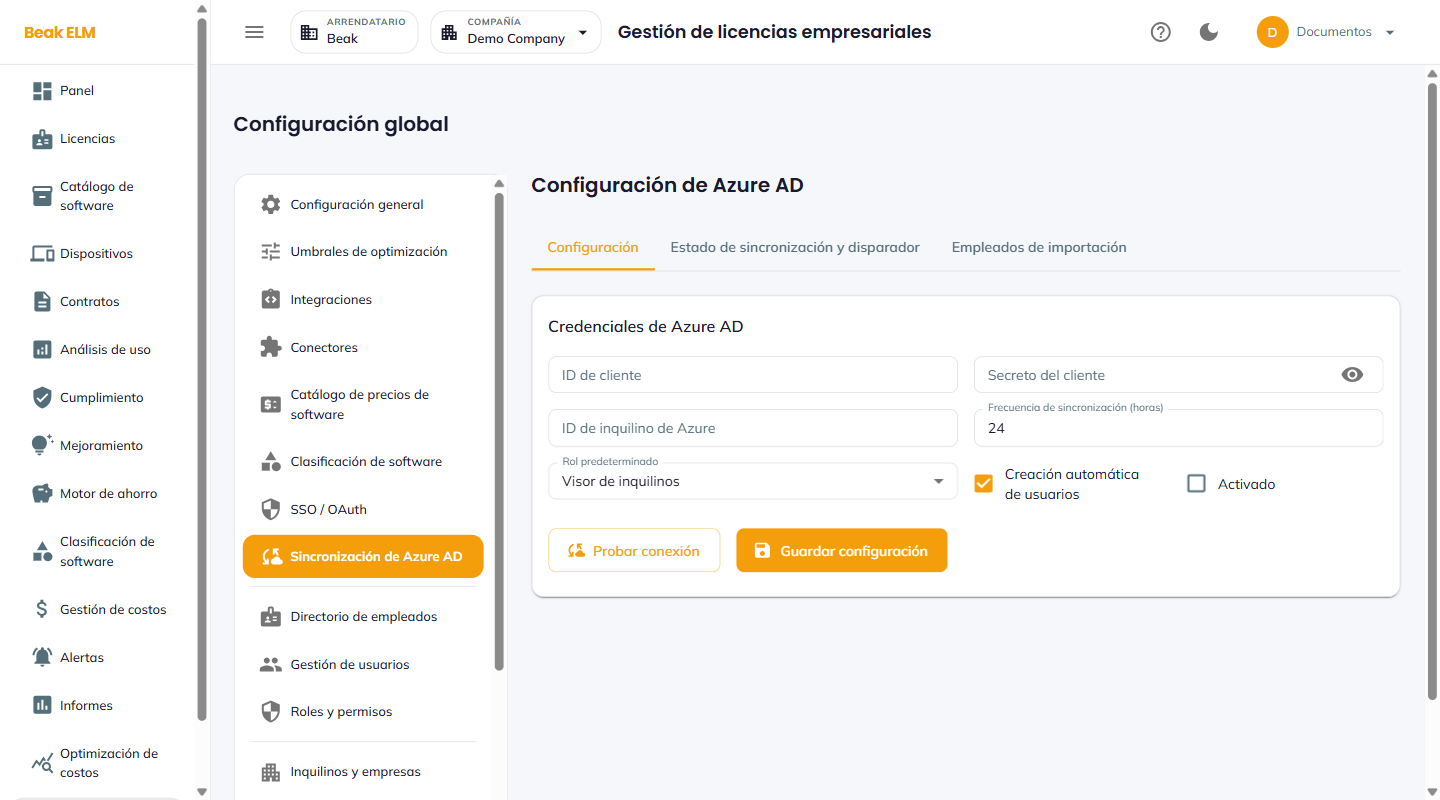
Pestañas
- Configuration — Credenciales y programación de sincronización
- Sync Status & Trigger — Marca de tiempo de la última sincronización, activación manual y registro de errores
- Import Employees — Vista previa e importación selectiva de usuarios antes de habilitar la sincronización automatizada
Configuración
| Campo | Descripción |
|---|---|
| Client ID | ID de aplicación del registro de aplicación en Azure AD |
| Client Secret | Credencial secreta para el registro de aplicación |
| Azure Tenant ID | ID de directorio del inquilino de Entra |
| Sync Frequency (hours) | Con qué frecuencia se realiza la extracción (valor predeterminado 24) |
| Default Role | Rol asignado a los usuarios recién importados (p. ej. Tenant Viewer) |
| Auto Create Users | Aprovisiona automáticamente los nuevos usuarios de Entra |
| Enabled | Interruptor principal de la sincronización |
Acciones: Test Connection, Save Configuration.
Permisos requeridos en Azure AD
El registro de aplicación necesita permisos de Microsoft Graph para leer usuarios y membresías de grupos. Como mínimo: User.Read.All, Group.Read.All y Directory.Read.All. Se requiere el consentimiento del administrador.
Buenas prácticas
- Establezca
Sync Frequencyen24horas para organizaciones estables y en6horas para organizaciones con alta rotación (contrataciones y bajas frecuentes) — las sincronizaciones de menos de una hora pueden alcanzar los límites de frecuencia de Graph. - Use
Import Employeespara realizar una ejecución de prueba antes de activarEnabled— revise la lista de usuarios y verifique las asignaciones de departamento antes de pasar a producción. - Combine Azure AD Sync con SSO / OAuth → Microsoft — la sincronización aprovisiona el registro del usuario, mientras que SSO autentica la sesión.
- Deshabilite
Auto Create Userssi su política de seguridad requiere el aprovisionamiento explícito de usuarios — la sincronización seguirá actualizando los campos de departamento y responsable para los usuarios existentes.
Páginas relacionadas
- SSO / OAuth — Autenticar sesiones para usuarios sincronizados
- Employee Directory — Registros de empleados sincronizados
- User Management — Asignación de roles por usuario