Credenciales
Las credenciales son los secretos que los agentes utilizan para llamar a sistemas externos. Se crean una vez, se almacenan de forma centralizada y se referencian por nombre desde cualquier habilidad, fuente de datos o servidor MCP que las necesite. La página de Credenciales se encuentra en Datos en la navegación izquierda.
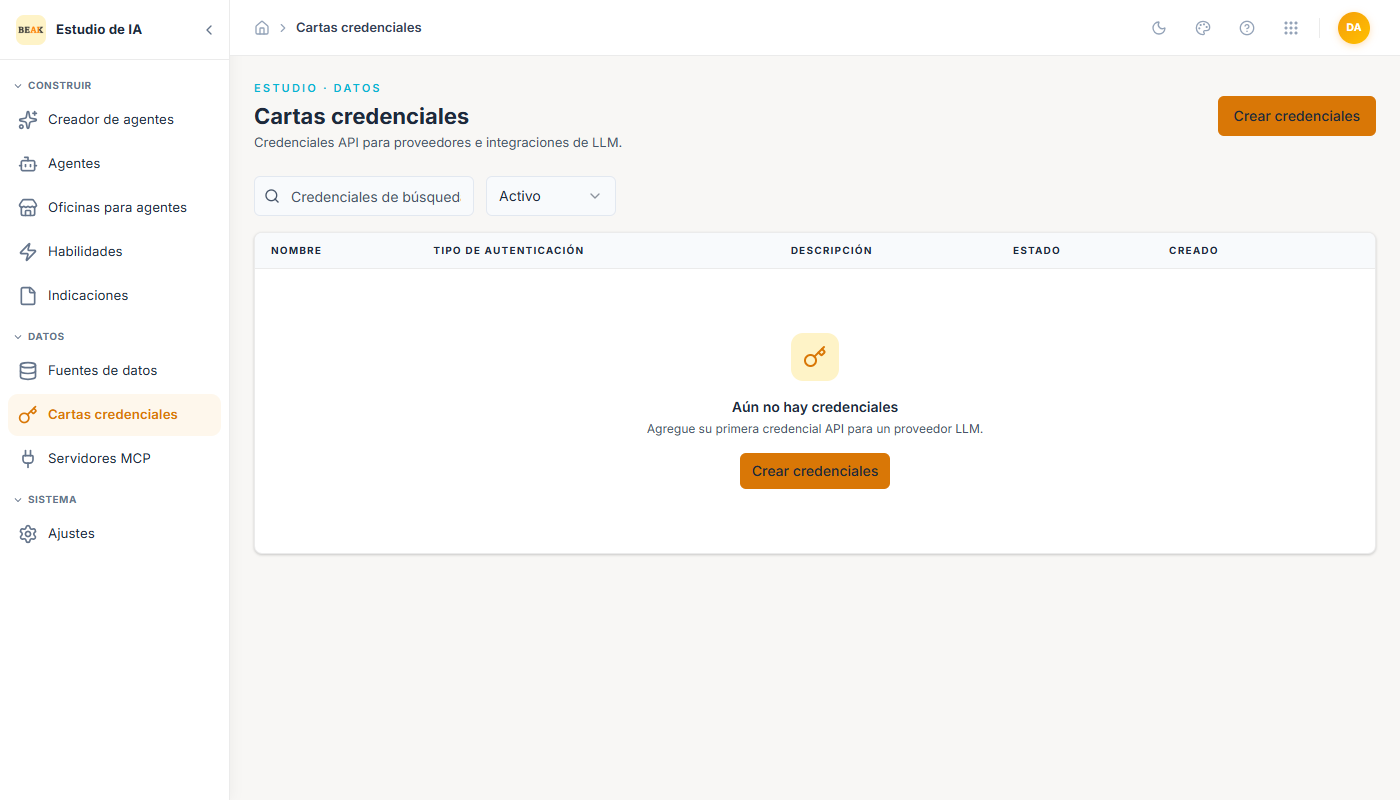
La vista de lista muestra el nombre de la credencial, el tipo de autenticación, la descripción, el estado y la fecha de creación. Los filtros permiten reducir la búsqueda por estado (Activo / Inactivo).
Nota: Las credenciales nunca se incorporan en las definiciones de los agentes ni en el tráfico de conversaciones. Los agentes referencian las credenciales mediante un identificador; el entorno de ejecución resuelve el secreto en el momento de la llamada.
Creación de una Credencial
Haga clic en Create Credential en la parte superior derecha.
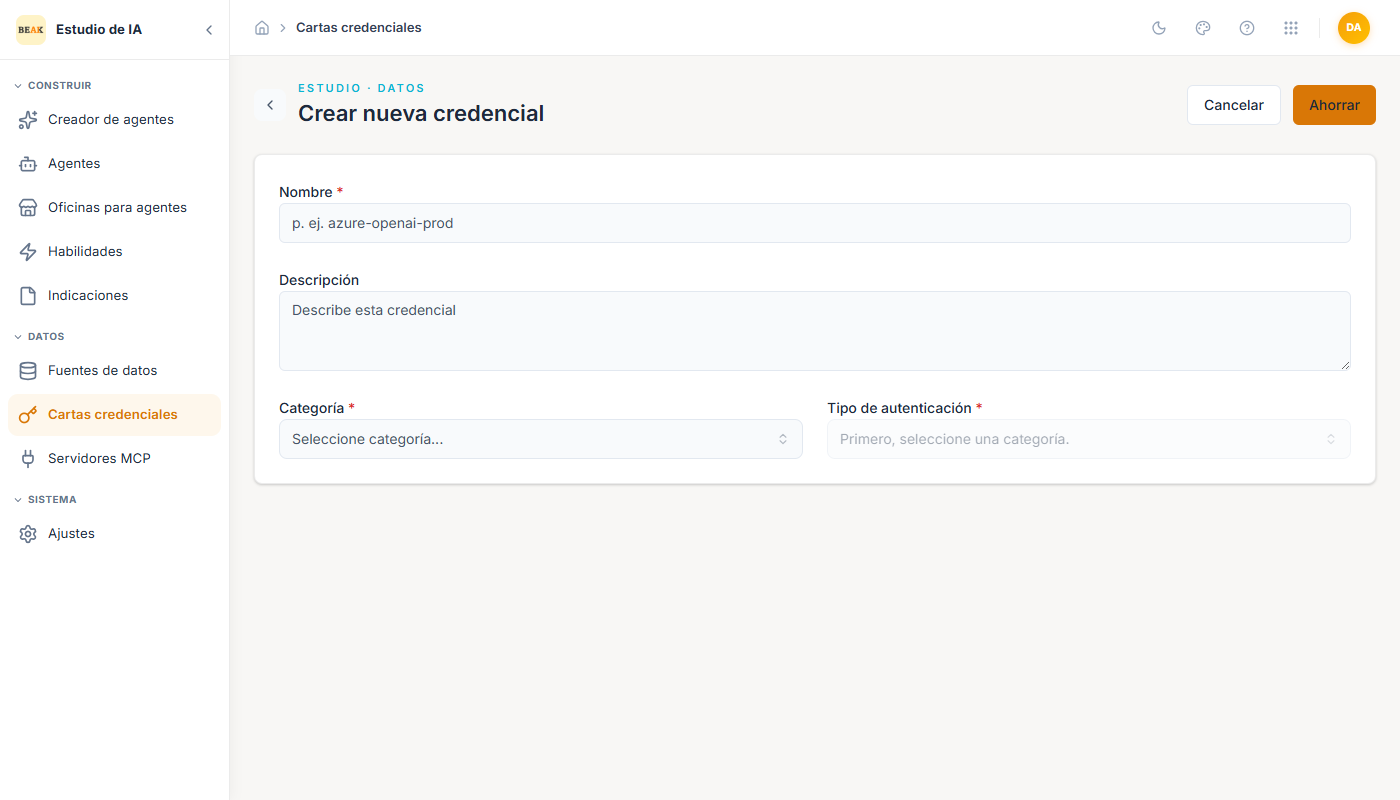
- Name — Identificador único (p. ej.
azure-openai-prod). Se utiliza en todos los lugares donde se referencia la credencial. - Description — Notas en formato libre visibles para otros creadores.
- Category —
API,ClouduOAuth. La categoría determina qué tipos de autenticación están disponibles. - Auth Type — Seleccionado de la lista filtrada por categoría:
| Categoría | Tipos de autenticación |
|---|---|
API | API Key · Basic Authentication · Bearer Token · Custom Header |
Cloud | AWS IAM Credentials · Azure AD Service Principal · Azure OpenAI · OpenAI |
OAuth | Flujos OAuth 2.0 para proveedores compatibles |
Los campos que aparecen debajo del selector cambian según el tipo de autenticación; por ejemplo, API Key muestra un único campo API Key, Basic Authentication muestra Username y Password, y Azure AD Service Principal muestra Tenant ID, Client ID y Client Secret.
Uso de una Credencial
Las credenciales se vinculan en el momento de asociación, no en el momento de creación. Esto significa que la misma habilidad o fuente de datos puede reutilizarse en distintos inquilinos y entornos vinculando una credencial diferente por agente.
- En una Habilidad — Cuando
Requires Authenticationestá activado, el constructor de agentes muestra un selector de credenciales para esa habilidad en el editor de agentes. - En una Fuente de Datos — Las fuentes de datos de tipo Base de Datos, Sistema, Portal Web y SharePoint solicitan una credencial durante la configuración.
- En un Servidor MCP — Configure una
Default Credentialen el servidor; los agentes pueden reemplazarla al momento de asociación.
Ciclo de Vida
Las credenciales utilizan el ciclo de vida estándar borrador → activo → inactivo. Desactivar una credencial revoca de inmediato el acceso para todos los consumidores, lo cual resulta útil como interruptor de emergencia cuando un secreto queda expuesto.
Nota: Rote los secretos en el lugar en vez de eliminar y volver a crear credenciales. Editar el secreto de una credencial mantiene el mismo identificador, por lo que todos los consumidores continúan funcionando sin necesidad de volver a asociarla.
Buenas Prácticas
- Asigne nombres a las credenciales incluyendo el entorno y el proveedor en el identificador (
azure-openai-prod,servicenow-dev) para que los selectores en el momento de asociación sean inequívocos. - Prefiera credenciales de cuentas de servicio sobre las personales: las credenciales personales se convierten en un único punto de falla cuando el propietario cambia de rol.
- Revise periódicamente las credenciales con estado
Inactivo. Las credenciales inactivas aún conservan secretos que deben rotarse o eliminarse. - En el caso de credenciales prohibidas (cualquiera vinculada a datos financieros o de identidad), manténgalas completamente fuera de AI Studio y utilice los controles de acceso propios del sistema subyacente.