Navegador ATLAS
El Navegador ATLAS mapea su implementación de Beak AI Security contra el framework MITRE ATLAS — el Panorama de Amenazas Adversariales para Sistemas de IA. Muestra qué técnicas adversariales defiende activamente su configuración actual y cuáles permanecen sin cobertura, brindándole una imagen clara de su superficie de ataque.
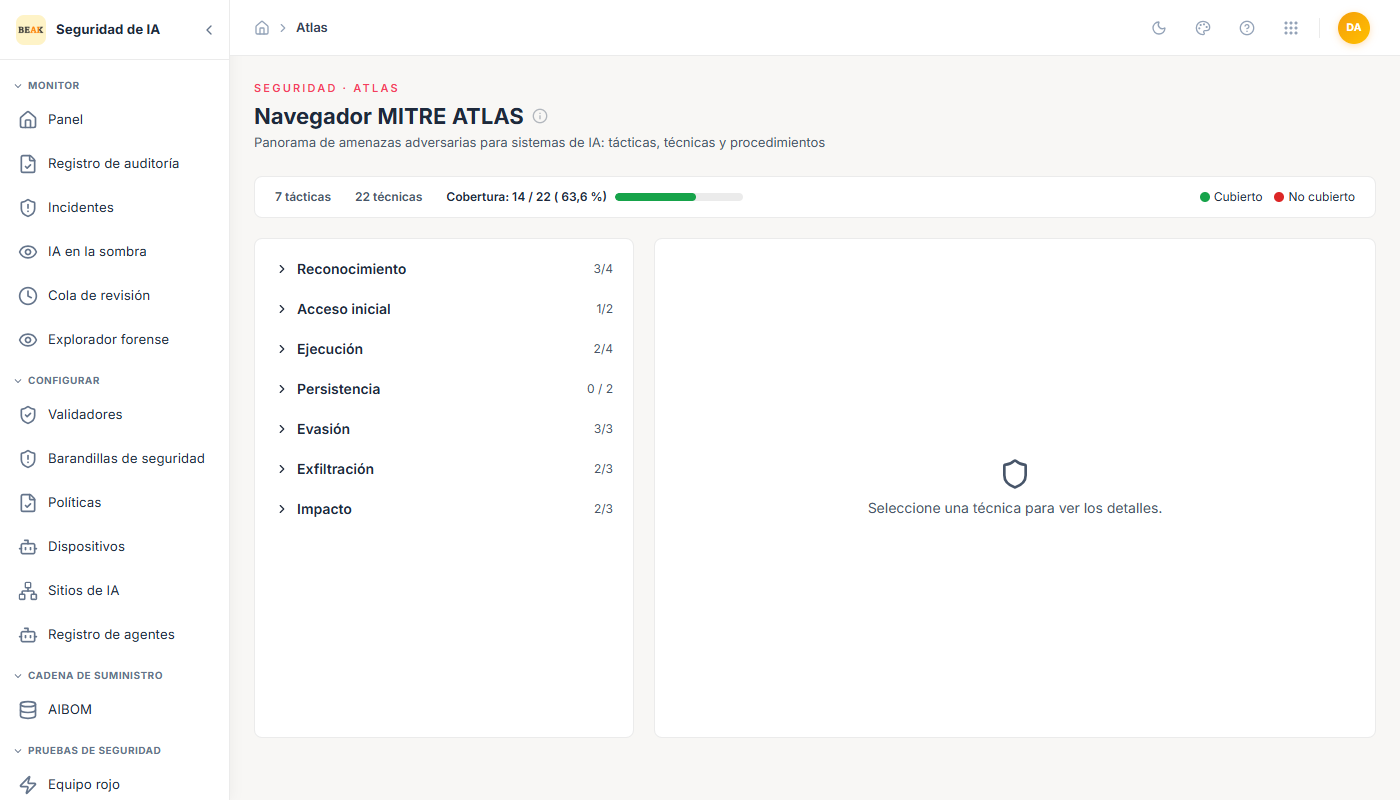
Resumen de Cobertura
El encabezado de la página muestra tres métricas clave:
- Tácticas — El número de categorías de tácticas de MITRE ATLAS en el framework (7 en la versión actual).
- Técnicas — El número total de técnicas definidas en todas las tácticas (22).
- Cobertura — Cuántas técnicas defiende actualmente su implementación, expresado como un recuento y porcentaje (p. ej., 14/22 — 63,6%).
Panel de Tácticas y Técnicas
El panel izquierdo muestra la jerarquía completa de tácticas de ATLAS. Cada táctica se puede expandir para revelar sus técnicas. Para cada técnica, un indicador de estado muestra:
- Punto verde — La técnica está cubierta por su configuración actual de Beak AI Security.
- Punto rojo — La técnica aún no está cubierta.
El recuento de cobertura que se muestra junto a cada táctica (p. ej., 3/4) indica cuántas de las técnicas de esa táctica están cubiertas. Las tácticas actuales de ATLAS y su estructura de cobertura incluyen:
| Táctica | Descripción |
|---|---|
| Reconocimiento | Recopilación de información sobre el sistema de IA objetivo |
| Acceso Inicial | Obtención de un punto de apoyo inicial a través de la interfaz de IA |
| Ejecución | Ejecución de cargas útiles adversariales a través del modelo |
| Persistencia | Mantenimiento del acceso o influencia entre sesiones |
| Evasión | Eludir los controles de detección y seguridad |
| Exfiltración | Extracción de datos sensibles o componentes internos del modelo |
| Impacto | Causar daño al sistema, sus datos o sus usuarios |
Detalle de Técnica
Al hacer clic en cualquier técnica del panel izquierdo se abre su vista de detalle a la derecha, que muestra:
- ID de MITRE — El ID oficial de técnica de ATLAS (en formato
AML.T####). - Nombre de la Técnica — El nombre descriptivo de la técnica de ataque.
- Insignia de Cobertura —
Covered(verde) oNot Covered(rojo) según su implementación actual. - Descripción de Cobertura de Beak — Una explicación de cómo Beak AI Security defiende contra esta técnica — qué validadores, controles de seguridad o protecciones en tiempo de ejecución la abordan.
Para las técnicas sin cobertura, la vista de detalle describe en qué consiste la técnica, ayudándole a comprender qué configuración adicional se necesitaría para cubrirla.
Uso de la Cobertura ATLAS para Guiar las Pruebas
El Navegador ATLAS trabaja en conjunto con Red Teaming. El resumen de Red Teaming muestra la Cobertura ATLAS como un porcentaje, y el Navegador ATLAS identifica exactamente qué técnicas contribuyen a esa brecha. Utilice el siguiente flujo de trabajo:
- Abra el Navegador ATLAS e identifique las técnicas sin cobertura (puntos rojos).
- Anote el ID de MITRE y el nombre de la técnica.
- Cree una campaña de Red Team utilizando la categoría de ataque que corresponde a esa técnica.
- Después de ejecutar la campaña, verifique que la técnica pase a estar cubierta (punto verde).
Mejores Prácticas
- Utilice la cobertura de ATLAS como KPI al presentar informes al CIO/Ejecutivos — traduce la postura de seguridad técnica en una métrica alineada con el framework.
- Priorice las técnicas sin cobertura en las categorías de tácticas de alto riesgo: Evasión y Exfiltración suelen ser las brechas de mayor prioridad para las implementaciones de IA en producción.
- Revise la cobertura después de cada actualización importante de políticas o controles de seguridad — los cambios pueden afectar qué técnicas están cubiertas.
- Para cada técnica sin cobertura, consulte la vista de detalle para comprender si la cobertura requiere cambios de configuración, validadores adicionales o nuevas campañas de red team.