Seguridad IA
Nota: Esta configuración se trasladó al editor de equipos
Desde que AI Governance pasó a formar parte de la consola AI Security & Governance, ya no existe como una pantalla independiente. La funcionalidad no ha cambiado — habilitar la seguridad por equipo y elegir su política ahora se realiza directamente en el equipo, en Govern → Teams → <team>, junto a los presupuestos y la lista de modelos permitidos del equipo.
El menú desplegable de política de seguridad que aparece allí se completa localmente, ya que ambos productos ahora se sirven desde el mismo origen; ya no accede a otro host para listar las políticas.
/aigateway/securityredirige a la lista de Teams.
Seguridad IA habilita Beak AI Security por equipo en el Gateway. Una vez habilitada, cada solicitud LLM que realiza el equipo es analizada por los validadores de la política y controlada por sus guardrails antes de que la respuesta llegue al solicitante. La plataforma incluye quince políticas — una política predeterminada, una política de privacidad, una política de rendimiento y doce políticas específicas por sector.
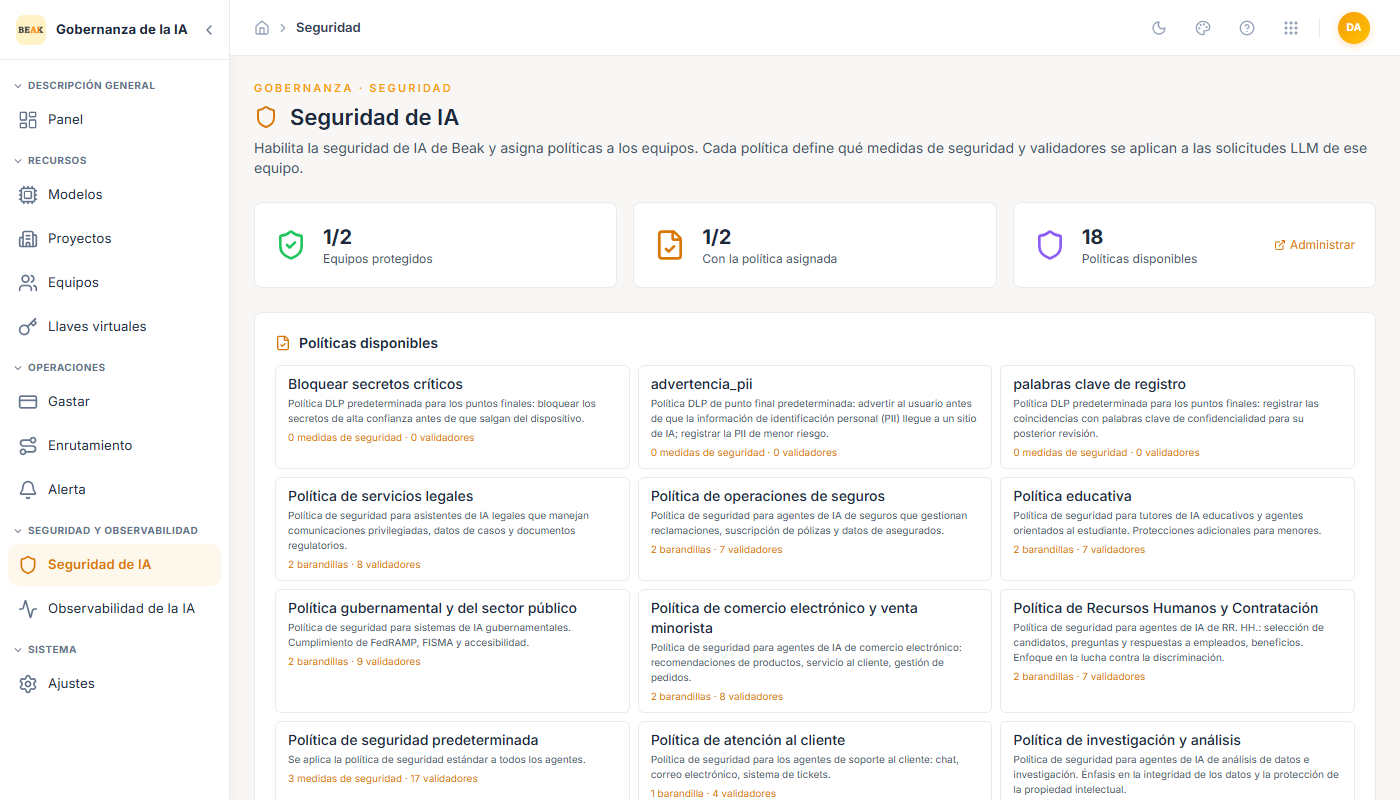
Indicadores Principales
- Teams protected —
X / Yequipos con Seguridad habilitada. - With policy assigned —
X / Yequipos que tienen una política específica seleccionada (los equipos con Seguridad activada pero sin política se ejecutan en modo más estricto). - Available policies — Cantidad total de políticas predefinidas. El enlace Manage abre el catálogo de políticas en Beak AI Security.
Políticas Disponibles
Cada política es un conjunto de guardrails y validadores identificado por nombre. El pie de cada tarjeta muestra N guardrails · M validators — el tamaño del conjunto determina la cantidad de análisis que recibe cada solicitud.
Las quince políticas incluidas con el Gateway:
- Default Security Policy — Política estándar aplicada a todos los agentes.
- Privacy Policy — Detección de PII y cumplimiento normativo.
- Performance Policy — Límites de tokens y prevención de extracción.
- Legal Services Policy — Asistentes de IA jurídicos que gestionan comunicaciones privilegiadas, datos de casos y presentaciones regulatorias.
- Insurance Operations Policy — Agentes de IA de seguros que gestionan reclamaciones, suscripción y datos de asegurados.
- Education Policy — Tutores de IA educativos y agentes orientados a estudiantes. Protecciones adicionales para menores.
- Government & Public Sector Policy — Sistemas de IA gubernamentales. Cumplimiento de FedRAMP, FISMA y accesibilidad.
- E-Commerce & Retail Policy — Agentes de IA de comercio electrónico — recomendaciones de productos, atención al cliente, gestión de pedidos.
- HR & Recruitment Policy — Agentes de IA de RRHH — selección de candidatos, preguntas de empleados, beneficios. Enfoque antidiscriminatorio.
- Software Development Policy — Asistentes de IA para programación — generación de código, revisión de código, automatización de DevOps.
- Customer Service Policy — Agentes de soporte orientados al cliente — chat, correo electrónico, tickets.
- Research & Analytics Policy — Agentes de IA para análisis de datos e investigación. Enfoque en integridad de datos y protección de PI.
- Manufacturing & Industrial Policy — IA para manufactura — mantenimiento predictivo, control de calidad, agentes de cadena de suministro.
- Media & Content Policy — IA de generación de contenido — textos de marketing, periodismo, redes sociales, escritura creativa.
- Real Estate Policy — Agentes de IA inmobiliaria — listados de propiedades, hipotecas, selección de inquilinos. Cumplimiento de Fair Housing.
Asignar una Política a un Equipo
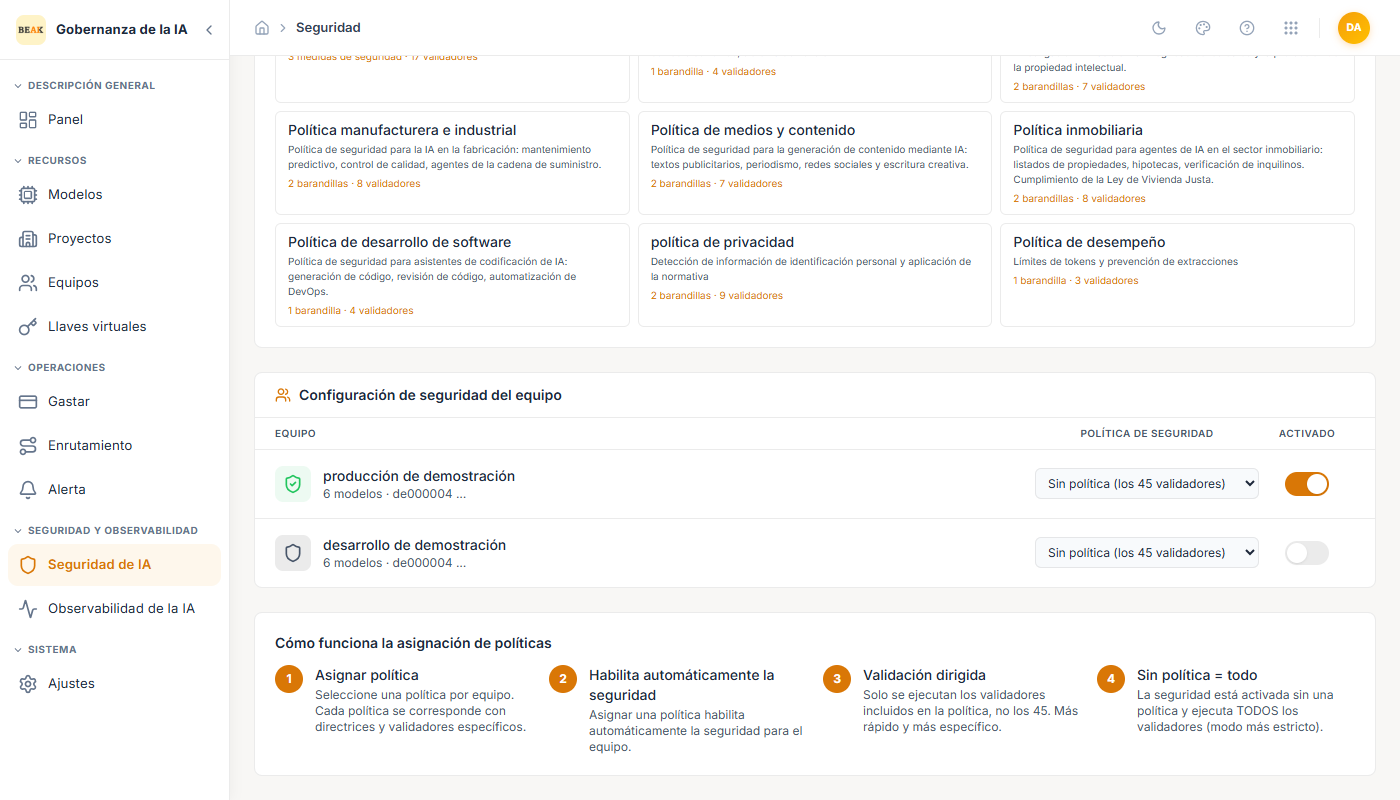
La tabla Team Security Settings enumera todos los equipos con un menú desplegable de política y un interruptor de habilitación:
- Menú desplegable Security Policy — Seleccione una de las quince políticas, o déjela como
No policy (all 45 validators)para ejecutar el conjunto completo de validadores. - Interruptor Enabled — Active o desactive la Seguridad para el equipo.
Los cambios surten efecto en la siguiente solicitud — no se requiere ningún paso de redespliegue.
Cómo Funciona la Asignación de Políticas
- Asignar política — Seleccione una política por equipo. Cada política se corresponde con guardrails y validadores específicos.
- Habilita la seguridad automáticamente — Asignar una política activa automáticamente la Seguridad para el equipo.
- Validación dirigida — Solo se ejecutan los validadores incluidos en la política, no los 45. Más rápido y enfocado que el modo predeterminado.
- Sin política = todos — Seguridad activada sin política ejecuta todos los validadores (modo más estricto). Úselo cuando un equipo gestiona cargas de trabajo mixtas y no puede limitarse a un único dominio.
Buenas Prácticas
- Asigne la política más específica que se ajuste. Las políticas sectoriales están ajustadas al perfil de riesgo de su dominio y son menos costosas que ejecutar los 45 validadores.
- Deje
No policy = allcomo excepción, no como regla. Es la opción más lenta y con mayor ruido. - Mantenga el catálogo de políticas sincronizado con su postura de cumplimiento normativo. Si su tenant añade un requisito SOC 2, la política correspondiente (normalmente Privacy o Default) debe aparecer en la tabla de asignación para todos los equipos de producción.
- Combine Seguridad IA con Observabilidad. Cuando un validador bloquea una solicitud, el rastreo correspondiente explica el motivo — sin él, las solicitudes bloqueadas parecen errores 400 inexplicables.