Monitoreo de VPN
El Monitoreo de VPN proporciona una vista centralizada de todos los túneles VPN en su entorno — túneles IPsec de sitio a sitio, sesiones de VPN de acceso remoto y conexiones CS VPN. En lugar de verificar el estado de los túneles dispositivo por dispositivo, esta página agrega todos los datos de los túneles en un solo lugar, mostrando el estado en tiempo real, la latencia, la pérdida de paquetes, el ancho de banda y el estado criptográfico para que su equipo NOC pueda detectar fallos en los túneles y degradaciones del rendimiento en el momento en que ocurren.
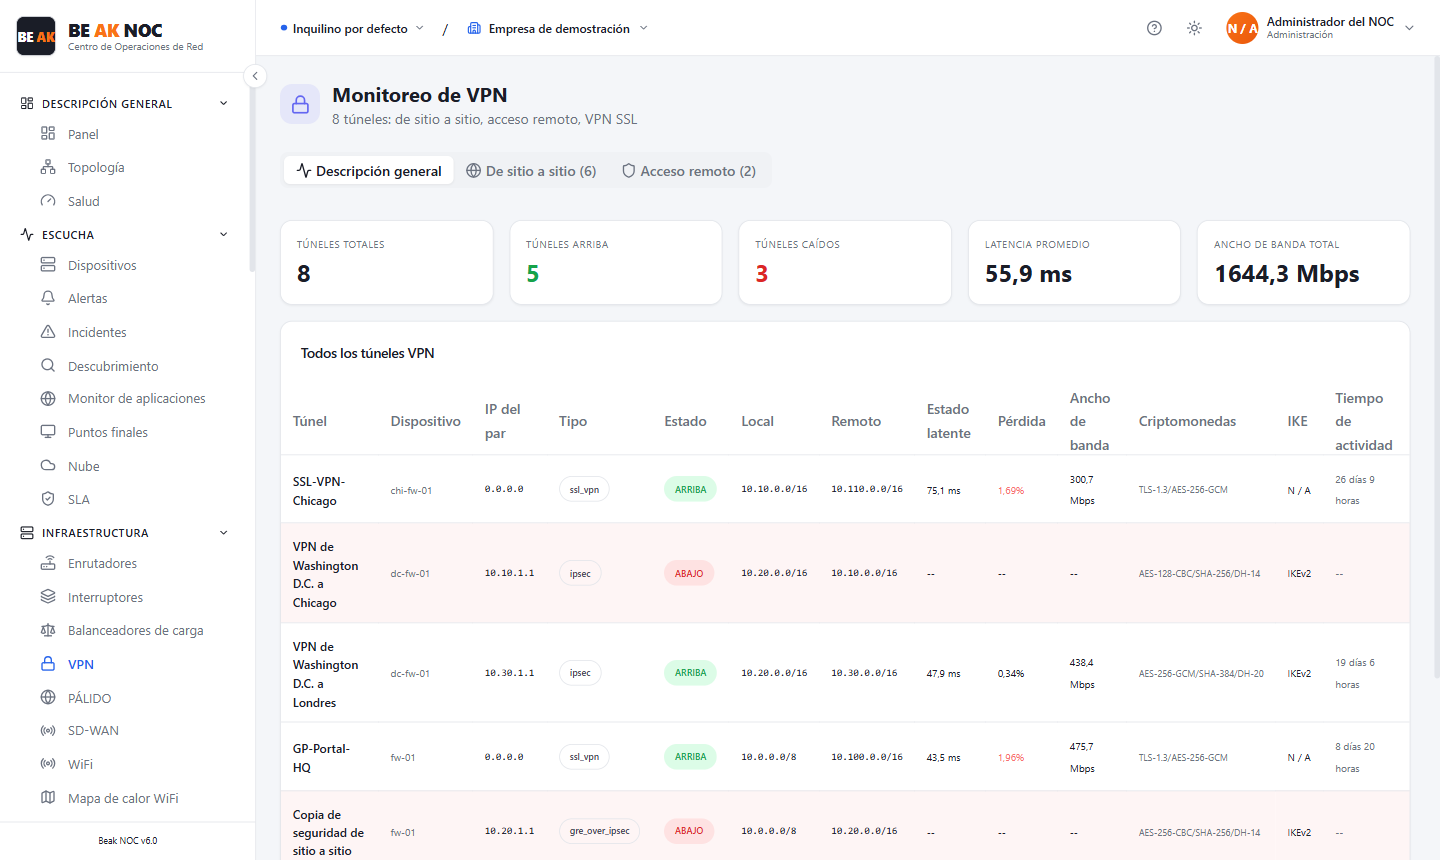
Tarjetas de Resumen
| Tarjeta | Descripción |
|---|---|
| Total de Túneles | Conteo total de túneles VPN en todos los dispositivos y tipos |
| En Línea | Túneles actualmente establecidos y transmitiendo tráfico |
| Caídos | Túneles que no están actualmente establecidos |
| Latencia | Latencia de ida y vuelta promedio en todos los túneles en línea, en milisegundos |
| Ancho de Banda | Ancho de banda agregado en todos los túneles activos en Mbps |
Pestañas
| Pestaña | Descripción |
|---|---|
| Resumen | Todos los túneles VPN con estado, métricas de rendimiento y detalles de cifrado |
| Sitio a Sitio | Vista filtrada que muestra únicamente los túneles IPsec de sitio a sitio |
| Acceso Remoto | Vista filtrada que muestra las sesiones de acceso remoto (VPN de cliente) |
| CS | Túneles CS VPN (conexiones VPN específicas de nube o proveedor) |
| Grupos Remotos | Grupos de usuarios de VPN de acceso remoto, recuentos de sesiones y ancho de banda por grupo |
Tabla de Todos los Túneles VPN
La tabla principal de túneles lista cada túnel VPN configurado con:
| Columna | Descripción |
|---|---|
| Dominio | Nombre del túnel o etiqueta descriptiva (p. ej., VPN-HQ-to-Chicago) |
| IP del Par | Dirección IP del par remoto |
| Tipo | Tipo de túnel — site-to-site, remote-access o cs |
| Estado | En línea o Fuera de línea — codificado por color verde/rojo |
| Local | Extremo local del túnel (IP o red) |
| Remoto | Extremo remoto del túnel (IP o red) |
| Latencia | Latencia de ida y vuelta a través del túnel en milisegundos |
| Pérdida | Porcentaje de pérdida de paquetes sobre el túnel |
| Ancho de Banda | Utilización actual del ancho de banda a través del túnel |
| Cripto | Algoritmos de cifrado y autenticación en uso (p. ej., AES-256-GCM, SHA-256) |
| Opciones | Ver detalles del túnel, historial de pérdida de paquetes o iniciar un rekey |
Pestaña Sitio a Sitio
Filtrada únicamente para túneles IPsec de sitio a sitio. Además de las columnas estándar, muestra:
- Versión IKE — IKEv1 o IKEv2
- Estado Fase 1 / Fase 2 — Si la SA de IKE y la SA de IPsec están establecidas
- Tiempo de Vida de SA — Tiempo hasta que la asociación de seguridad realice un rekey
- Recuento de Rekey — Cuántas veces ha realizado rekey este túnel (útil para depurar estabilidad)
Pestaña de Acceso Remoto
Filtrada para sesiones activas de VPN de acceso remoto:
| Columna | Descripción |
|---|---|
| Usuario | Nombre de usuario del cliente VPN conectado |
| IP del Cliente | IP asignada al cliente VPN |
| Conectado Desde | Hora de inicio de la sesión |
| Bytes Entrada/Salida | Datos transferidos en esta sesión |
| Latencia | Latencia del túnel para esta sesión |
Pestaña de Grupos Remotos
Muestra los grupos de usuarios de VPN con datos de sesión agregados:
- Nombre del Grupo — Nombre del grupo o perfil de usuario de VPN
- Sesiones Activas — Número de usuarios actualmente conectados en este grupo
- Ancho de Banda — Ancho de banda agregado consumido por este grupo
- Usuarios en Pico — Máximo de usuarios concurrentes en las últimas 24 horas
Buenas Prácticas
- Alertar inmediatamente ante eventos de caída de túnel — Un túnel de sitio a sitio que se desconecta significa que ese sitio pierde conectividad con los recursos centrales. Configure un umbral de alerta de 0 minutos para los cambios de estado del túnel.
- Supervisar las tendencias de latencia, no solo los valores instantáneos — Un túnel con latencia gradualmente creciente (aunque siga en línea) puede estar atravesando una ruta WAN degradada. Utilice los datos de tendencia para actuar antes de que el túnel caiga.
- Monitorear la pérdida de paquetes de forma independiente a la latencia — Una pérdida de paquetes superior al 1% en un túnel VPN degradará notablemente el rendimiento TCP (retransmisiones, baja velocidad de transferencia). La latencia puede ser aceptable mientras que la pérdida no lo es.
- Revisar la vigencia de los algoritmos criptográficos — Los túneles que usan IKEv1 o conjuntos de cifrado débiles (3DES, SHA-1) deben migrarse a IKEv2 con AES-256-GCM y SHA-256 o superior.
- Rastrear los recuentos de sesiones remotas en pico — Si el máximo de usuarios remotos concurrentes se acerca al límite de licencia o capacidad de la puerta de enlace VPN, los usuarios no podrán conectarse durante los períodos de mayor demanda.
Páginas Relacionadas
- Módulo de Firewall — Túneles VPN agregados desde dispositivos firewall
- Dispositivos de Red — Dispositivos de puerta de enlace VPN en el inventario de dispositivos
- Alertas — Alertas de caída de túnel y alta latencia en el feed de alertas