Centro de Operaciones de Seguridad
El Centro de Operaciones de Seguridad (SOC) ofrece al equipo de NOC una visión completa del estado de seguridad de la red. Agrega inteligencia de amenazas, señales de riesgo interno, postura de seguridad de IA, datos de vulnerabilidades, estado de cumplimiento y exposición de puertos en un único panel de control con puntuación.
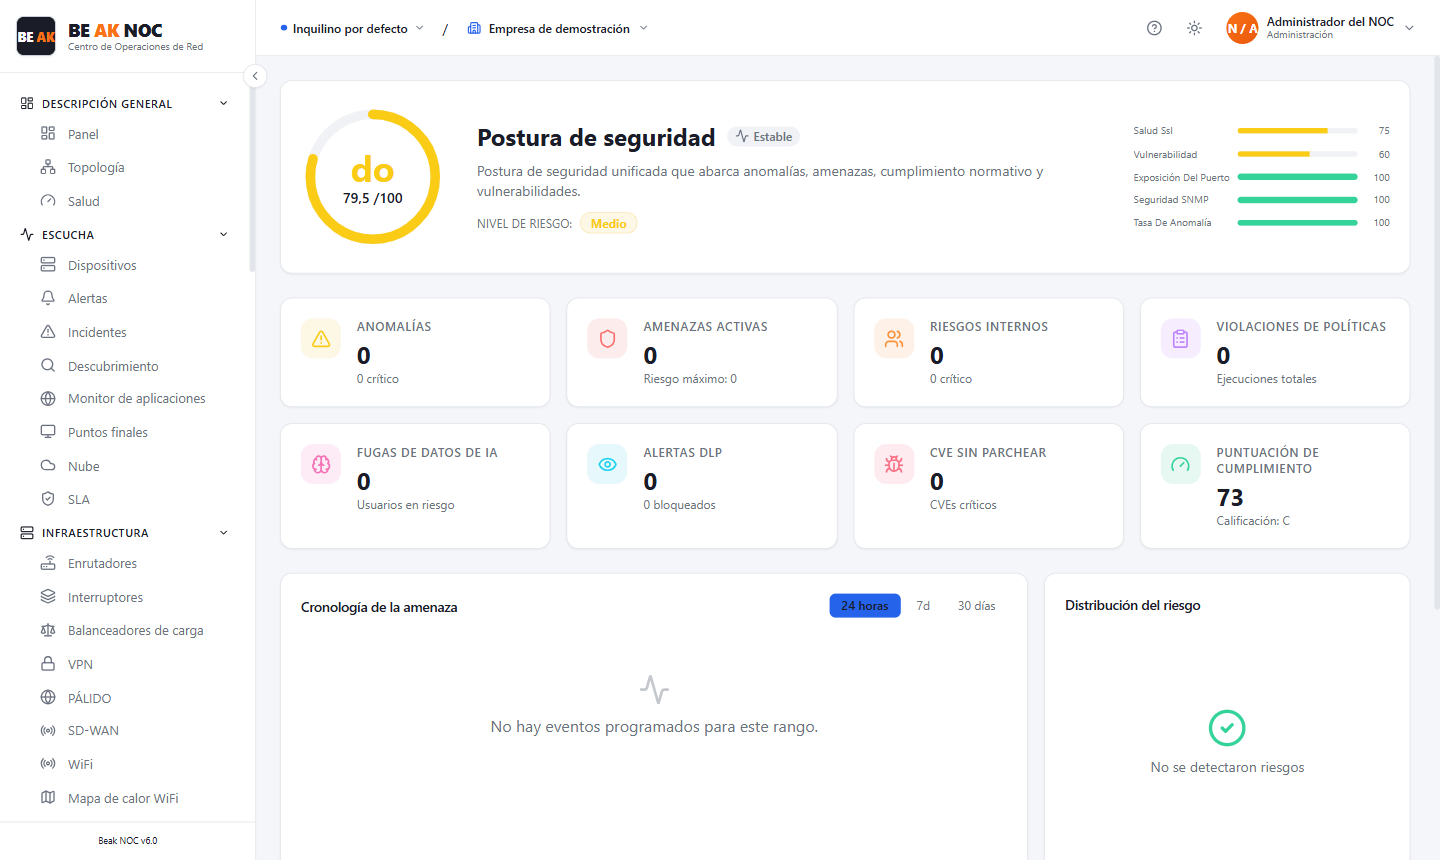
Puntuación de Postura de Seguridad
La puntuación de postura es una calificación compuesta en letra (A–F) con una puntuación numérica sobre 100, mostrada como un indicador circular. Un gráfico de barras de Desglose de Puntuación a la derecha de la página muestra cómo las diferentes dimensiones de seguridad contribuyen a la calificación general.
La etiqueta que aparece debajo de la puntuación (por ejemplo, Medio) refleja el nivel de riesgo general basado en la puntuación numérica.
Tarjetas de Resumen
| Tarjeta | Descripción |
|---|---|
| Anomalías | Recuento de comportamientos anómalos detectados en el entorno monitorizado |
| Objetivos Activos | Dispositivos o usuarios identificados como objetivos activos de amenazas |
| Riesgos Internos | Recuento de eventos de riesgo interno o comportamientos de usuario marcados |
| Riesgos de Trabajadores | Señales de riesgo asociadas a cuentas de trabajadores específicos |
| Soluciones de Riesgo | Aplicaciones o servicios marcados por introducir riesgo |
| Usuarios Ocultos | Cuentas que están activas pero no son visibles en los listados estándar de directorio |
| Aislamientos | Amenazas que han sido contenidas o puestas en cuarentena |
| Usuarios Desprotegidos | Cuentas de usuario sin cobertura de seguridad adecuada |
Cronología de Amenazas
Un gráfico de series temporales que muestra el volumen y la gravedad de los eventos de amenaza durante el rango de tiempo seleccionado. Utilice el selector 24h / 7d / 30d para ajustar la ventana de tiempo.
Distribución de Riesgos
Un gráfico que muestra cómo se distribuye el riesgo en el entorno monitorizado. Cuando no hay datos de riesgo disponibles para el período seleccionado, este panel muestra "No risk data detected."
Pestañas
| Pestaña | Descripción |
|---|---|
| Anomalías | Anomalías de comportamiento detectadas en dispositivos y usuarios |
| Amenazas | Amenazas activas, patrones de ataque y eventos bloqueados |
| Amenazas Internas | Señales de riesgo interno, actividad de usuario marcada e indicadores de abuso de privilegios |
| Seguridad de IA | Análisis de amenazas basado en IA y evaluaciones de riesgo generadas por modelos |
| DLP y Contenido | Alertas de prevención de pérdida de datos e inspección de contenido, con totales de análisis y recuentos de bloqueos |
| Vulnerabilidades | CVEs sin parche y estado de parcheo virtual por dispositivo |
| Cumplimiento | Postura de cumplimiento de seguridad alineada con marcos de política |
| Ejecución de Políticas | Estado de las políticas de seguridad automatizadas y reglas de aplicación |
Pestaña de Vulnerabilidades
La pestaña de Vulnerabilidades muestra las vulnerabilidades sin parche en el conjunto de dispositivos monitorizados.
Vulnerabilidades Sin Parche (Parcheo Virtual)
Enumera los dispositivos con CVEs conocidos sin parche junto con su estado de parcheo virtual: si se ha aplicado un control compensatorio para mitigar el riesgo sin requerir un parche inmediato.
Páginas Relacionadas
- Módulo de Firewall — Estado del dispositivo firewall, reglas, amenazas y túneles VPN
- Dispositivos de Seguridad — Monitorización de IDS/IPS, WAF, DLP y otros dispositivos de seguridad
- Cumplimiento — Cumplimiento de configuración que contribuye a la postura de seguridad
- Alertas — Alertas de seguridad en el registro de alertas
- Flujos de Red — Datos de flujo de tráfico para la investigación de anomalías