Detección y Remediación de Vulnerabilidades
Descripción General
La detección de vulnerabilidades es el proceso de identificar debilidades o vulnerabilidades en software, sistemas, redes o aplicaciones que podrían ser explotadas por atacantes para comprometer la seguridad del sistema.
Las vulnerabilidades pueden surgir de:
- Fallos en el diseño del sistema
- Errores de configuración
- Bugs de software
- Otras omisiones en la implementación
Escenario
David, como administrador de TI, es responsable de garantizar la seguridad de la infraestructura de TI de la empresa, que incluye:
- Servidores
- Bases de datos
- Dispositivos de red
- Estaciones de trabajo de los empleados
Comprende la importancia de identificar y abordar regularmente las vulnerabilidades para proteger datos financieros sensibles y mantener el cumplimiento normativo.
David desea ejecutar un análisis completo de:
- Vulnerabilidades de productos en los activos
- Red interna
- Endpoints externos (de cara al público)
Métodos de Análisis
Para detectar vulnerabilidades, BEAK proporciona tres métodos principales de análisis:
Análisis Adhoc
Analice un activo directamente utilizando la acción Scan Now en el activo individual — Inventario > activo > Acciones > más > Scan Now.
Trabajo de Análisis
Cree un trabajo de análisis para analizar todos los activos a la vez o seleccionar activos específicos. Un trabajo de análisis puede ejecutarse de inmediato o programarse para ejecutarse más tarde o a intervalos regulares.
Abra Barra lateral > Automatización, establezca el selector de grupo de página en Scan y abra Scan Profiles, luego haga clic en Add Scan Profile.
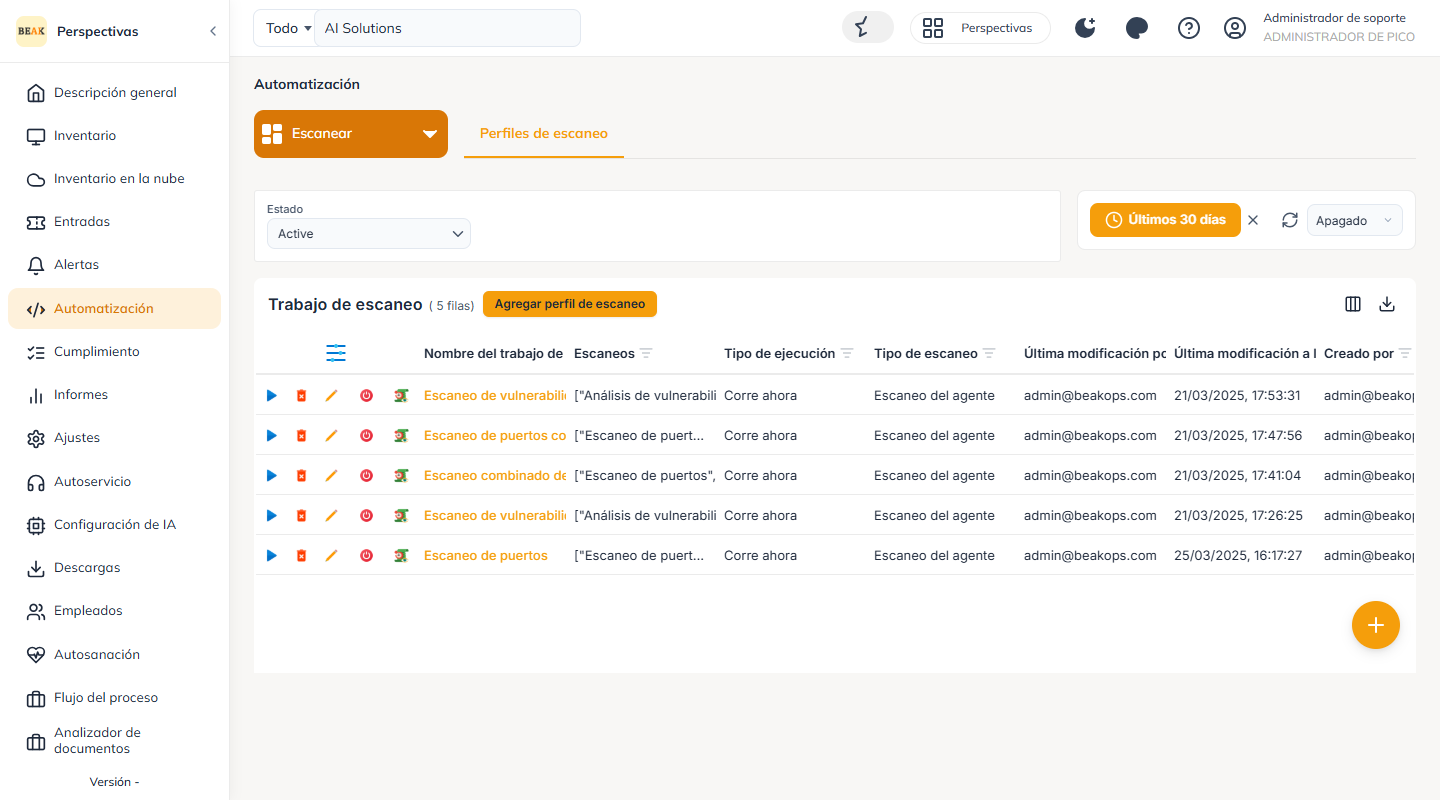
La lista de Scan Job muestra cada trabajo con su Scan Job Name, Scans, Run Type y Scan Type.
Análisis en Tiempo Real
El análisis en tiempo real no requiere activar análisis Adhoc ni trabajos de análisis.
La plataforma analiza continuamente los activos y muestra automáticamente las vulnerabilidades en tiempo real cuando son detectadas por el motor de vulnerabilidades de BEAK.
Esta función se habilita en la configuración a nivel de cliente.
Tipos de Análisis
En el formulario Add Scan Profile, el tipo de análisis se selecciona en la parte superior — Agent Scan, Agentless Scan o External Scan.
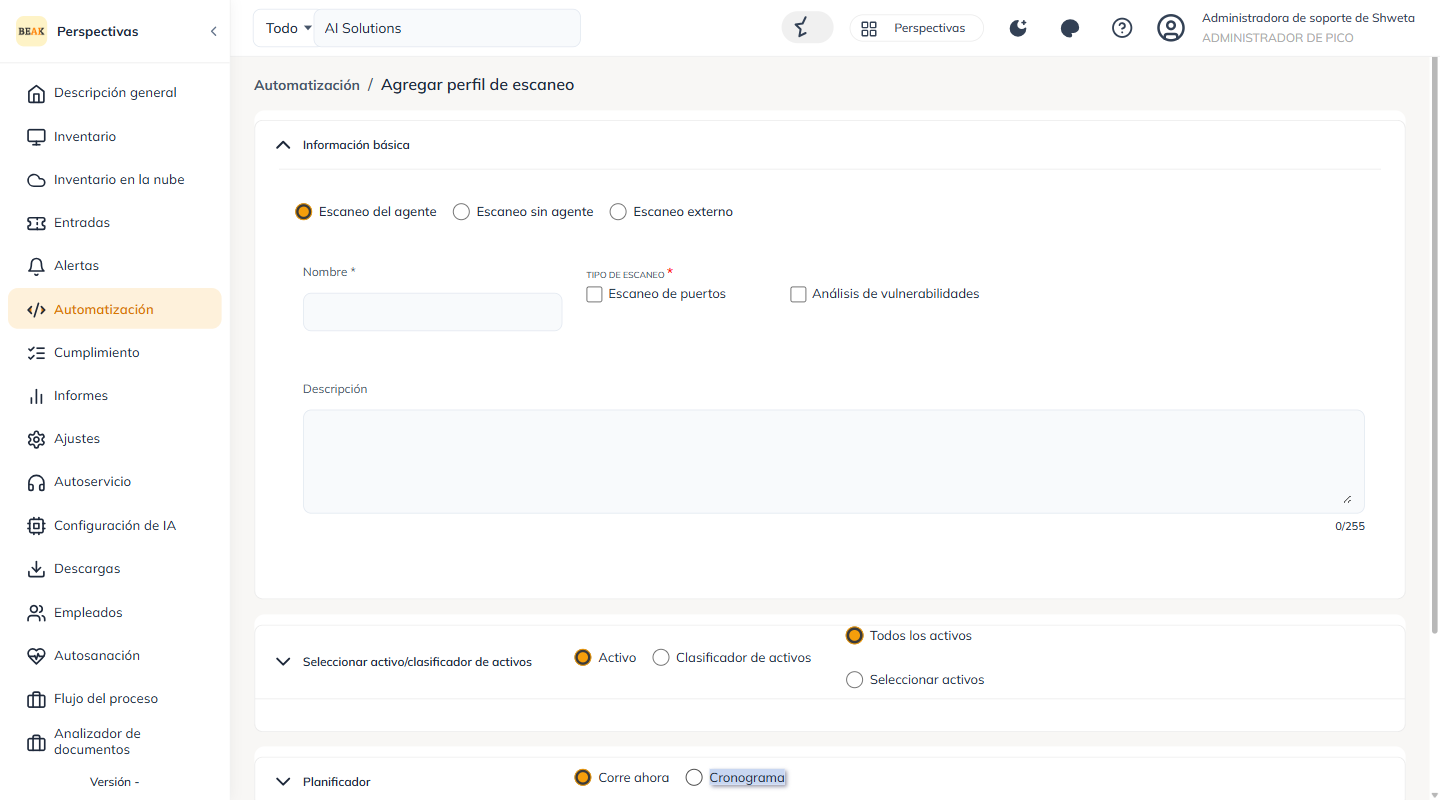
Análisis con Agente (Agent Scan)
Los análisis con agente se realizan en dispositivos que tienen instalado el Agente BEAK.
Al configurar un Agent Scan, los usuarios pueden:
- Ejecutar un análisis de Vulnerability (Product)
- Ejecutar un Port Scan
- O realizar ambos simultáneamente
Las vulnerabilidades de puertos hacen referencia a debilidades asociadas con puertos de red específicos, que sirven como puntos de comunicación que permiten a las aplicaciones y servicios interactuar a través de una red.
Análisis sin Agente (Agentless Scan)
El análisis sin agente realiza evaluaciones de vulnerabilidades sin instalar agentes en los sistemas de destino.
En su lugar, el análisis basado en red se realiza de forma remota a través de un dispositivo Gateway — cualquier estación de trabajo o servidor que tenga instalado el BEAK Gateway.
Análisis Externo (External Scan)
Los análisis externos evalúan la infraestructura de cara al exterior de una organización — sistemas, servicios y endpoints — desde fuera del perímetro de su red.
Este análisis ayuda a identificar vulnerabilidades que podrían permitir a los atacantes obtener acceso no autorizado o comprometer sistemas y datos.
Configuración del Perfil de Análisis
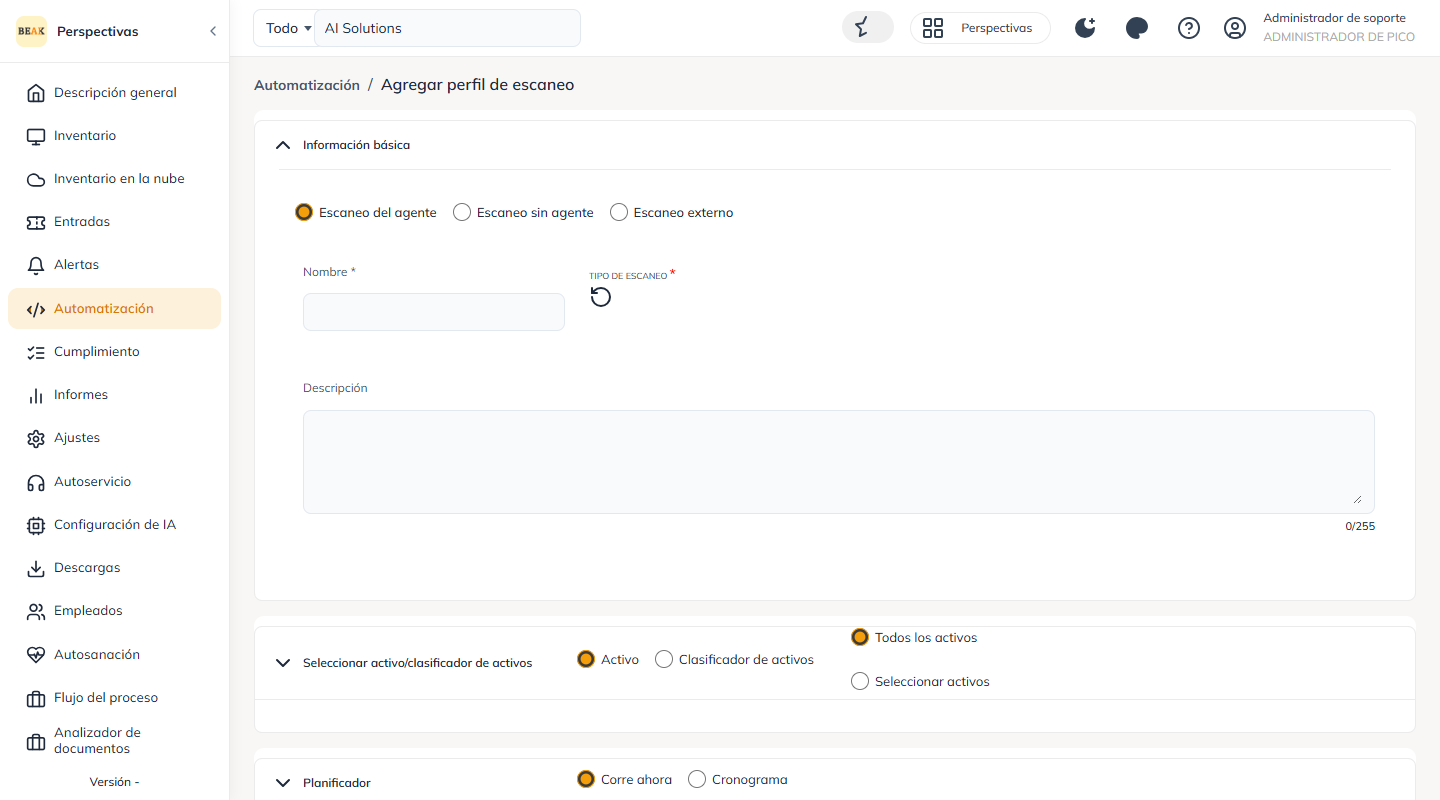
Debajo del tipo de análisis, el formulario proporciona Select Asset/Asset Classifier para elegir los objetivos del análisis, una sección Scheduler para Run Now o Schedule, y Additional Settings.
Visualización de Vulnerabilidades Detectadas
Las vulnerabilidades detectadas pueden verse en tres niveles:
Nivel de Empresa
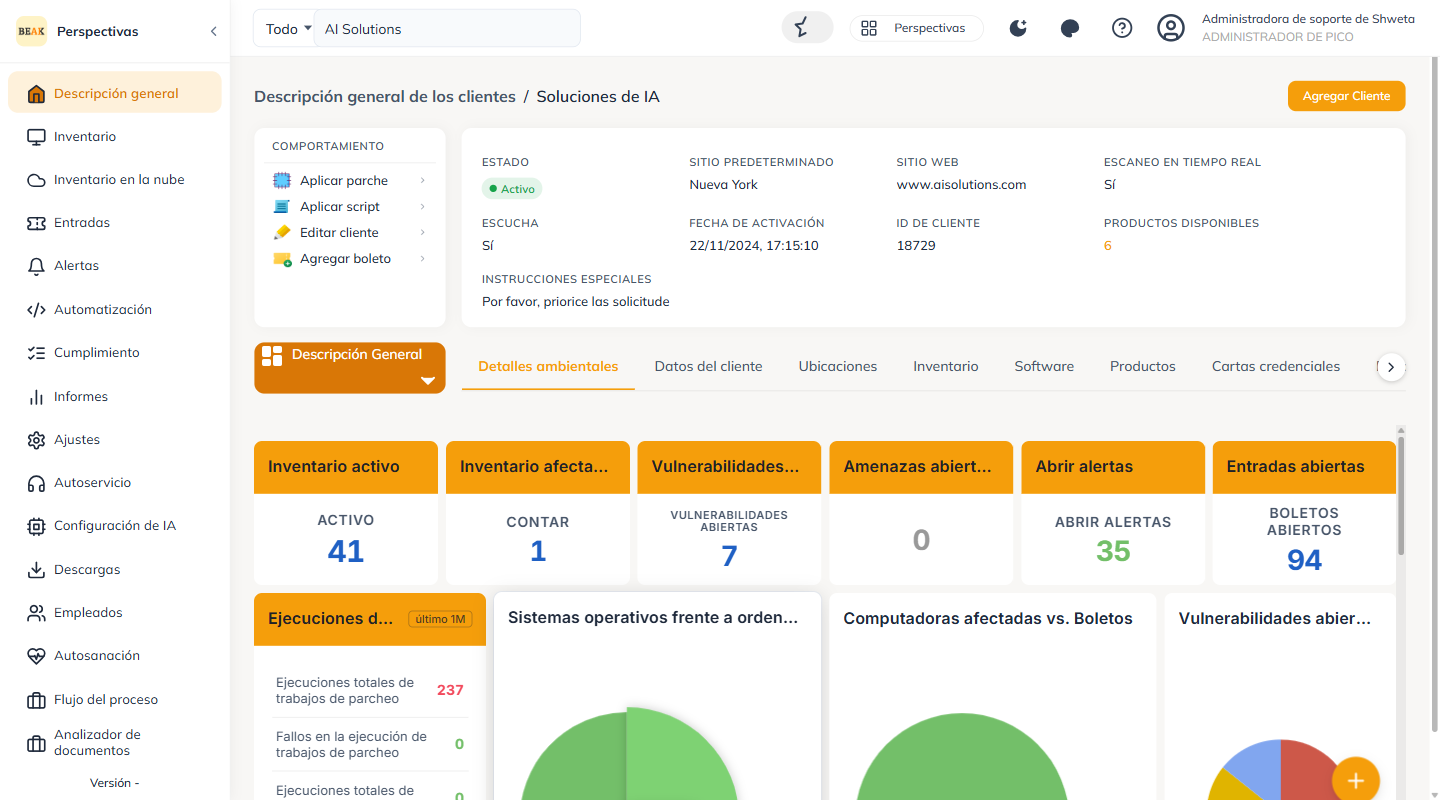
Revise todas las vulnerabilidades de la empresa. El Overview del cliente muestra las Open Vulnerabilities junto con los Top 10 Vulnerable Computers y un Vulnerability Summary. Las áreas de Compliance y Reports proporcionan los listados detallados de vulnerabilidades.
Nivel de Activo
Revise las vulnerabilidades de un activo específico desde la página de detalle del activo.
Nivel de Ticket
Revise las vulnerabilidades registradas en el ticket correspondiente.
Acciones de Remediación
David puede realizar las siguientes acciones de remediación sobre las vulnerabilidades identificadas:
Aceptar Riesgo
Marcar una vulnerabilidad como Accepted Risk indica una decisión consciente de tolerarla.
Ejemplo:
Si una aplicación requiere una versión específica (más antigua) de un componente, las vulnerabilidades asociadas con esa versión pueden marcarse como riesgos aceptados.
Falso Positivo
Si la plataforma detecta vulnerabilidades que no son válidas o explotables, pueden marcarse como False Positives.
Esto mejora la precisión y la fiabilidad en la toma de decisiones al reducir las identificaciones incorrectas.
Parcheo
El parcheo hace referencia a actualizar software o sistemas a la última versión disponible.
Nota: El parcheo se trata en detalle en el módulo de Gestión de Parches.