Security Appliances
La página Security Appliances consolida el monitoreo de todos los appliances de seguridad dedicados, tanto de hardware como de software, en su entorno — sistemas de detección/prevención de intrusiones, firewalls de aplicaciones web, control de acceso a la red, prevención de pérdida de datos, gateways de seguridad de correo electrónico, gateways web seguros y soluciones de sandboxing. En lugar de gestionar cada tipo de appliance por separado, esta vista ofrece a su equipo NOC un único lugar para verificar el estado, el volumen de eventos y los conteos de alertas en todos los appliances de seguridad de la flota.
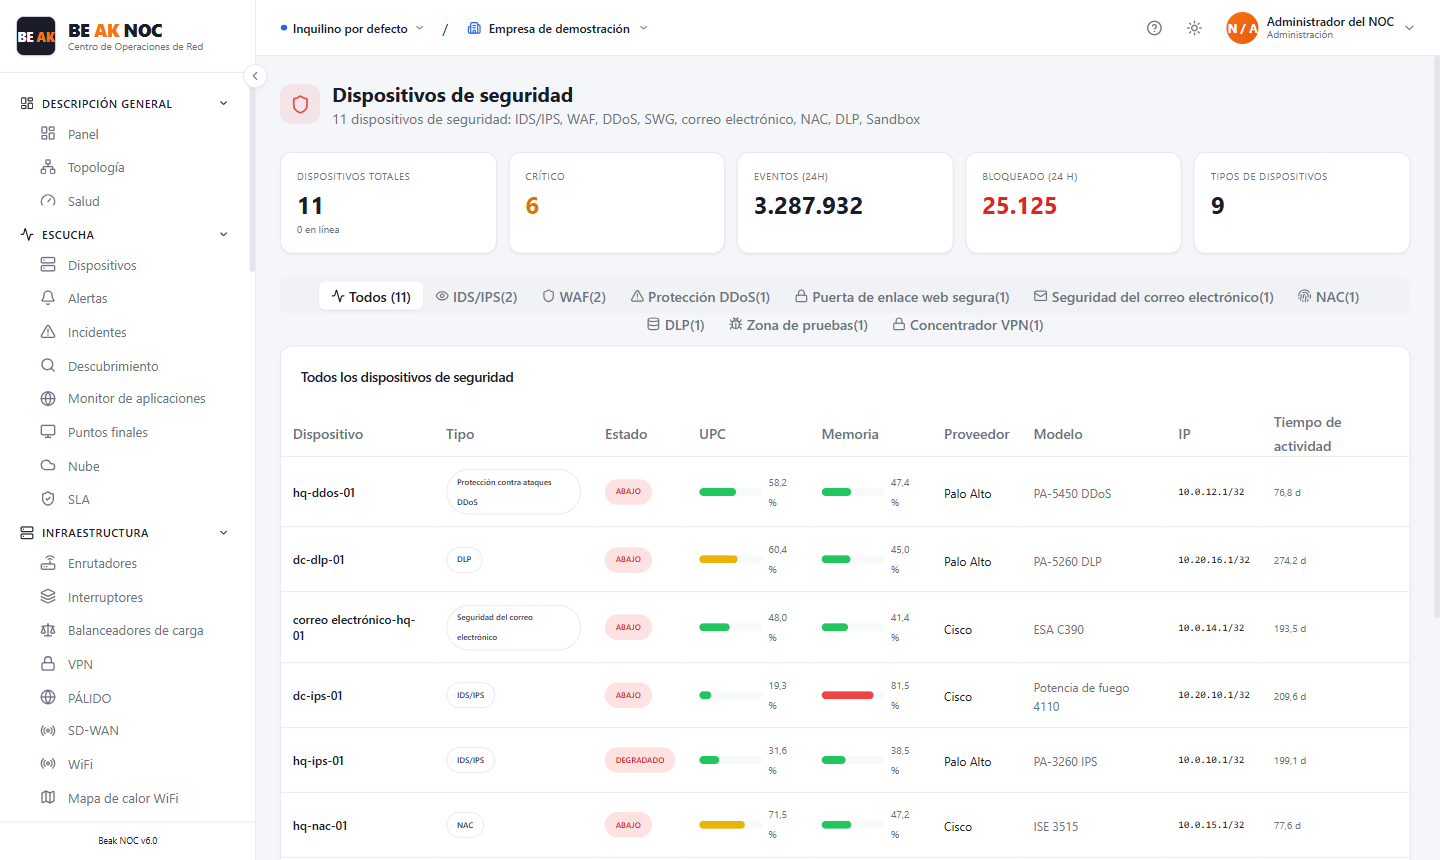
Tarjetas de Resumen
| Tarjeta | Descripción |
|---|---|
| Security Devices | Conteo total de appliances de seguridad bajo monitoreo |
| Online | Número de appliances actualmente accesibles y reportando |
| Events | Total de eventos de seguridad generados por todos los appliances en el período de monitoreo |
| Alerts | Total de alertas generadas por los appliances de seguridad en el período de monitoreo |
| Count | Métrica de resumen adicional (p. ej., violaciones de política activas o conexiones bloqueadas) |
Filtro por Tipo de Dispositivo
Una barra de filtros horizontal le permite acotar la tabla de appliances a una categoría de dispositivo específica:
| Filtro | Tipo de Appliance |
|---|---|
| All | Todos los appliances de seguridad independientemente del tipo |
| IDS/IPS | Sistemas de Detección y Prevención de Intrusiones |
| WAF | Firewalls de Aplicaciones Web |
| Gateways de seguridad de correo electrónico y appliances anti-spam | |
| Web Protection | Gateways web seguros y appliances de filtrado de URL |
| Secure Web Gateway | Dispositivos SWG dedicados con inspección SSL |
| Email Security | Appliances avanzados de protección contra amenazas de correo electrónico |
| NAC | Sistemas de Control de Acceso a la Red |
| DLP | Appliances de Prevención de Pérdida de Datos |
| Sandboxes | Plataformas de detonación de malware y sandboxing |
El conteo que aparece junto a cada filtro indica cuántos appliances de ese tipo están siendo monitoreados.
Tabla de Todos los Security Appliances
La tabla lista todos los appliances de seguridad con las siguientes columnas:
| Columna | Descripción |
|---|---|
| Device | Nombre de host o nombre de visualización del appliance |
| Type | Categoría del appliance (IDS/IPS, WAF, NAC, etc.) |
| Status | Online u Offline según el último sondeo de salud |
| CPU | Porcentaje actual de utilización de CPU |
| Memory | Porcentaje actual de utilización de memoria |
| Vendor | Nombre del proveedor de hardware o software |
| Model | Modelo o versión específica del appliance |
| Uptime | Tiempo transcurrido desde el último reinicio del appliance |
Haga clic en cualquier fila para abrir la vista de detalle del dispositivo con registros de eventos completos, historial de alertas y metadatos de configuración.
Mejores Prácticas
- Monitoree las tendencias de volumen de eventos — Un aumento repentino en los eventos de un IDS/IPS puede indicar un nuevo patrón de ataque o una regla mal configurada que genera falsos positivos. Investigue antes de silenciarlos.
- Controle la profundidad de cola de los sandboxes — Si los sandboxes están sobrecargados, las muestras de malware pueden retrasarse u omitirse. Asegúrese de que la capacidad del sandbox sea proporcional al rendimiento de sus gateways de correo electrónico y web.
- Mantenga los appliances en línea — Cualquier appliance que muestre Offline representa un punto ciego en su pila de seguridad. Configure alertas para eventos de appliance fuera de línea y garantice una respuesta rápida.
- Revise las denegaciones de política NAC — Un alto número de denegaciones NAC puede indicar problemas de cumplimiento de dispositivos (p. ej., agentes faltantes, sistema operativo desactualizado) o intentos de acceso no autorizado.
- Correlacione las alertas WAF con los errores de aplicación — Compare los picos de eventos WAF con los datos de rendimiento de las aplicaciones para distinguir ataques legítimos de reglas WAF mal configuradas que bloquean tráfico válido.
Páginas Relacionadas
- Security Operations Center — Postura de seguridad agregada y puntuación de amenazas
- Módulo de Firewall — Monitoreo específico de firewall, independiente de los security appliances
- Alertas — Las alertas de los security appliances aparecen en el feed de alertas unificado
- Cumplimiento — La configuración de los appliances se evalúa frente a las políticas de cumplimiento