Roles
Los roles controlan lo que cada usuario puede ver y hacer en Beak FinOps. A cada usuario se le asigna un rol, y cada rol otorga un subconjunto de los permisos de la plataforma. Cuatro roles de sistema integrados cubren los casos más comunes, y usted puede definir roles personalizados para cualquier situación intermedia.
Permisos
La página de Roles requiere el permiso Ver roles y permisos. Crear o editar roles requiere Crear/editar/eliminar roles y permisos, otorgado a Super Admin de forma predeterminada.
Pestañas
La página de Roles está organizada en cuatro pestañas:
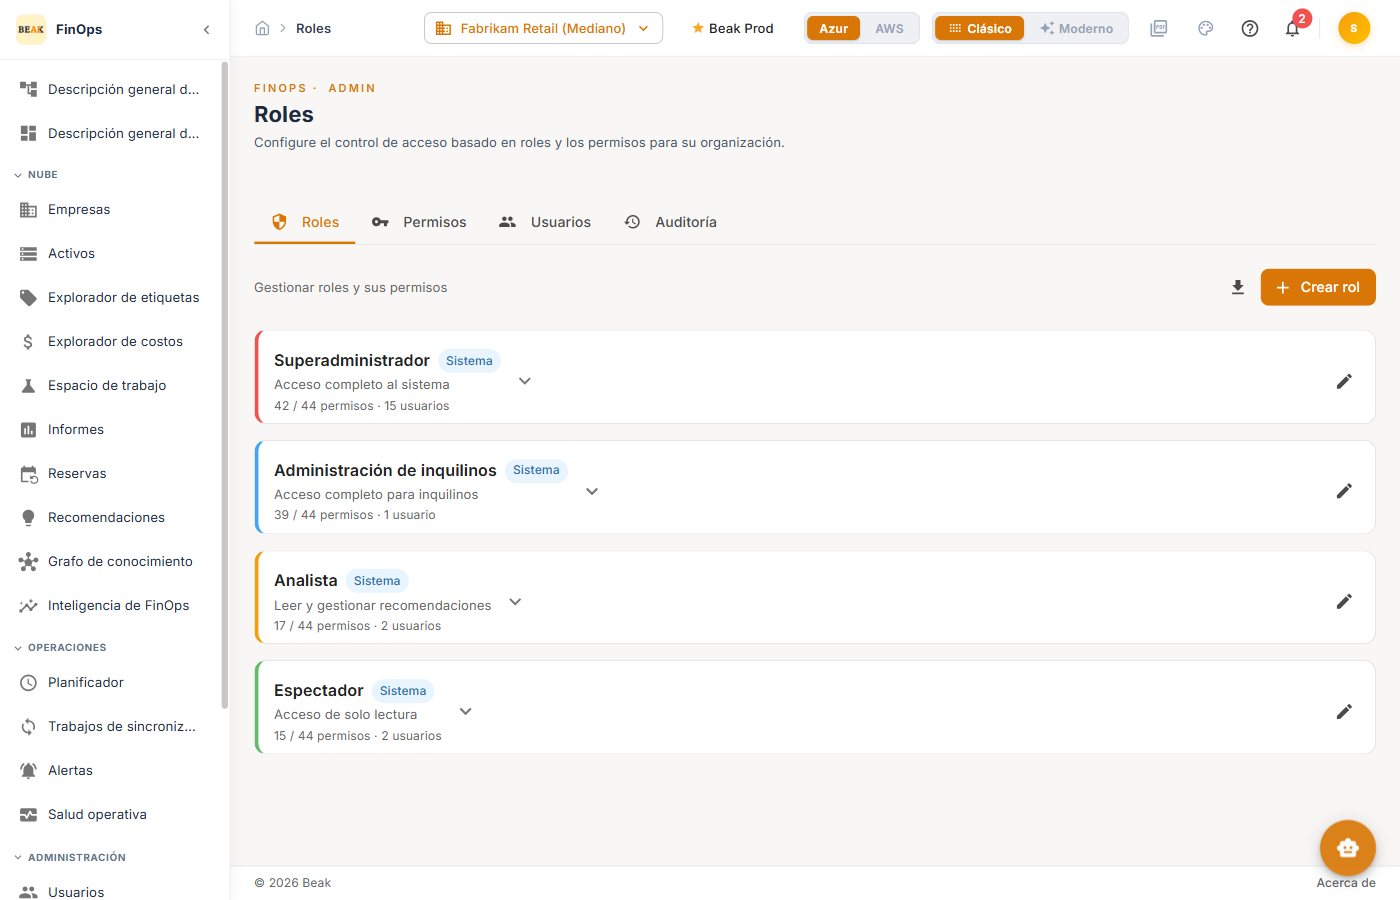
- Roles — Las tarjetas de roles, con el recuento de permisos y el número de usuarios asignados a cada uno
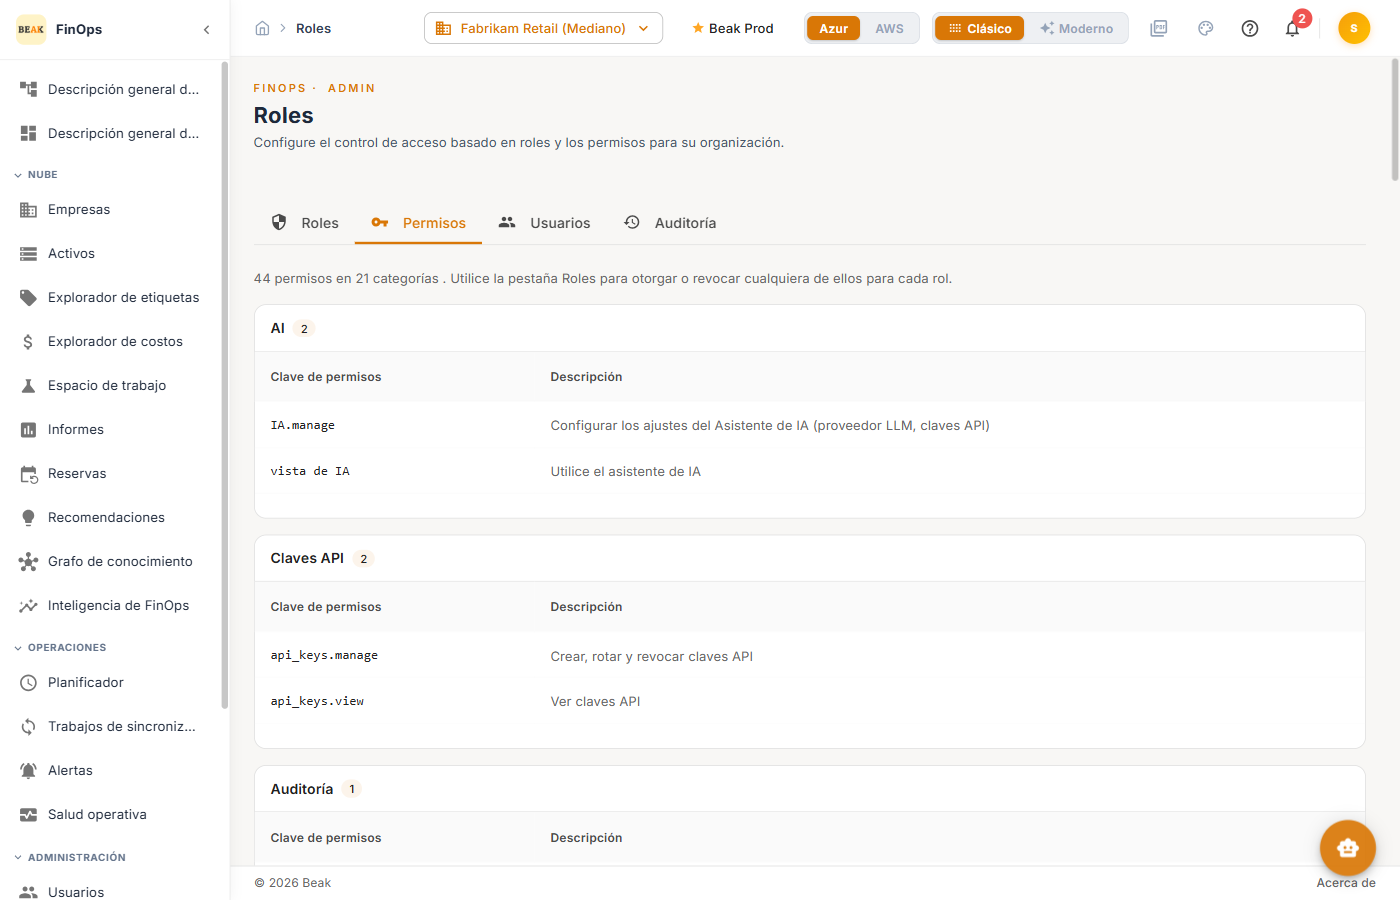
- Permisos — La matriz completa de permisos, agrupada por categoría
- Usuarios — Usuarios agrupados por su rol asignado
- Auditoría — Cambios en roles y permisos a lo largo del tiempo
Roles de Sistema Integrados
Cuatro roles se incluyen de forma predeterminada. Cada uno lleva una insignia System y no puede editarse ni eliminarse.
- Super Admin — Acceso total al sistema (los 41 permisos)
- Tenant Admin — Acceso total al tenant (36 de 41 permisos)
- Analyst — Acceso de lectura más gestión de recomendaciones (16 de 41 permisos)
- Viewer — Acceso de solo lectura a paneles y datos (14 de 41 permisos)
Crear un Rol
Haga clic en + Create Role para abrir el cuadro de diálogo Create Custom Role.
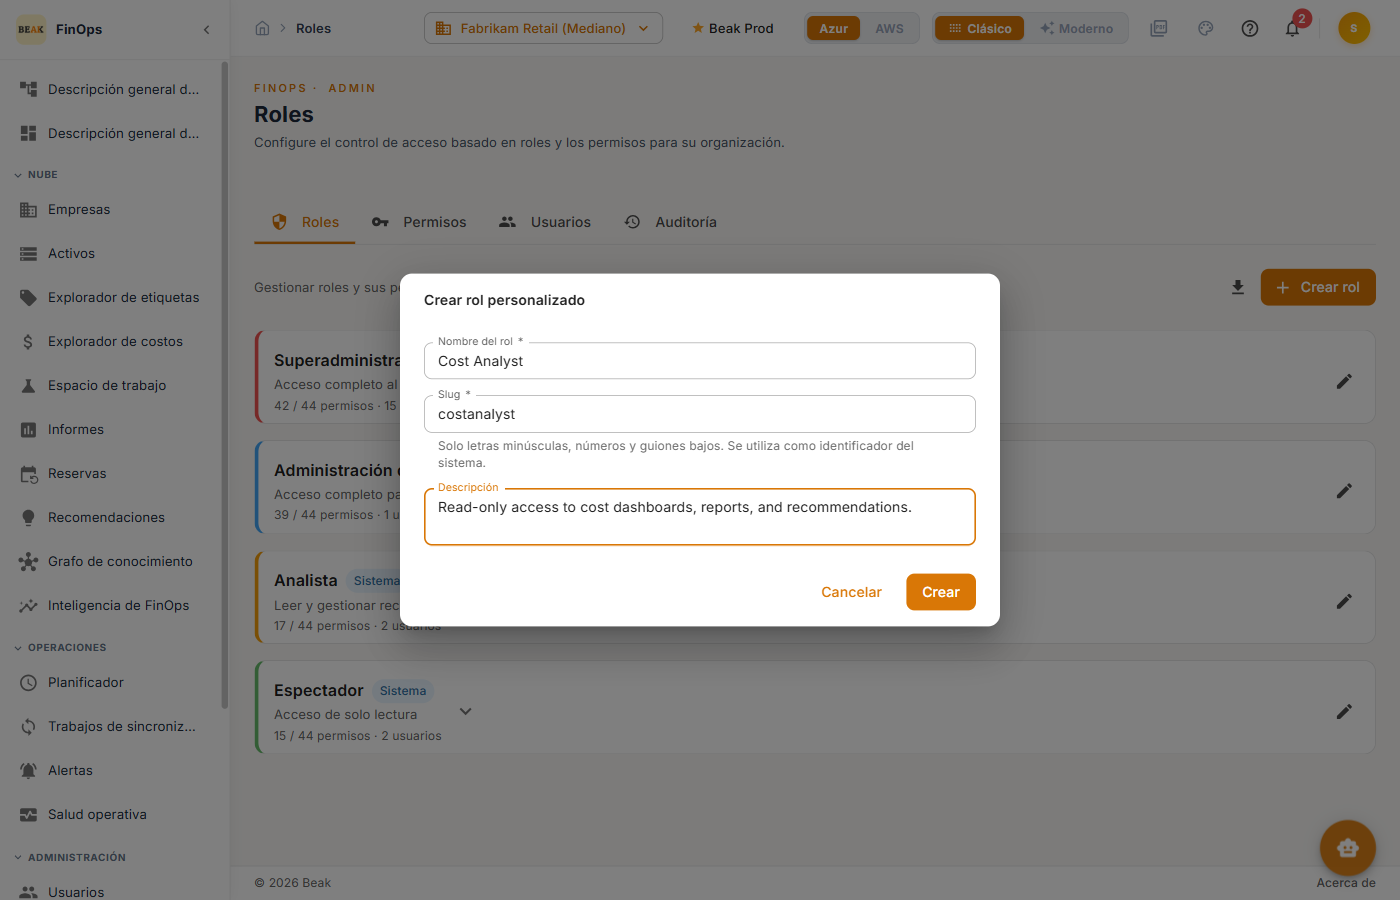
Proporcione un Role Name, un Slug (generado automáticamente a partir del nombre y utilizado como identificador del rol) y una Description opcional, luego seleccione los permisos a otorgar y haga clic en Create.
Permisos de Roles
Abra la pestaña Permisos para revisar la matriz completa. Los permisos están agrupados por categoría:
- Dashboard — Ver paneles
- Companies — Ver empresas, Crear/editar/eliminar empresas
- Resources — Ver recursos, Gestionar recursos
- Cost Explorer — Ver datos de costos, Exportar informes de costos
- Recommendations — Ver recomendaciones, Gestionar recomendaciones
- Reservations — Ver reservas, Gestionar reservas
- Scheduler — Ver y gestionar la configuración del programador
- Sync — Ver trabajos de sincronización, Activar y gestionar sincronizaciones
- Settings — Ver y gestionar configuraciones
- Users — Ver usuarios, Crear/editar/eliminar usuarios
- Roles — Ver roles y permisos, Crear/editar/eliminar roles
- Credentials — Ver y gestionar credenciales de nube
Nota: Los roles de sistema no pueden modificarse ni eliminarse. Cree un rol personalizado cuando necesite un conjunto de permisos diferente a las opciones integradas.
Mejores Prácticas
- Principio de mínimo privilegio — Otorgue a cada rol solo los permisos que sus usuarios necesitan
- Use Analyst para usuarios del día a día — Cubre la gestión de recomendaciones sin exponer funciones administrativas
- Roles personalizados para equipos especializados — Defina roles personalizados cuando el conjunto integrado no coincida con las responsabilidades de un equipo
- Audite los cambios — Use la pestaña Auditoría (y el Historial de Auditoría) para revisar quién cambió un rol y cuándo
Páginas Relacionadas
- Usuarios — Cuentas de usuario y asignaciones de roles
- Historial de Auditoría — Registro de cambios de configuración y permisos
- Configuración — SSO y configuración del tenant